技术文章
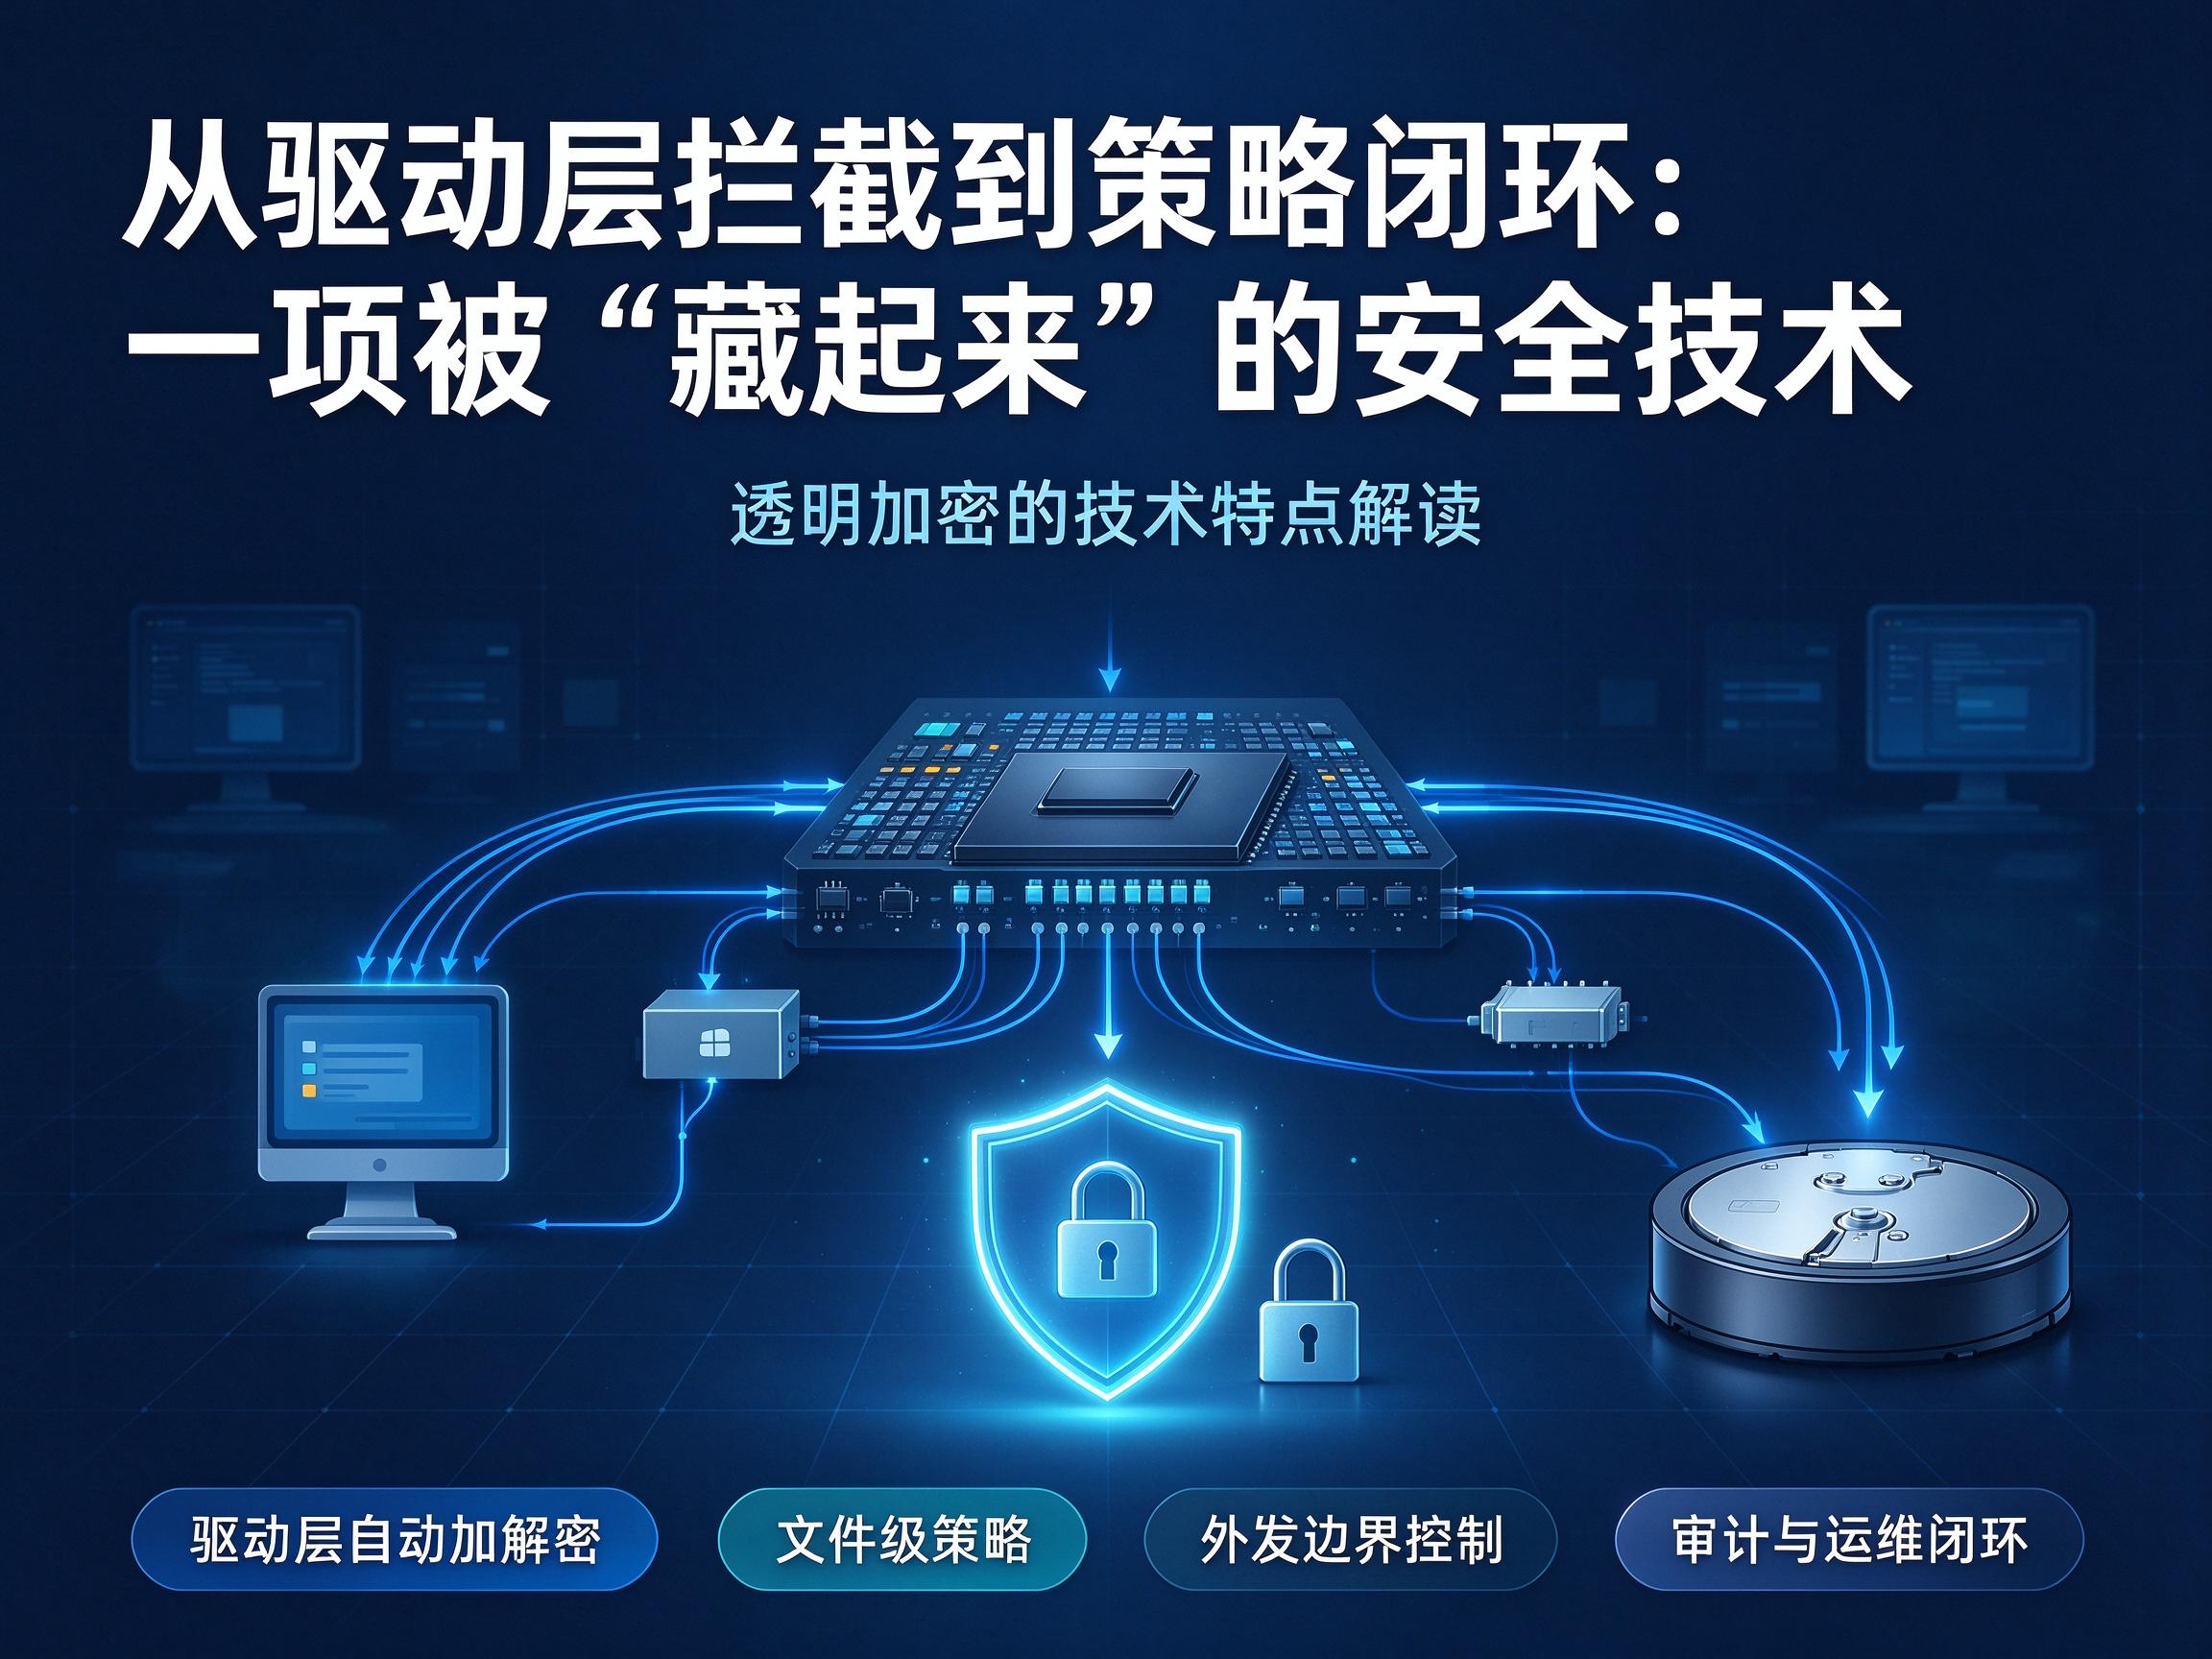
透明加密(Transparent Encryption)这个词,望文生义很容易被理解成"给文件加个密码"。但真正做过企业数据防泄密项目的人清楚,它要处理的是一个更别扭的矛盾:文件必须加密,而用户不能因此改变任何操作习惯。
一、"透明"二字,落在驱动层
对比一下就清楚了。早年的加密工具大多是手动操作:存文件前先加密,用的时候再解密,忘了哪一步,文件要么打不开,要么就以明文躺在硬盘上。加密这件事本身不难,难的是让人愿意一直坚持这么做。透明加密把这一步交给系统自动完成,才真正把加密从"靠自觉"变成了"靠机制"。
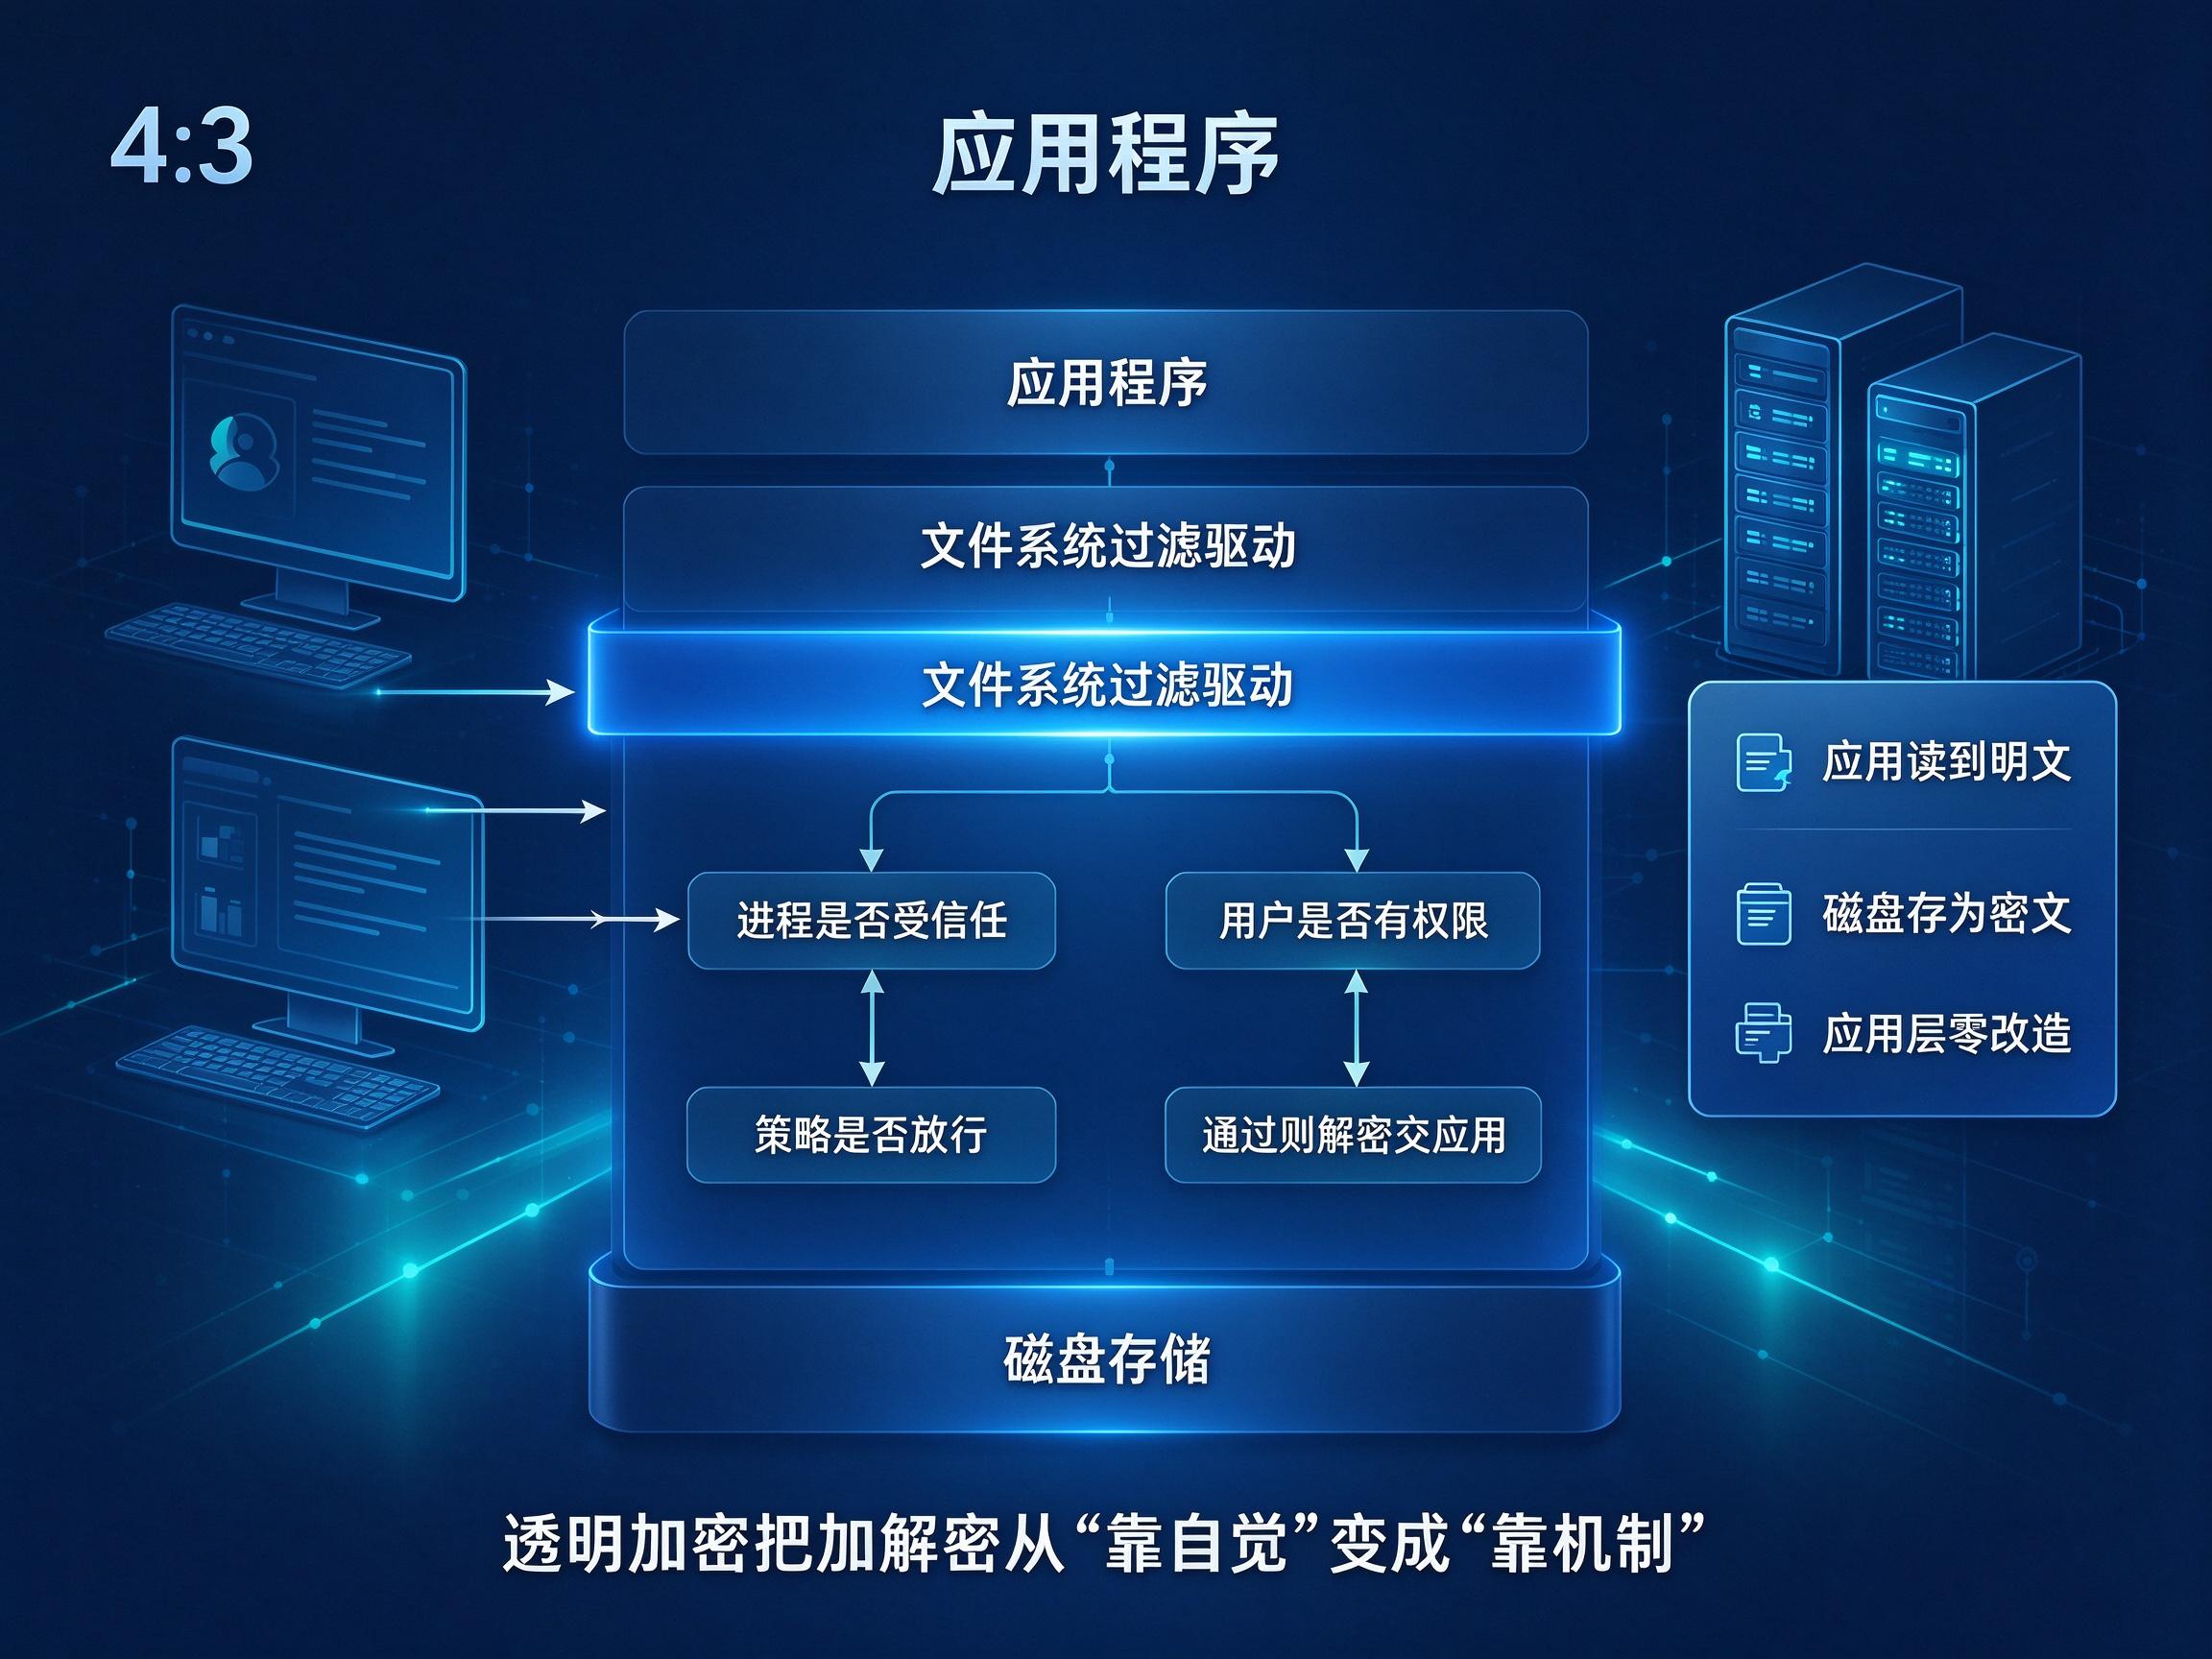
加密动作一旦留在应用层,就意味着每换一个软件都要单独适配,项目基本推不下去。所以主流方案几乎都选择把加解密逻辑下沉到操作系统内核,以文件系统过滤驱动的形式,挂在应用程序与磁盘之间。
一次文件读写发生时,驱动先拦截请求,判断发起进程是否受信任、当前用户是否具备权限、策略是否放行。通过,则把磁盘上的密文解密后交给应用;不通过,请求当场被拒。
结果是双向的:应用读到的永远是能正常处理的明文,磁盘上落下的永远是打不开的密文。应用层零改造,恰恰是透明加密能够规模化落地的前提。
二、几个真正拉开差距的技术特点
概念清楚了,再看它究竟靠什么区别于普通加密工具。下面这几点,基本决定了一套方案能不能真正用起来。
(一)加密粒度:文件级,而非磁盘级
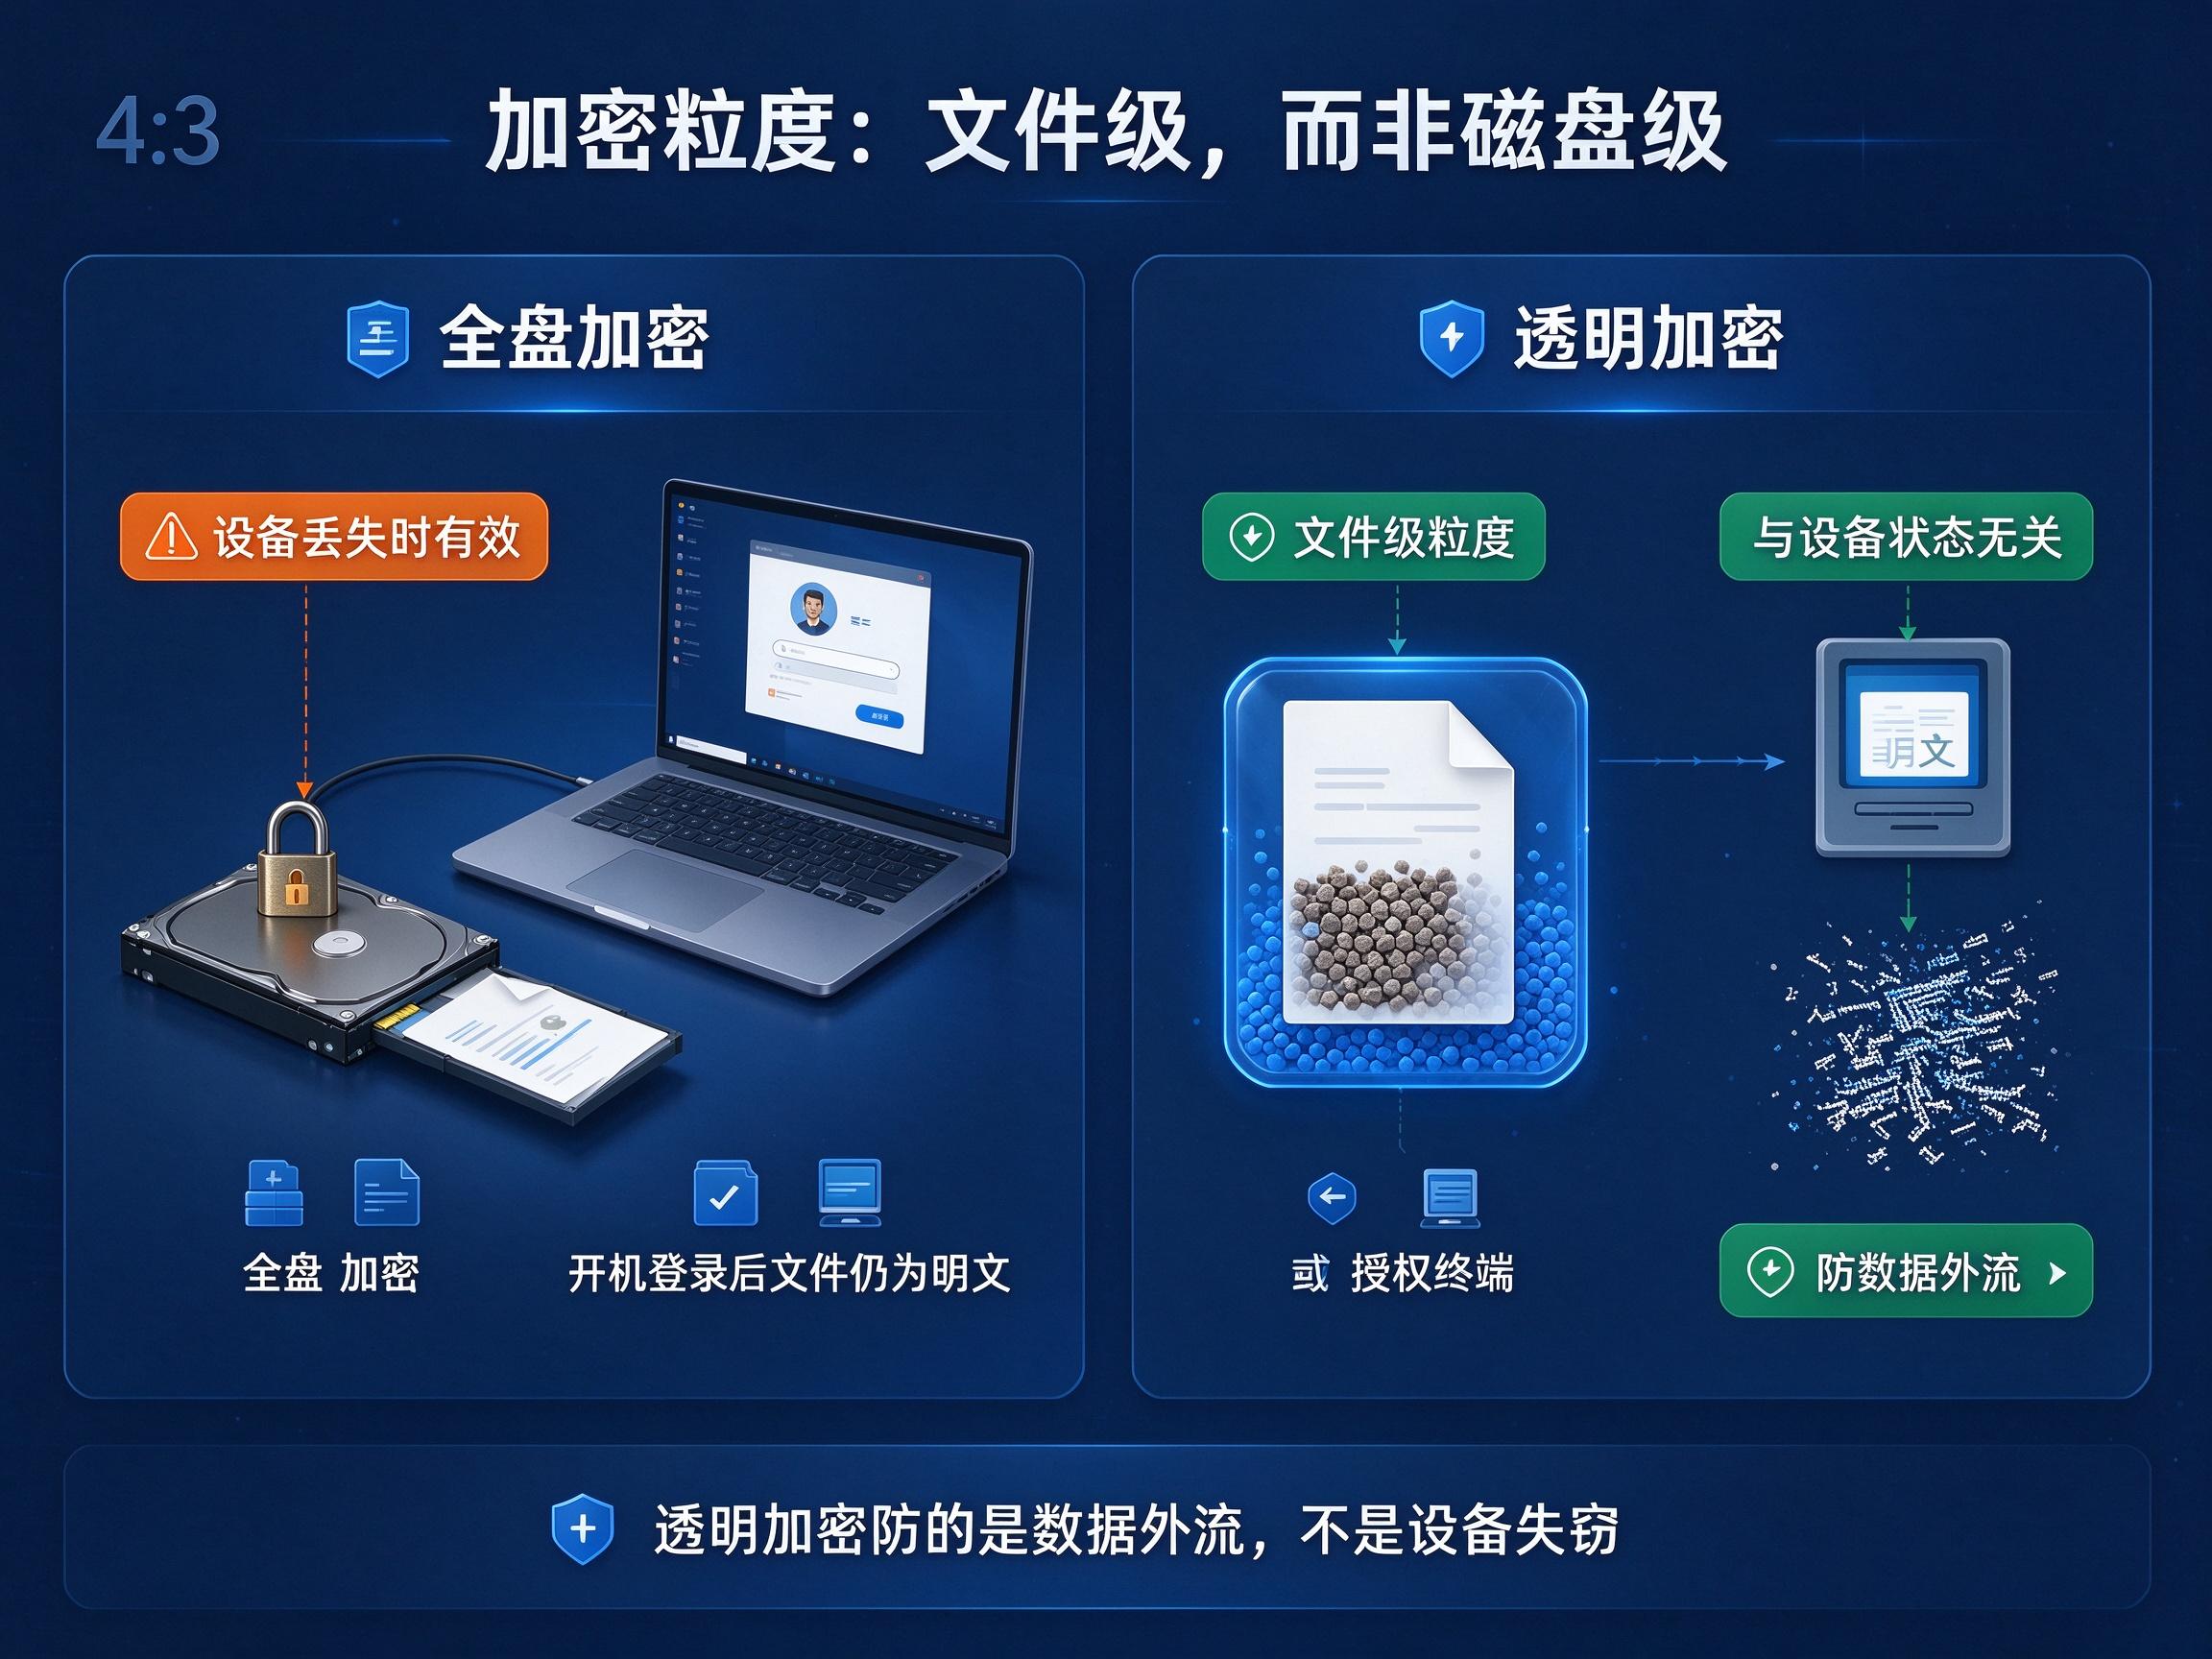
全盘加密保护的是"设备丢失"这一种场景——硬盘被拆走也读不出数据。但它对人没有约束力:机器开着、账号登着,文件就是明文,拷出去照样畅通无阻。
透明加密走的是另一条路,粒度落在单个文件上。加密与否由文件属性和策略决定,与设备状态无关。同一个文件,在授权环境里是明文,离开这个环境就是一堆乱码。它防的是数据外流,不是设备失窃,这是它与全盘加密最本质的分野。
(二)权限跟随进程,而非只跟随人
只按用户身份授权是不够的。同一个账号,用 Word 打开文档是正常业务,用即时通讯软件往外发就是泄密。
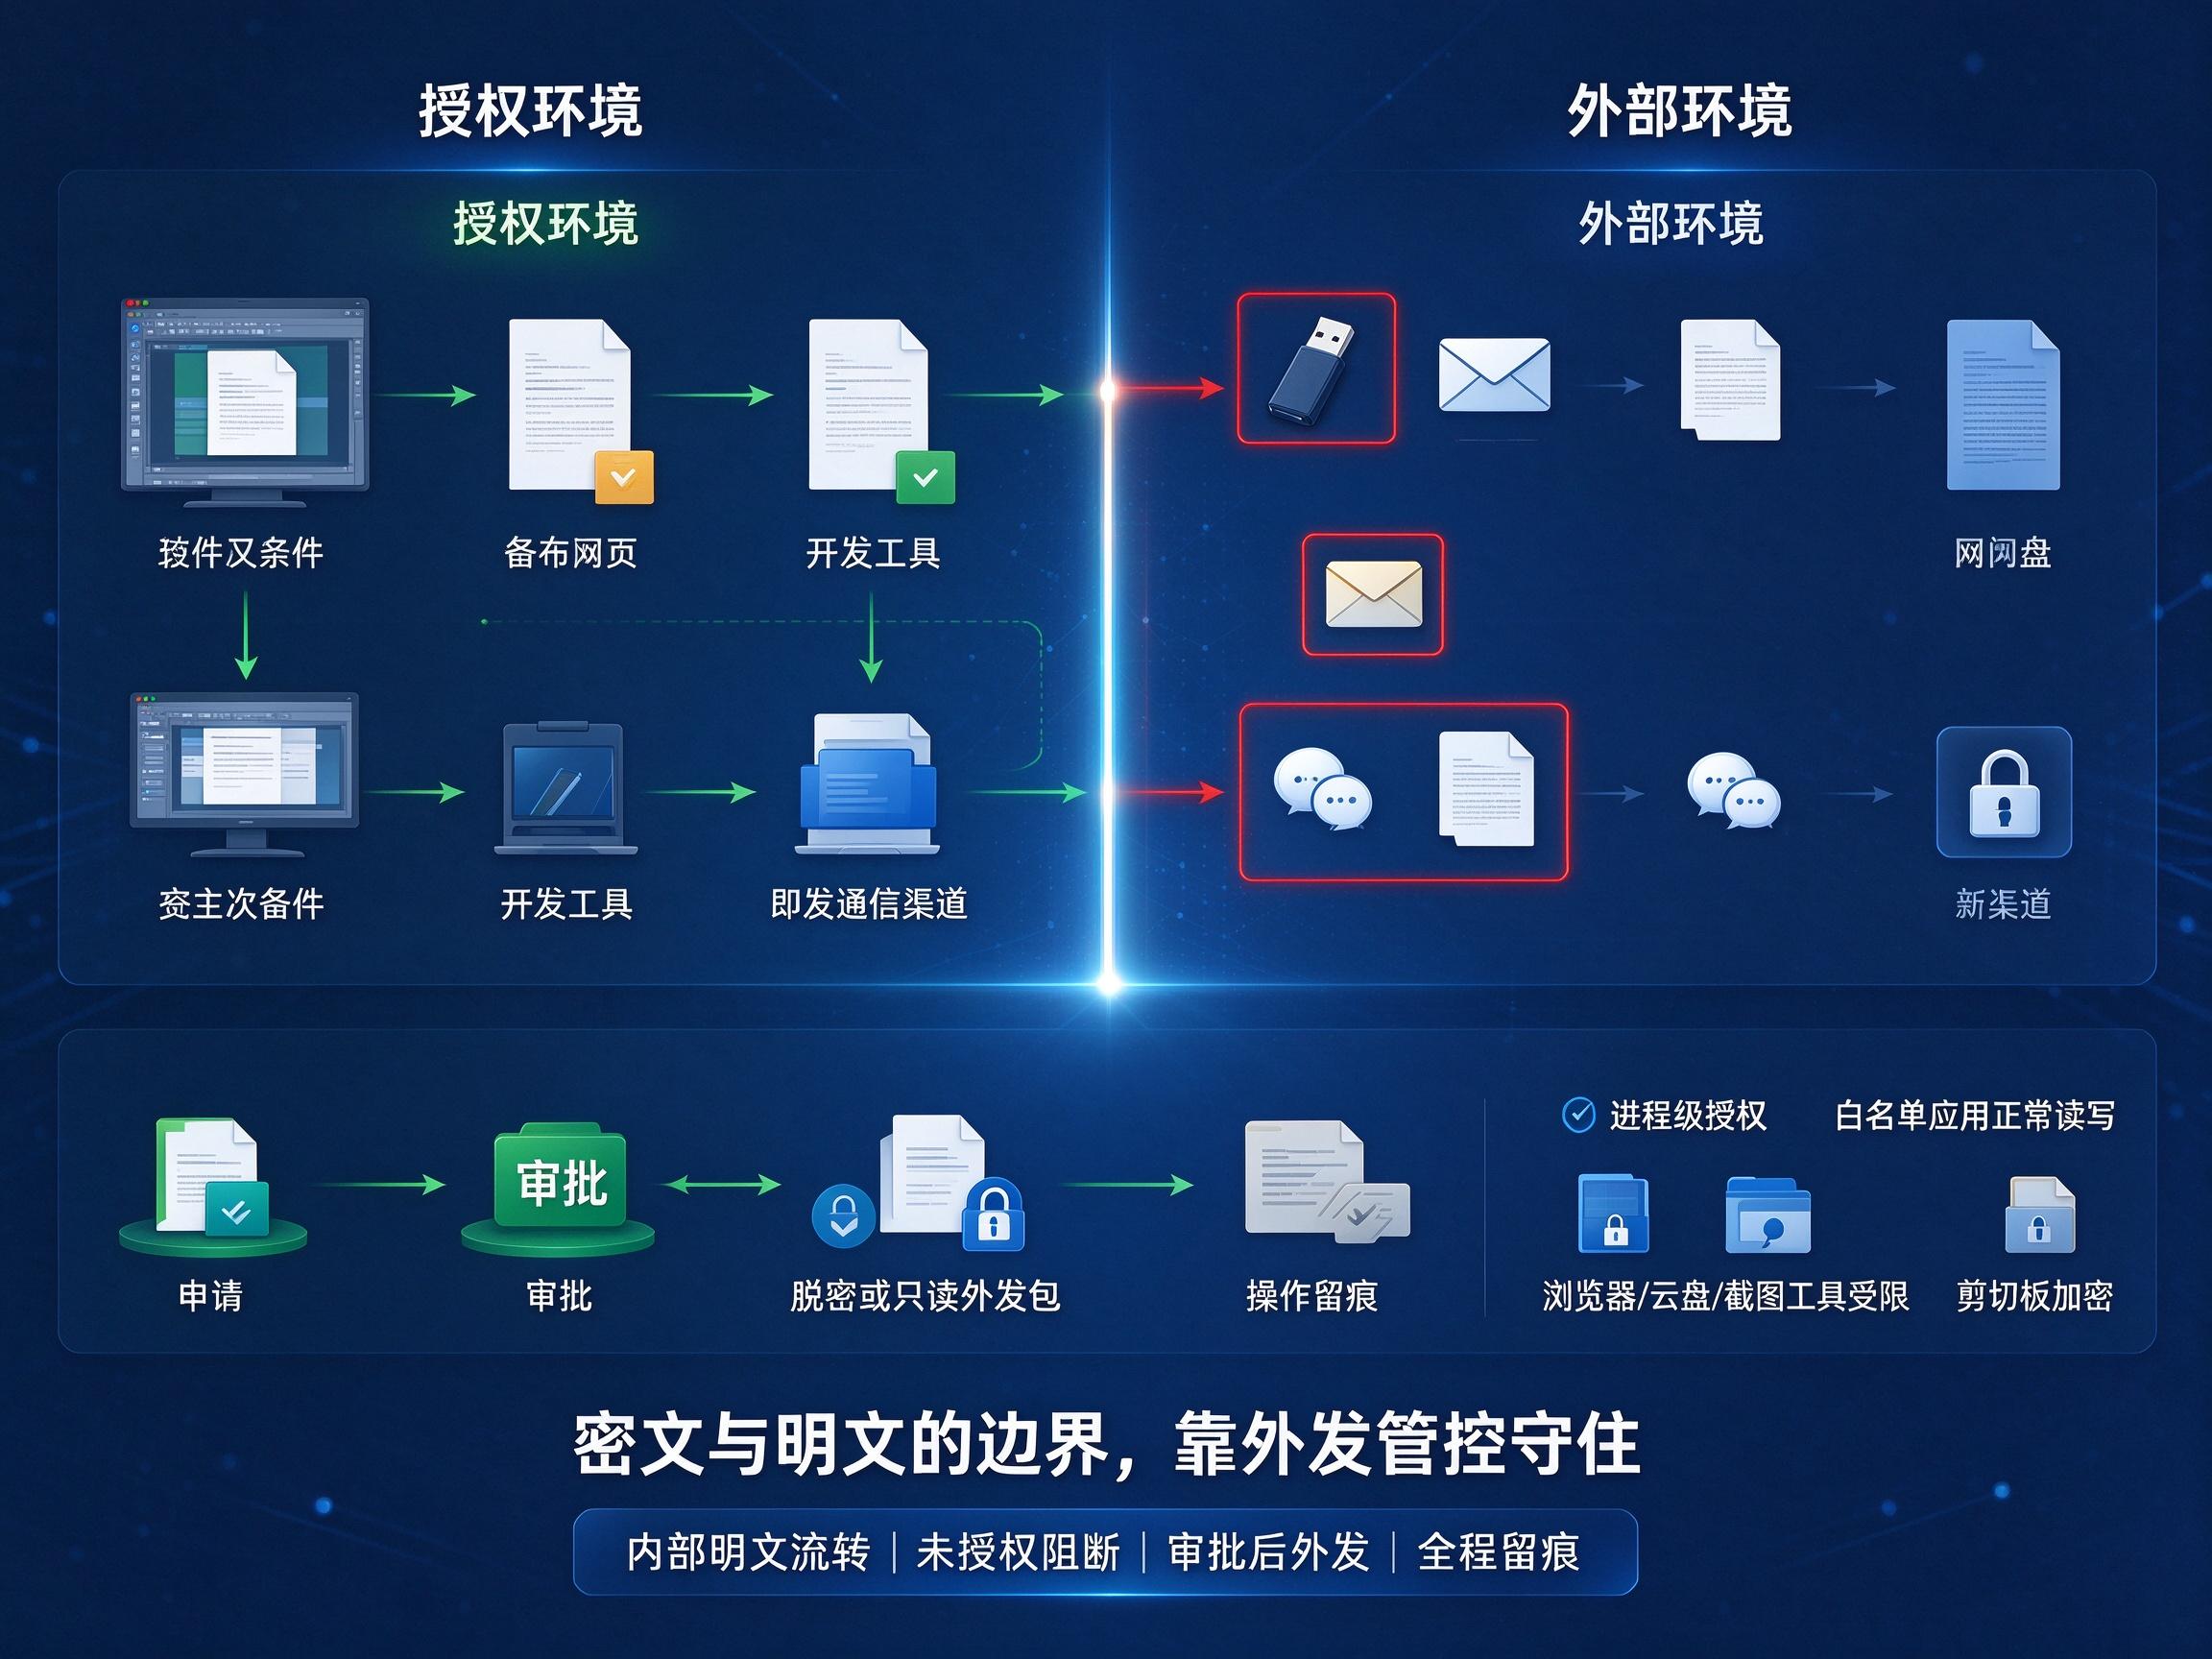
因此成熟方案会把授权判断细化到进程级:受信任的编辑器、编译器等在白名单内,可以正常读写;浏览器、邮件客户端、云盘同步、截图工具等则被限制。复制粘贴、拖拽、另存为这些"灰色通道"同样要单独管控,剪切板加密往往就是在这里发挥作用。
(三)密文与明文的边界
透明加密真正难的地方,不是加密,而是划清边界。文件在内部流转时是明文,一旦要离开——外发、拷进 U 盘、上传网盘——就必须是密文。
这道边界通常靠外发管控来守:未授权的外发行为直接阻断;确需外发的,走脱密审批流程,审批通过后由指定方式解密或转为只读外发包。整个过程留痕,谁在什么时候把什么文件发给了谁,事后可查。
(四)策略与审计,才决定系统能用多久
加密算法本身是公开的,各家差异不大。真正决定一套系统上线后能不能扛住业务压力的,是策略的灵活度与审计的完整性。
按部门、按项目、按文件密级分级设置策略,员工出差时用离线策略保证加密不中断——这些细节直接关系到系统会不会被业务部门投诉。而操作日志与行为审计提供了另一层价值:即便数据没有泄露,谁接触过核心资料、何时尝试过外发,也一目了然。
三、几个容易踩的坑
说完原理,说几个实际项目里反复出现的坑。
把透明加密当成"装完就万事大吉"的工具,是第一个误区。策略配得粗,要么管不住,要么把正常业务也一并卡死。
忽略性能开销是第二个。驱动层拦截意味着每一次文件读写都要过一遍判断,大文件、高并发场景下的表现必须实测,不能只听参数。
只做加密、不做外发管控,则是第三个。加密解决的是"存"的问题,"出"的口子不堵上,前面做得再细也是白搭。
四、选型时该看什么
真正到了选型这一步,值得盯住的东西其实不多,但每一条都关乎后面几年的运维成本。
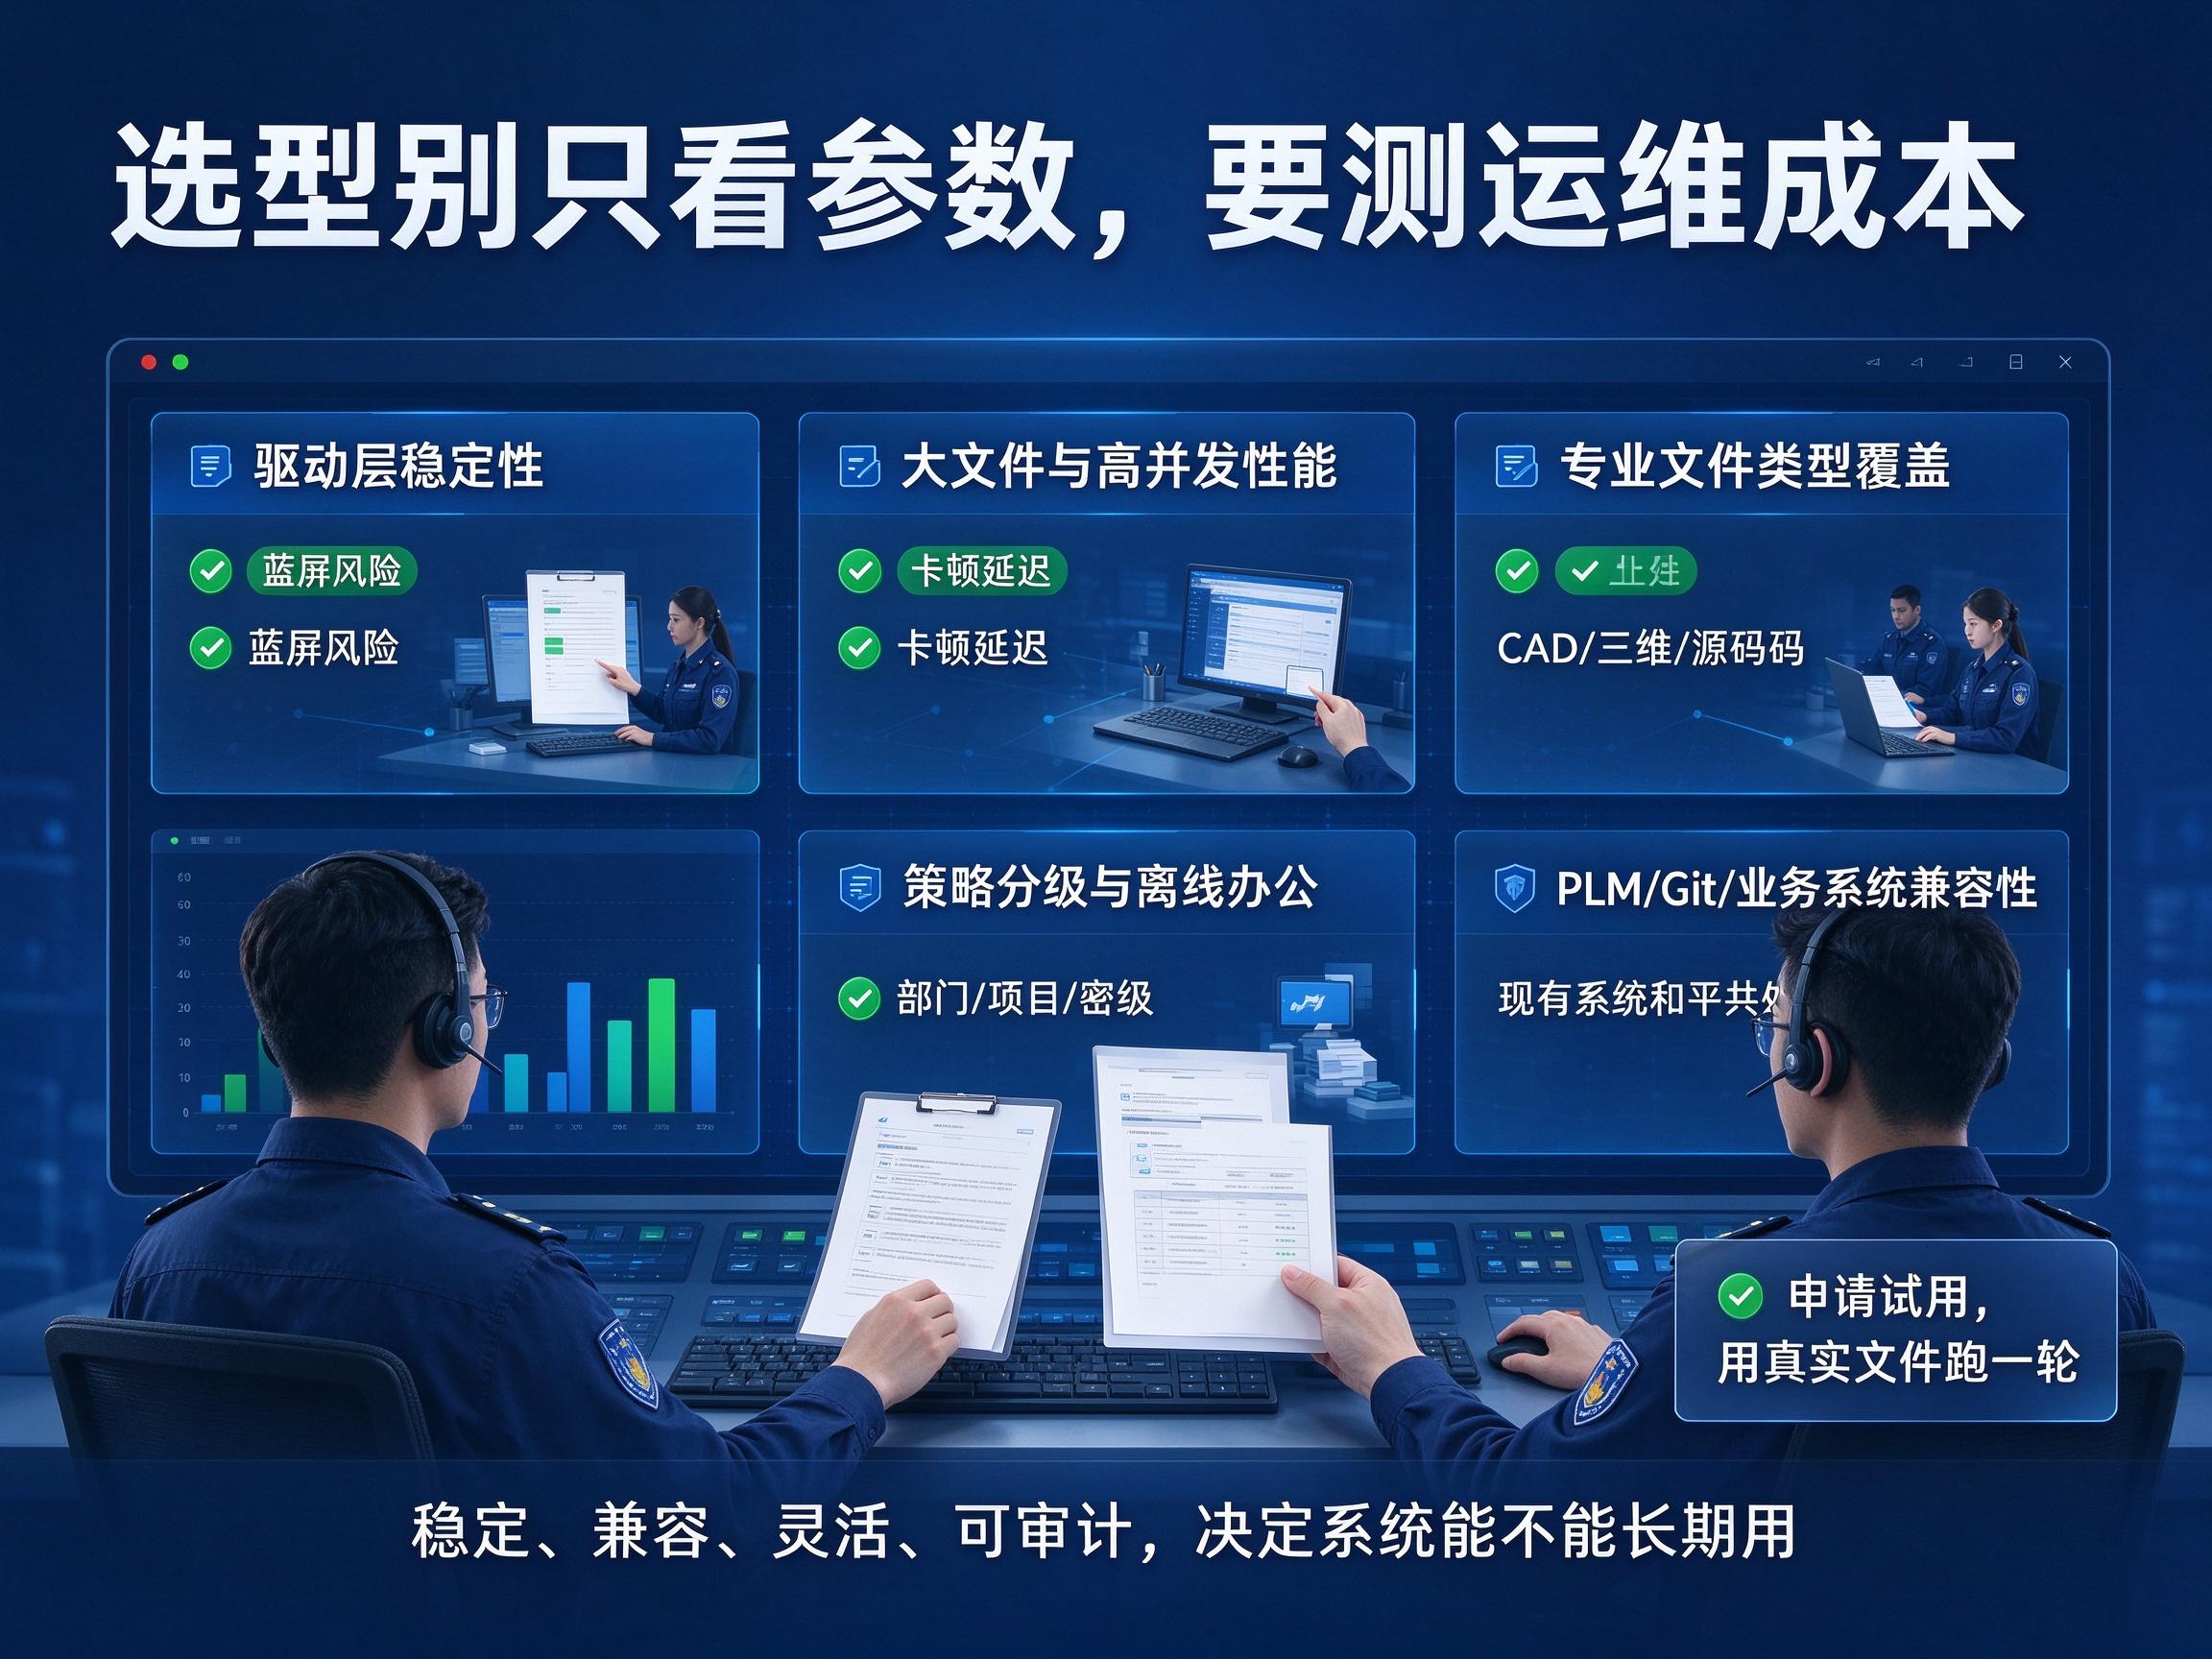
建议把注意力放在几件事上:驱动层实现是否稳定(这决定了会不会蓝屏、会不会拖慢系统)、文件类型覆盖是否够全(CAD、三维、源代码这些专业格式,往往比 Office 更难处理)、策略能否按业务灵活调整,以及离线与移动办公场景是否被覆盖。
还有一点容易被忽略:与现有业务系统的兼容性。不少企业的图纸要走 PLM、源代码要走 Git,加密方案如果不能和这些系统和平共处,上线阻力会非常大。
在这类国产方案里,安秉网盾可以纳入对比名单。它基于 Windows 内核驱动层实现透明加密,覆盖 CAD 图纸、三维模型、源代码等专业文件类型,配套脱密审批、分级加密、离线策略、剪切板加密等功能,在图纸加密和源代码防泄密两个场景上有较完整的落地经验。选型时不妨申请试用,用自己的真实文件跑一轮,比看参数更可靠。
本文来源:阿里研究院,企业安全中心
主笔专家:张燕飞
责任编辑:编辑部-赵星然
最后更新时间:2026年10月12日