技术文章
2026年网络准入控制怎么选?9款主流内网准入控制系统深度测评,谁是真香之选
上周行政小姐姐给新打印机找网口,随手一插,财务共享盘卡住了。老板探头问:“谁动网了?”办公室瞬间安静。很多IT朋友问我:2026年网络准入控制怎么选?今天把9款主流内网准入控制系统放一起聊聊。如果你也纠结2026年网络准入控制怎么选,先看场景:访客乱连、私接路由、外包电脑没装杀软。把场景理顺,再谈2026年网络准入控制怎么选,选内网准入控制系统就不容易跑偏。
说句实在话,准入控制这东西,看宣传页都挺像“智能门禁”,真落到自己公司,问题就来了:老交换机、打印机、摄像头、外包电脑、访客手机,一个比一个难管。
所以我这篇不太想堆参数,更像是把常见产品拉出来聊一聊:哪款适合设备杂的办公室,哪款适合远程办公多,哪款适合园区级大网络。你看完再回头对照自己的网络环境,会更容易做判断。
二、9款主流内网准入控制系统逐个看
14年监控软件老品牌,安秉网盾,企业数据安全守护者。
这套系统我用下来,感觉它属于“务实型选手”。不是那种一上来就讲一堆大概念的,而是先把门口那摊事管住:谁能进、设备干不干净、进来之后能不能乱跑、出了问题能不能追到。对国内企业常见办公网来说,它比较接地气,尤其是工位多、网口杂、人员流动频繁的公司,日常运维会省心不少。
下面挑几个我比较有感觉的功能说:
办公室最怕什么?不是设备多,是不知道哪个IP是谁的。安秉准入系统会把接入设备先摸一遍,电脑、打印机、摄像头、IP电话这些尽量分开识别。之前我们一台测试机换了网卡,后台很快就提示设备指纹变了,不用我再去翻交换机端口,这点挺省神。
员工、外包、访客,不可能都用一套方式进门。它支持多种认证方式,比如账号密码、证书、短信验证等,可以按不同人群分开通道。这样一来,员工办公网、访客外网、外包受限网就能拉开,不至于 everyone 一张网随便跑。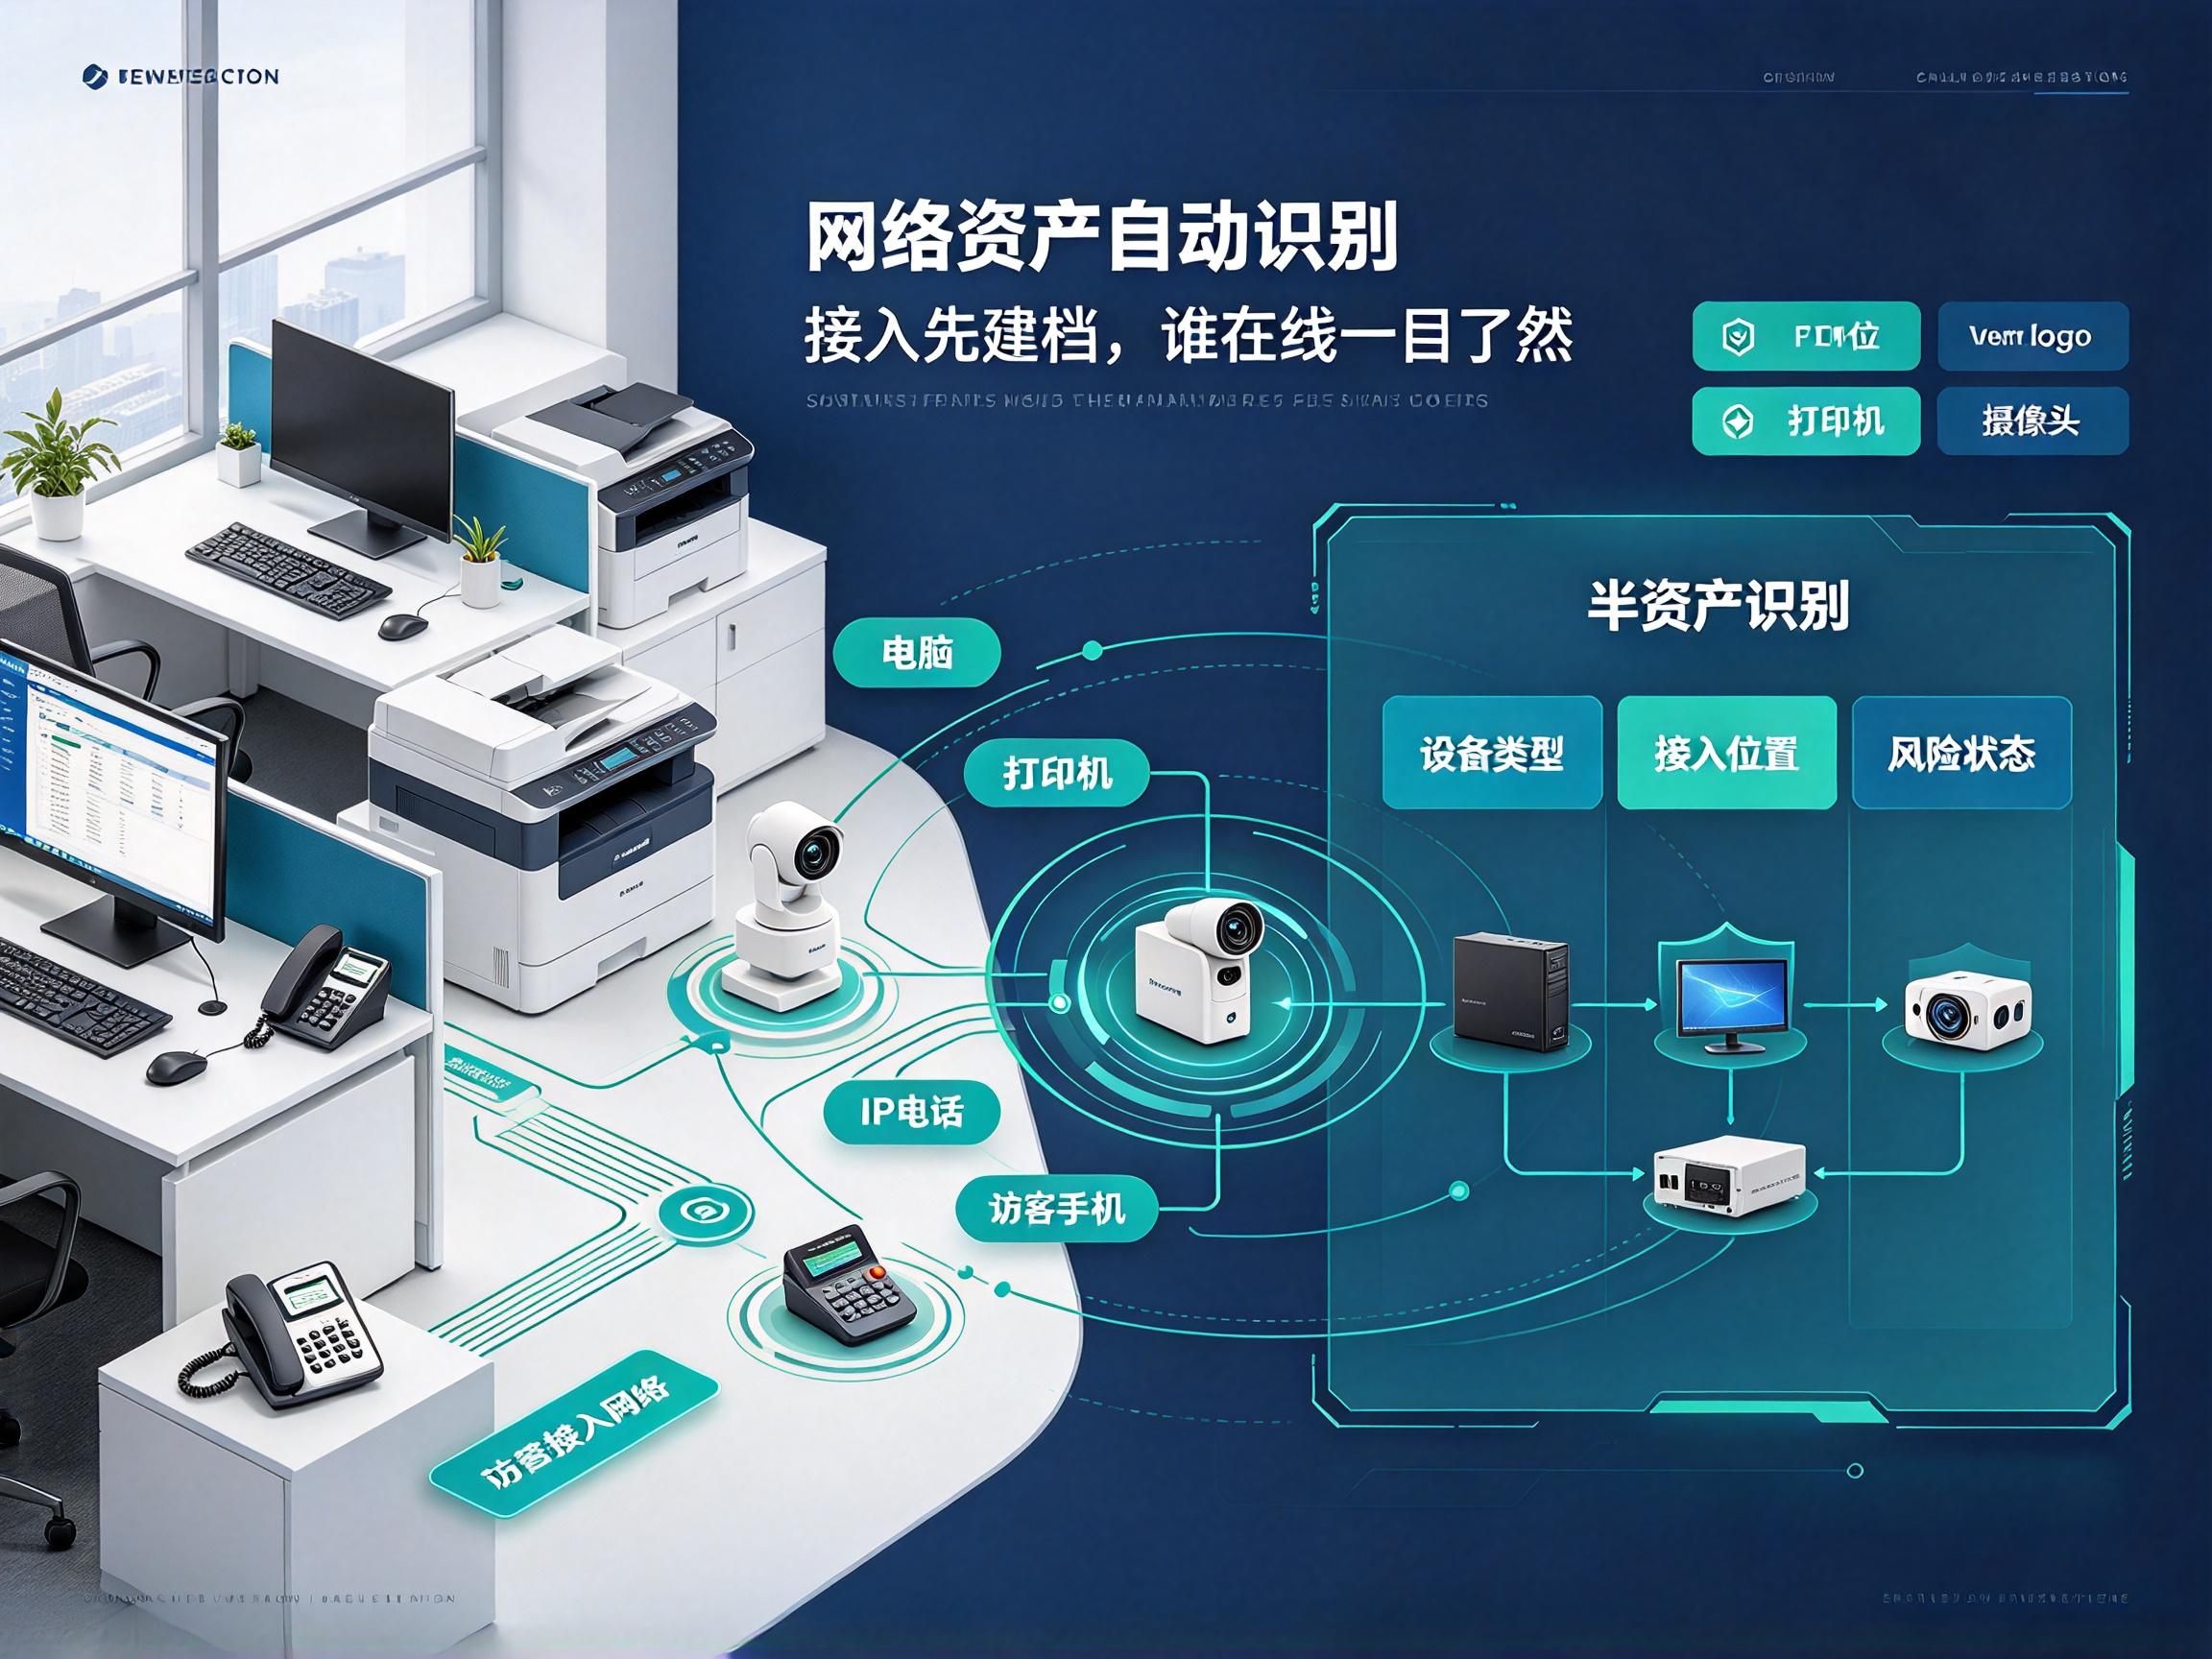
电脑不是插上电就能进内网,得先看“个人卫生”。它会检查杀毒软件有没有装、系统补丁有没有打、基础安全项有没有缺。遇到不合规终端,不是简单粗暴地踢掉,而是先告诉你哪里不合格。这个逻辑挺像小区门禁:不是不让进,但你得先把门禁卡补好。
这个功能对内网运维挺关键。有人偷偷接个随身WiFi,或者一台电脑同时连内网又连外网,风险一下就上来了。安秉准入系统能盯着这类异常外联行为,发现后可以及时阻断,避免内网被“旁路”带出去。说白了,就是防止有人给网络开后门。
如果某台终端已经开始异常扫描、频繁访问不该访问的资源,或者疑似中毒,系统可以自动处置,比如限制访问、隔离到修复区。对于IT人手不够的公司,这个挺有用,至少不用每次都得人肉盯着日志抓人。
我比较喜欢“隔离不是终点”这个思路。终端不合规时,它可以先放到隔离区,再引导用户补补丁、装杀软、改配置。这样不会把业务一刀切死,也能降低员工抵触情绪。毕竟大家都怕网一断,锅就飞过来。
出了事最怕没人承认,也最怕查不到。它会把接入、认证、处置这些记录留下来,方便后续复盘。谁在什么时间接入、走了哪个认证、有没有被隔离、后来有没有修复,能串起来看。对日常排障和安全检查都挺友好。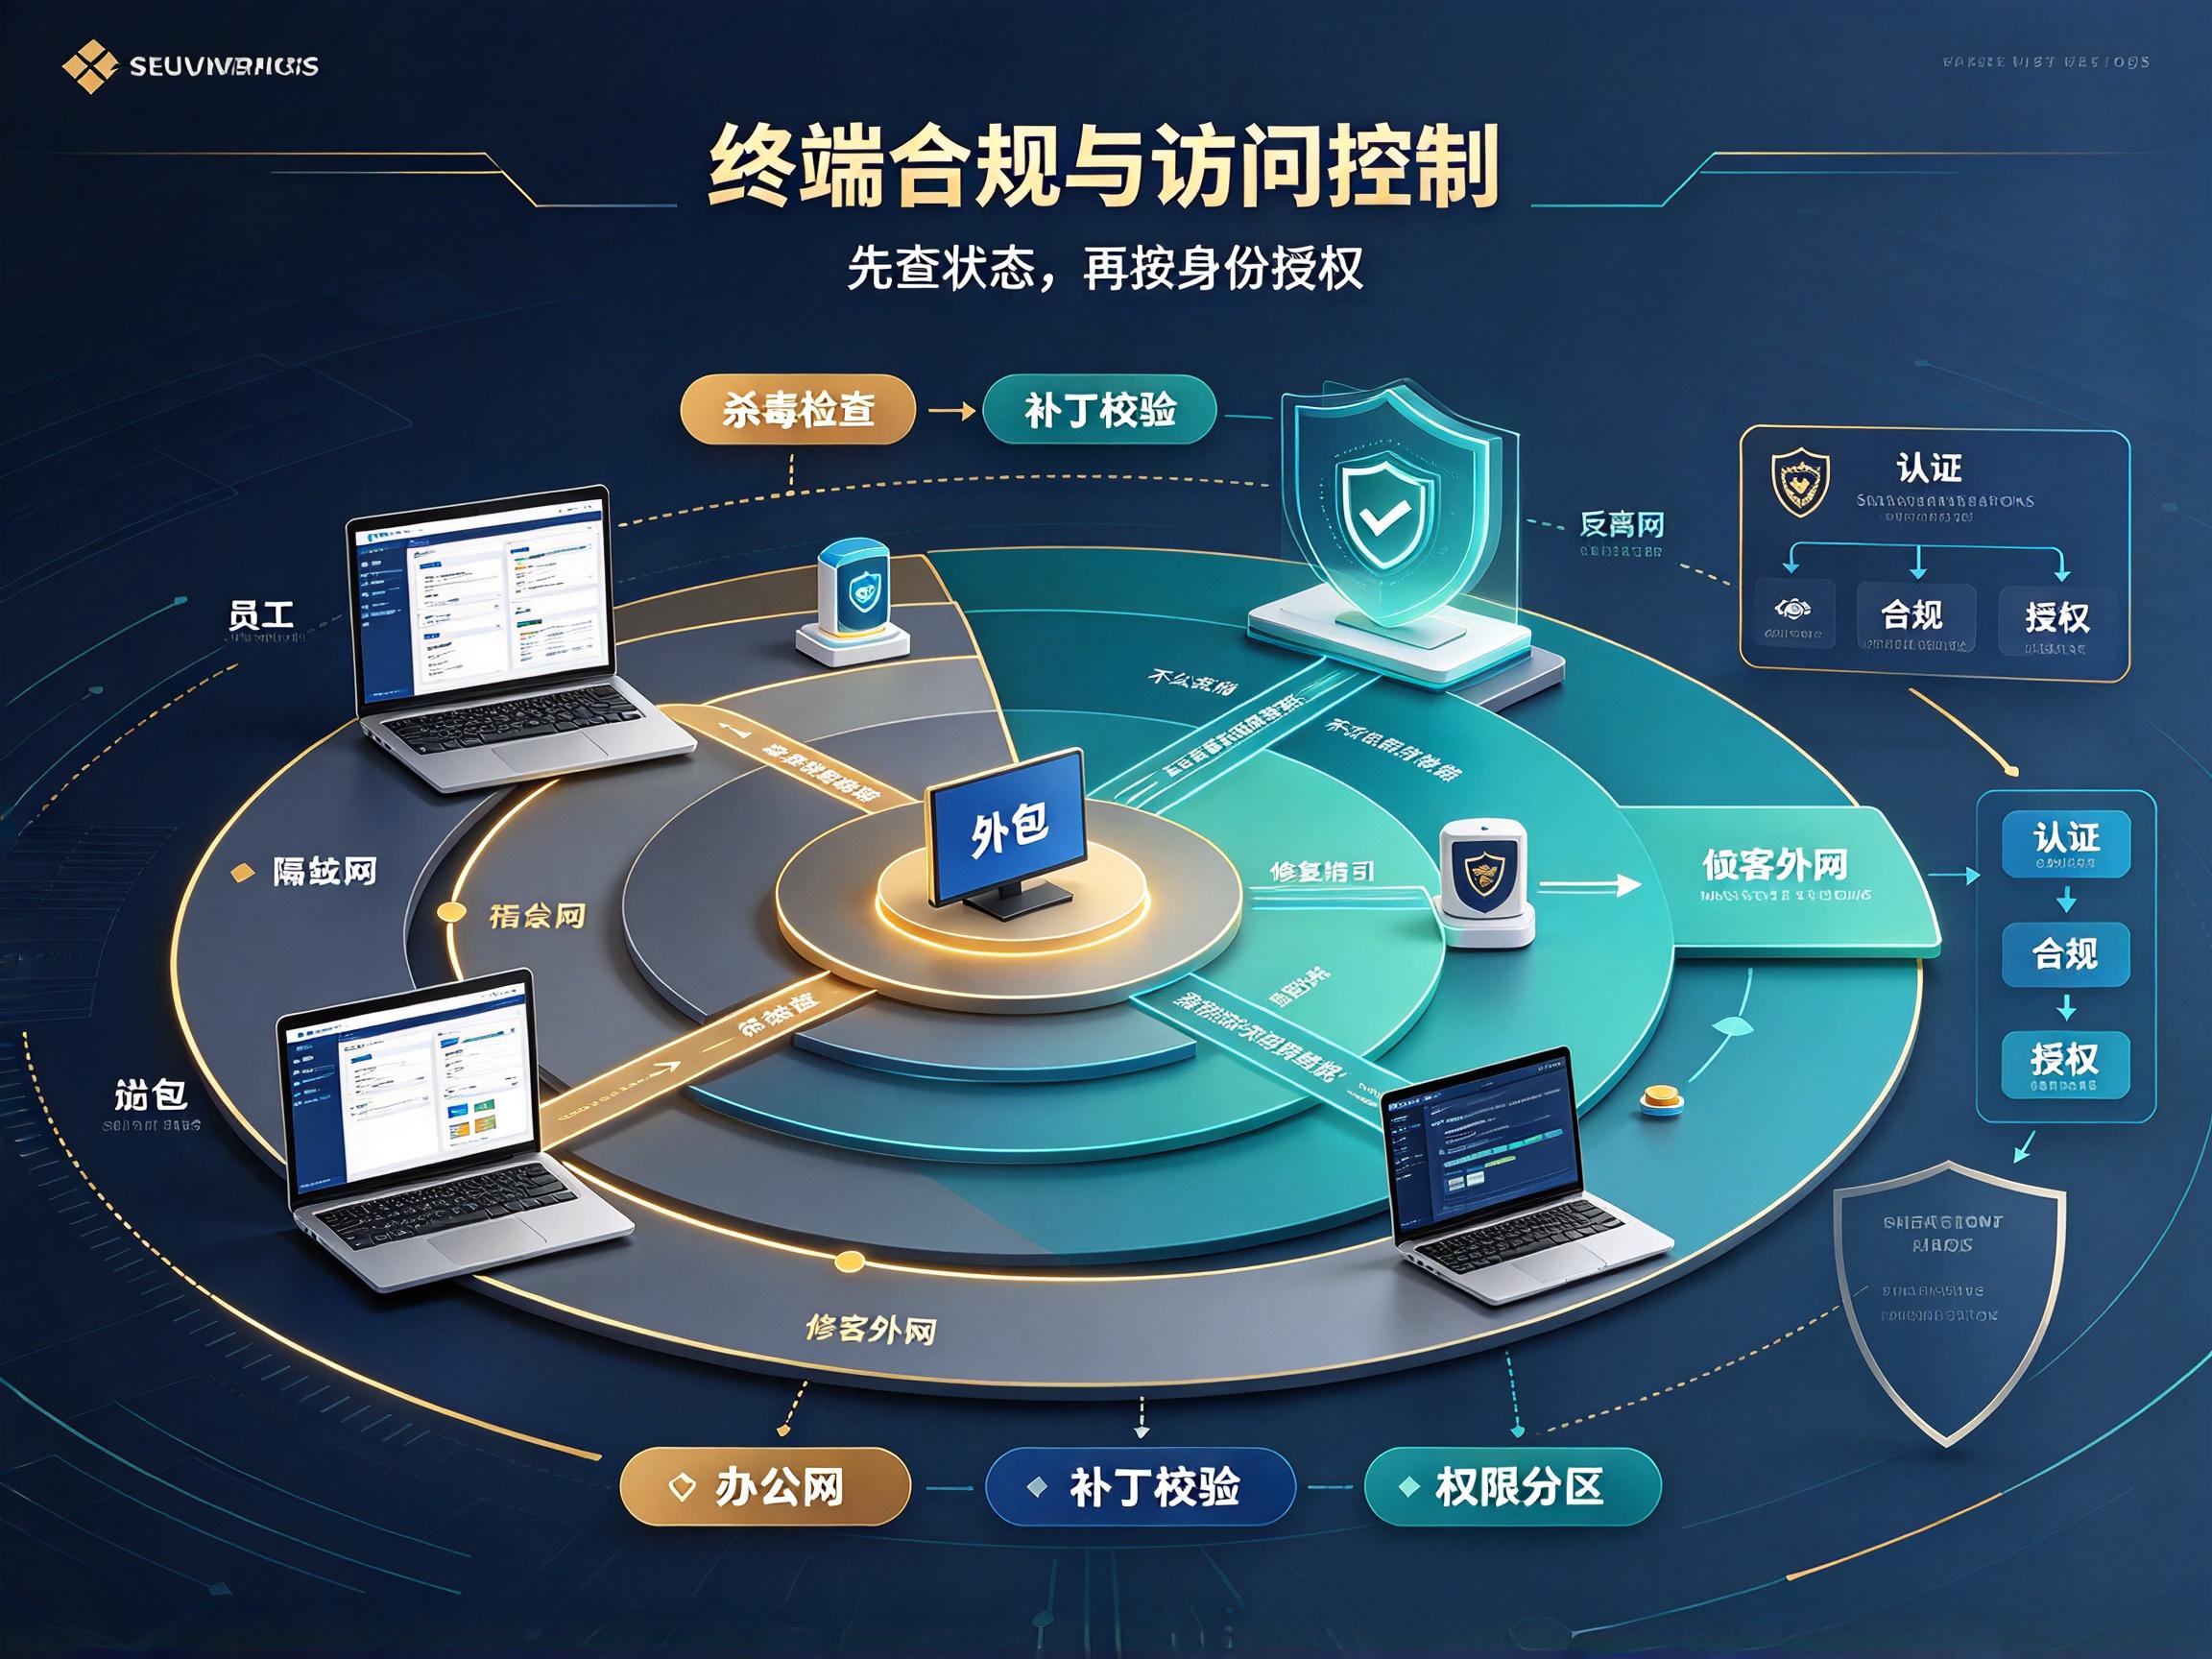
这款的重点在“认设备”。如果公司里不只是电脑,还有摄像头、IP电话、打印机、医疗终端这类东西,它的价值会更明显。无代理识别对不想装客户端的设备比较友好,物联网指纹库也是它常被提到的点。我的感觉是:适合设备类型杂、想精细化分类的团队,但前期一定要把资产范围划清楚,不然后面策略容易越写越乱。
PortGuard更像一个盯着端口的保安,重点围绕交换机端口做管控。端口异常、MAC地址变化、未授权设备接入,它都能较快响应。对于老办公楼、老布线、交换机口历史遗留特别多的企业,它挺对路。至少你排查“这根线到底通哪儿”的时候,会少一点玄学。
SecureGate偏边缘场景。如果公司有门店、工厂节点、户外设备,网络带宽不大,也不能总依赖中心云端,它就更值得看。它支持轻量管控和离线授权,边缘侧威胁检测也能补上一些能力。适合分布式业务,不太适合只想管办公室电脑的小团队。
Pulse Secure NAC的可视性做得比较讨喜。本地、远程、托管设备、IoT,尽量摆在一张图里。策略引擎和端点健康评估是它的常见卖点,设备接入前先看状态,再决定放行到哪一层。如果你本来就有零信任建设想法,或者已经有防火墙、交换机生态,可以重点看它联动顺不顺。
这款比较像“体系内选手”。它能跟自家安全能力联动,做自适应分段、云工作负载准入,也有一些行为分析、访客界面的玩法。我的建议是:如果你本来就用了相关安全组件,它会比较顺;如果只是想做一个单点准入,可能会觉得功能有点绕,选型时要看自己是不是真用得上。
HuaStartCloudCampus NAC更适合大园区、大网络。设备识别、权限管理、访客控制都能管,物联网接入也有考虑。它不是那种小团队拿来就用的轻量工具,更像是给大型园区、智慧城市、多楼宇场景准备的方案。预算、运维能力、网络复杂度都得跟上,不然容易买大了消化不了。
远程办公多的公司可以看看它。LinkController主要解决“人在外面,终端怎么安全回来”的问题。比如在家办公电脑有没有装杀软、VPN接入后给什么权限、远程会话有没有异常,它都能管。跨地域团队用会舒服一些,纯内网办公反而不一定用得上全部能力。
FornationNAC 8.0属于功能堆得比较满的一类。它跟自家安全平台绑定较深,微隔离策略、拓扑可视化、攻击面模拟都有,甚至连智能家居相关协议也能考虑。适合希望统一平台管理的团队。缺点是功能越多,上线前越要把流程捋清,不然容易把自己绕进去。
三、最后说几句实在的
写到这儿,我也想提醒一句:内网准入控制系统没有“闭眼入”的答案。你先看自己终端杂不杂、远程多不多、访客多不多,再去测。最好拿测试环境跑一周,别只听销售演示。这样就算最后不选这9款里的某一个,也不容易踩大坑。
#内网准入控制#
本文来源:数据安全研究院,360安全网
主笔专家:李萌
责任编辑:编辑部-吴清越
最后更新时间:2026年10月29日