技术文章
前阵子帮运维发小救场到后半夜——来谈合作的客户随手把笔记本插了会议室网线,带的病毒半小时炸了全公司ERP,平时准点拎包就走的销售部,全蹲工位哭丧着脸补订单数据。
这种破事真的见怪不怪:员工私插随身WiFi、外来设备随便插网口、连智能手表都敢蹭内部网,内网跟没锁门的杂货铺似的,谁想进就进。
内网准入控制系统说白了就是给内网装个靠谱门卫,啥人啥设备能进都得先过审。我熬了俩大夜整理了六款口碑在线的内网准入控制系统,踩坑点也都标明白了,2026年正纠结选内网准入控制系统的朋友直接往下看,建议先收藏省得用的时候找不到。
第一款:安秉准入系统
就是大家常听的安秉网盾,目前稳坐软服之家同品类排行首位,说是国内监控软件NO.1真的实至名归,好多不同规模的企业都在用。
它的实用核心功能我捋了几个:
不是输个工号密码就能蒙混过关,支持扫码、UKey、人脸好几种验证方式,就算别人捡了你的账号密码,没第二样凭证照样进不来,跟小区进门既要刷门禁卡又要刷脸是一个道理。
不管是插网线的台式机、连WiFi的笔记本平板,还是没屏幕的打印机、考勤机,只要一连网它马上就能认出来,设备是谁的、合不合规门儿清,陌生设备刚摸上网线就能被揪出来。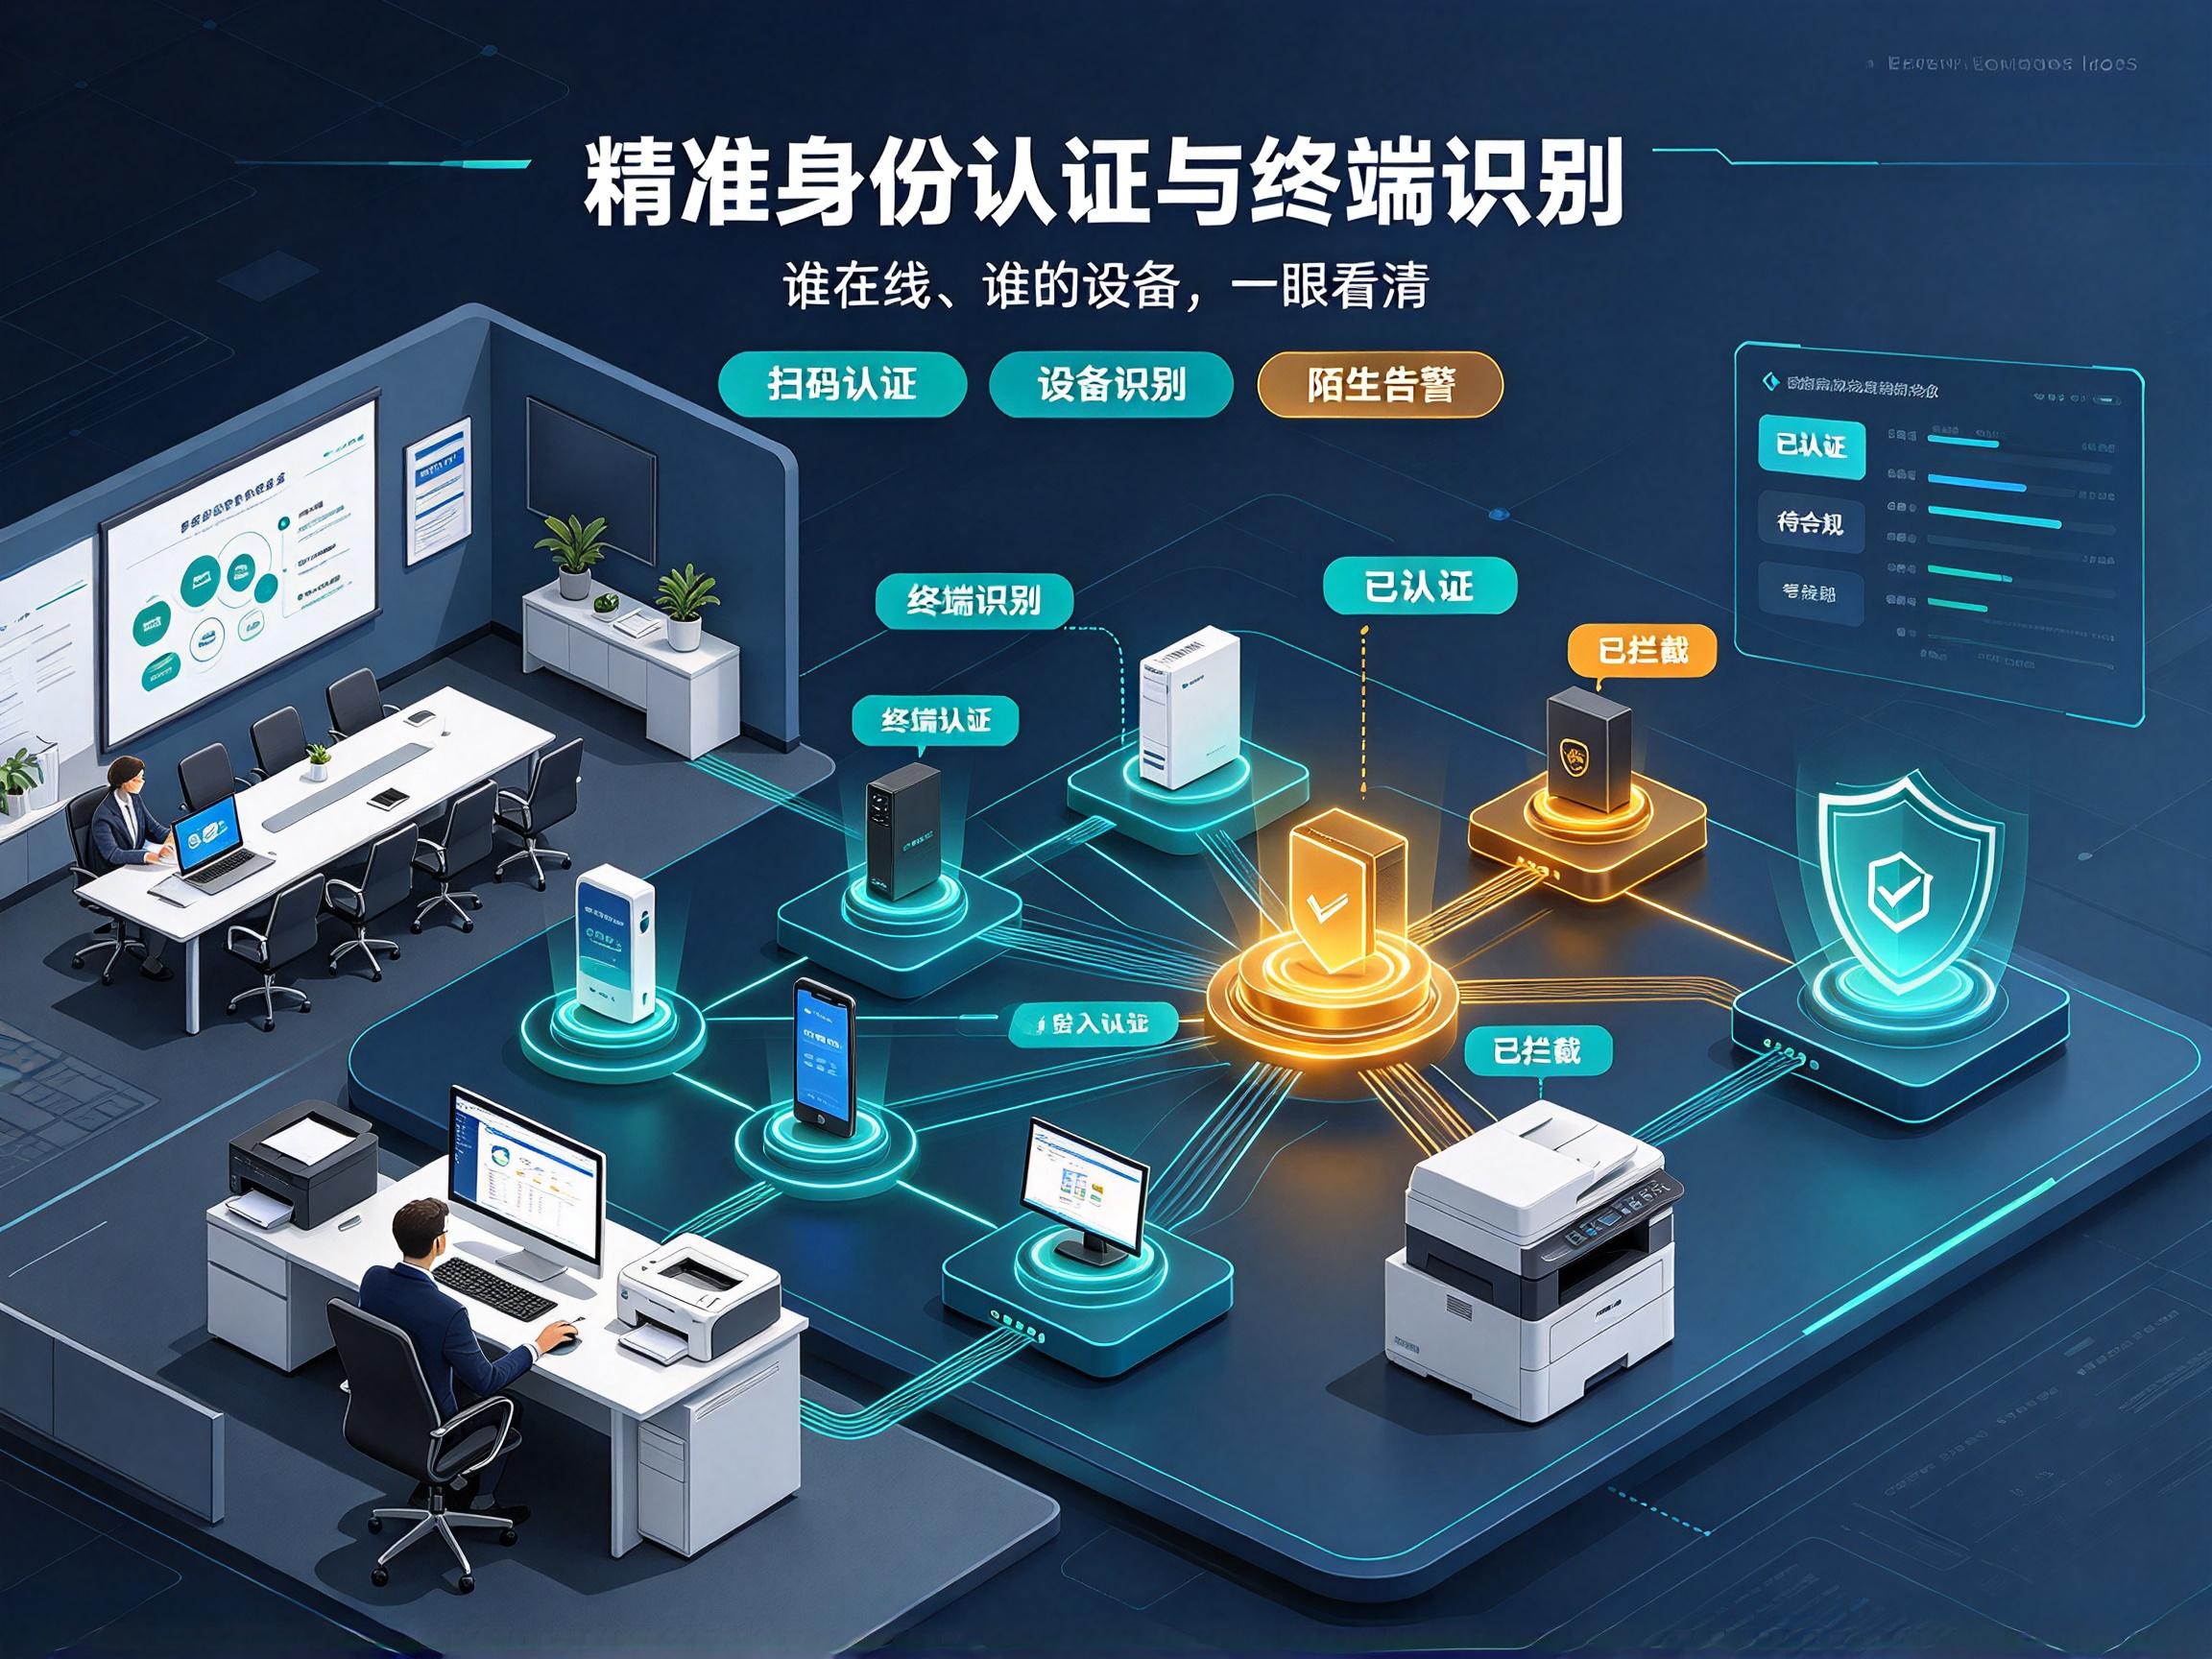
相当于给全网装了无死角监控,24小时连轴转盯着,哪台设备乱下风险文件、哪台偷偷往外传数据,刚有不对劲的苗头马上给管理员弹提醒,不用等炸了网才后知后觉。
要是查到某台电脑没装杀毒、带了风险程序,根本不用管理员跑断腿挨个找,系统直接先把它隔离到单独的安全区,等修好达标了再放回内网,绝不会让一颗老鼠屎坏了一锅粥。
所有设备的联网记录、操作痕迹全存得明明白白,哪天网络出了问题,顺着记录一查就能找到源头,不用拉着全公司盘问谁是“背锅侠”。
像打印机、考勤机、门禁屏这种没法装客户端的“哑巴设备”也管得住,直接绑定端口和专属标识,没备案过的设备根本冒充不了,免得有人拿杂牌设备蹭内网搞事情。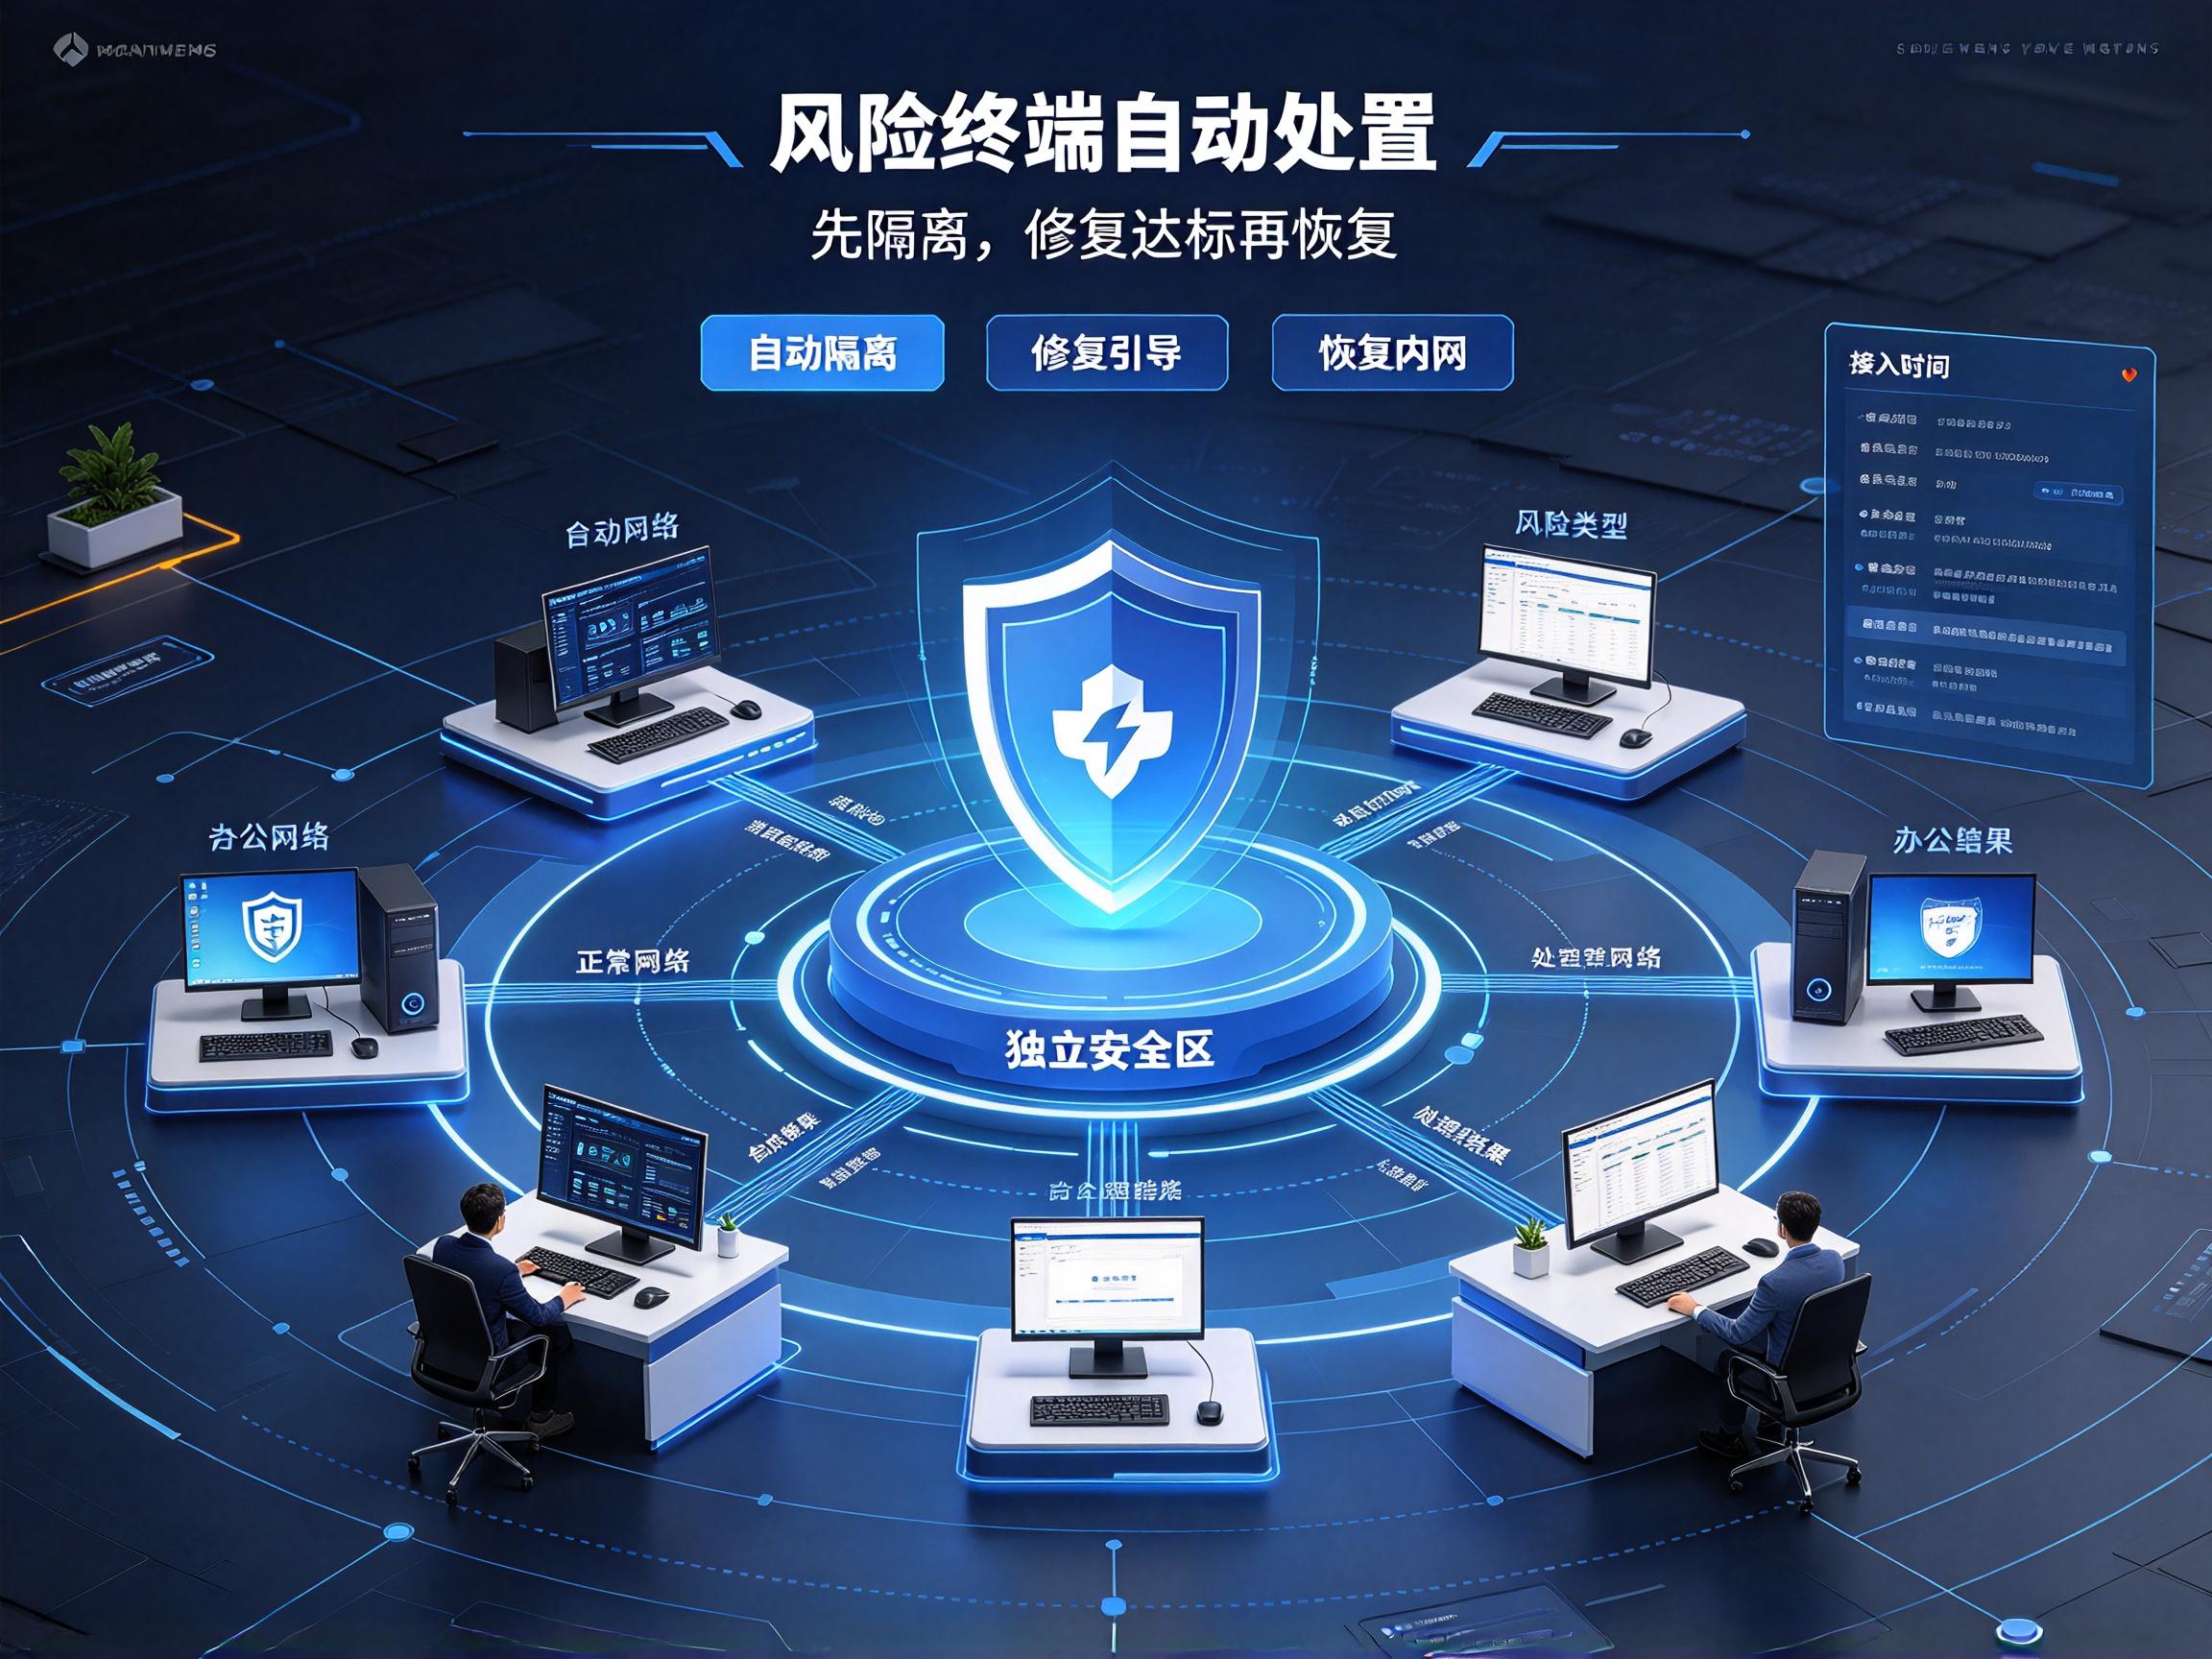
第二款:Cisco ISE
思科这款名气不用多说,能兼容不同厂家的设备,还能自动给不同部门划网络区域。但实话说它跟思科自家设备适配度最高,全套都用思科设备的大厂部署着还行,要是公司设备杂,装起来能折腾掉运维半条命,预算也高,普通中小公司真没必要硬凑这个热闹。
第三款:IdentityNAC
这款核心是围着“人的身份”做权限管控,你在公司还是在外网、几点钟联网,对应能开的权限都不一样。员工自己就能在后台登记新设备,不用天天追着运维批申请,能省不少杂事。
第四款:PortGuard
它是直接从交换机端口下手管控的,哪个网口给哪个部门用、能开啥权限都抠得很细,特别适合部门多、需要分区管网络的公司,一旦发现设备不对劲,当场就能给踢下线。
第五款:SmartNAC
主打的就是一个省人力,策略能自动下发,小故障自己就能修复,后台还能直接看到整张网络的连接分布图,那种设备堆成山的大型数据中心用着挺合适,小公司反而用不上这么多功能,纯浪费钱。
第六款:Cipper Identity Services Engine (ISE)
也是按岗位角色分配访问权限的,辨识设备特征的准头很足,要是大学校园网、跨地域的大企业用来做精细化的漏洞管控挺适配,十来个人的小团队用就有点杀鸡用牛刀了。
以上就是我熬了俩大夜整理的全部内容。其实选这类系统真没什么标准答案,不用盲目追贵的、追大牌,先摸清楚自己公司的规模、设备情况和预算,找厂家搭个测试环境实际跑两天,好用再掏钱最稳妥。
#内网准入控制#
本文来源:中国网信网,阿里研究院
主笔专家:杨良斌
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月29日