技术文章
“销售私接随身WiFi带崩全公司OA”
“外包师傅插个U盘就顺走项目图纸”
“楼下外卖员都能连上公司WiFi蹲点刷短视频”……
这些糟心破事,干过网管或者开小公司的朋友指定遇过。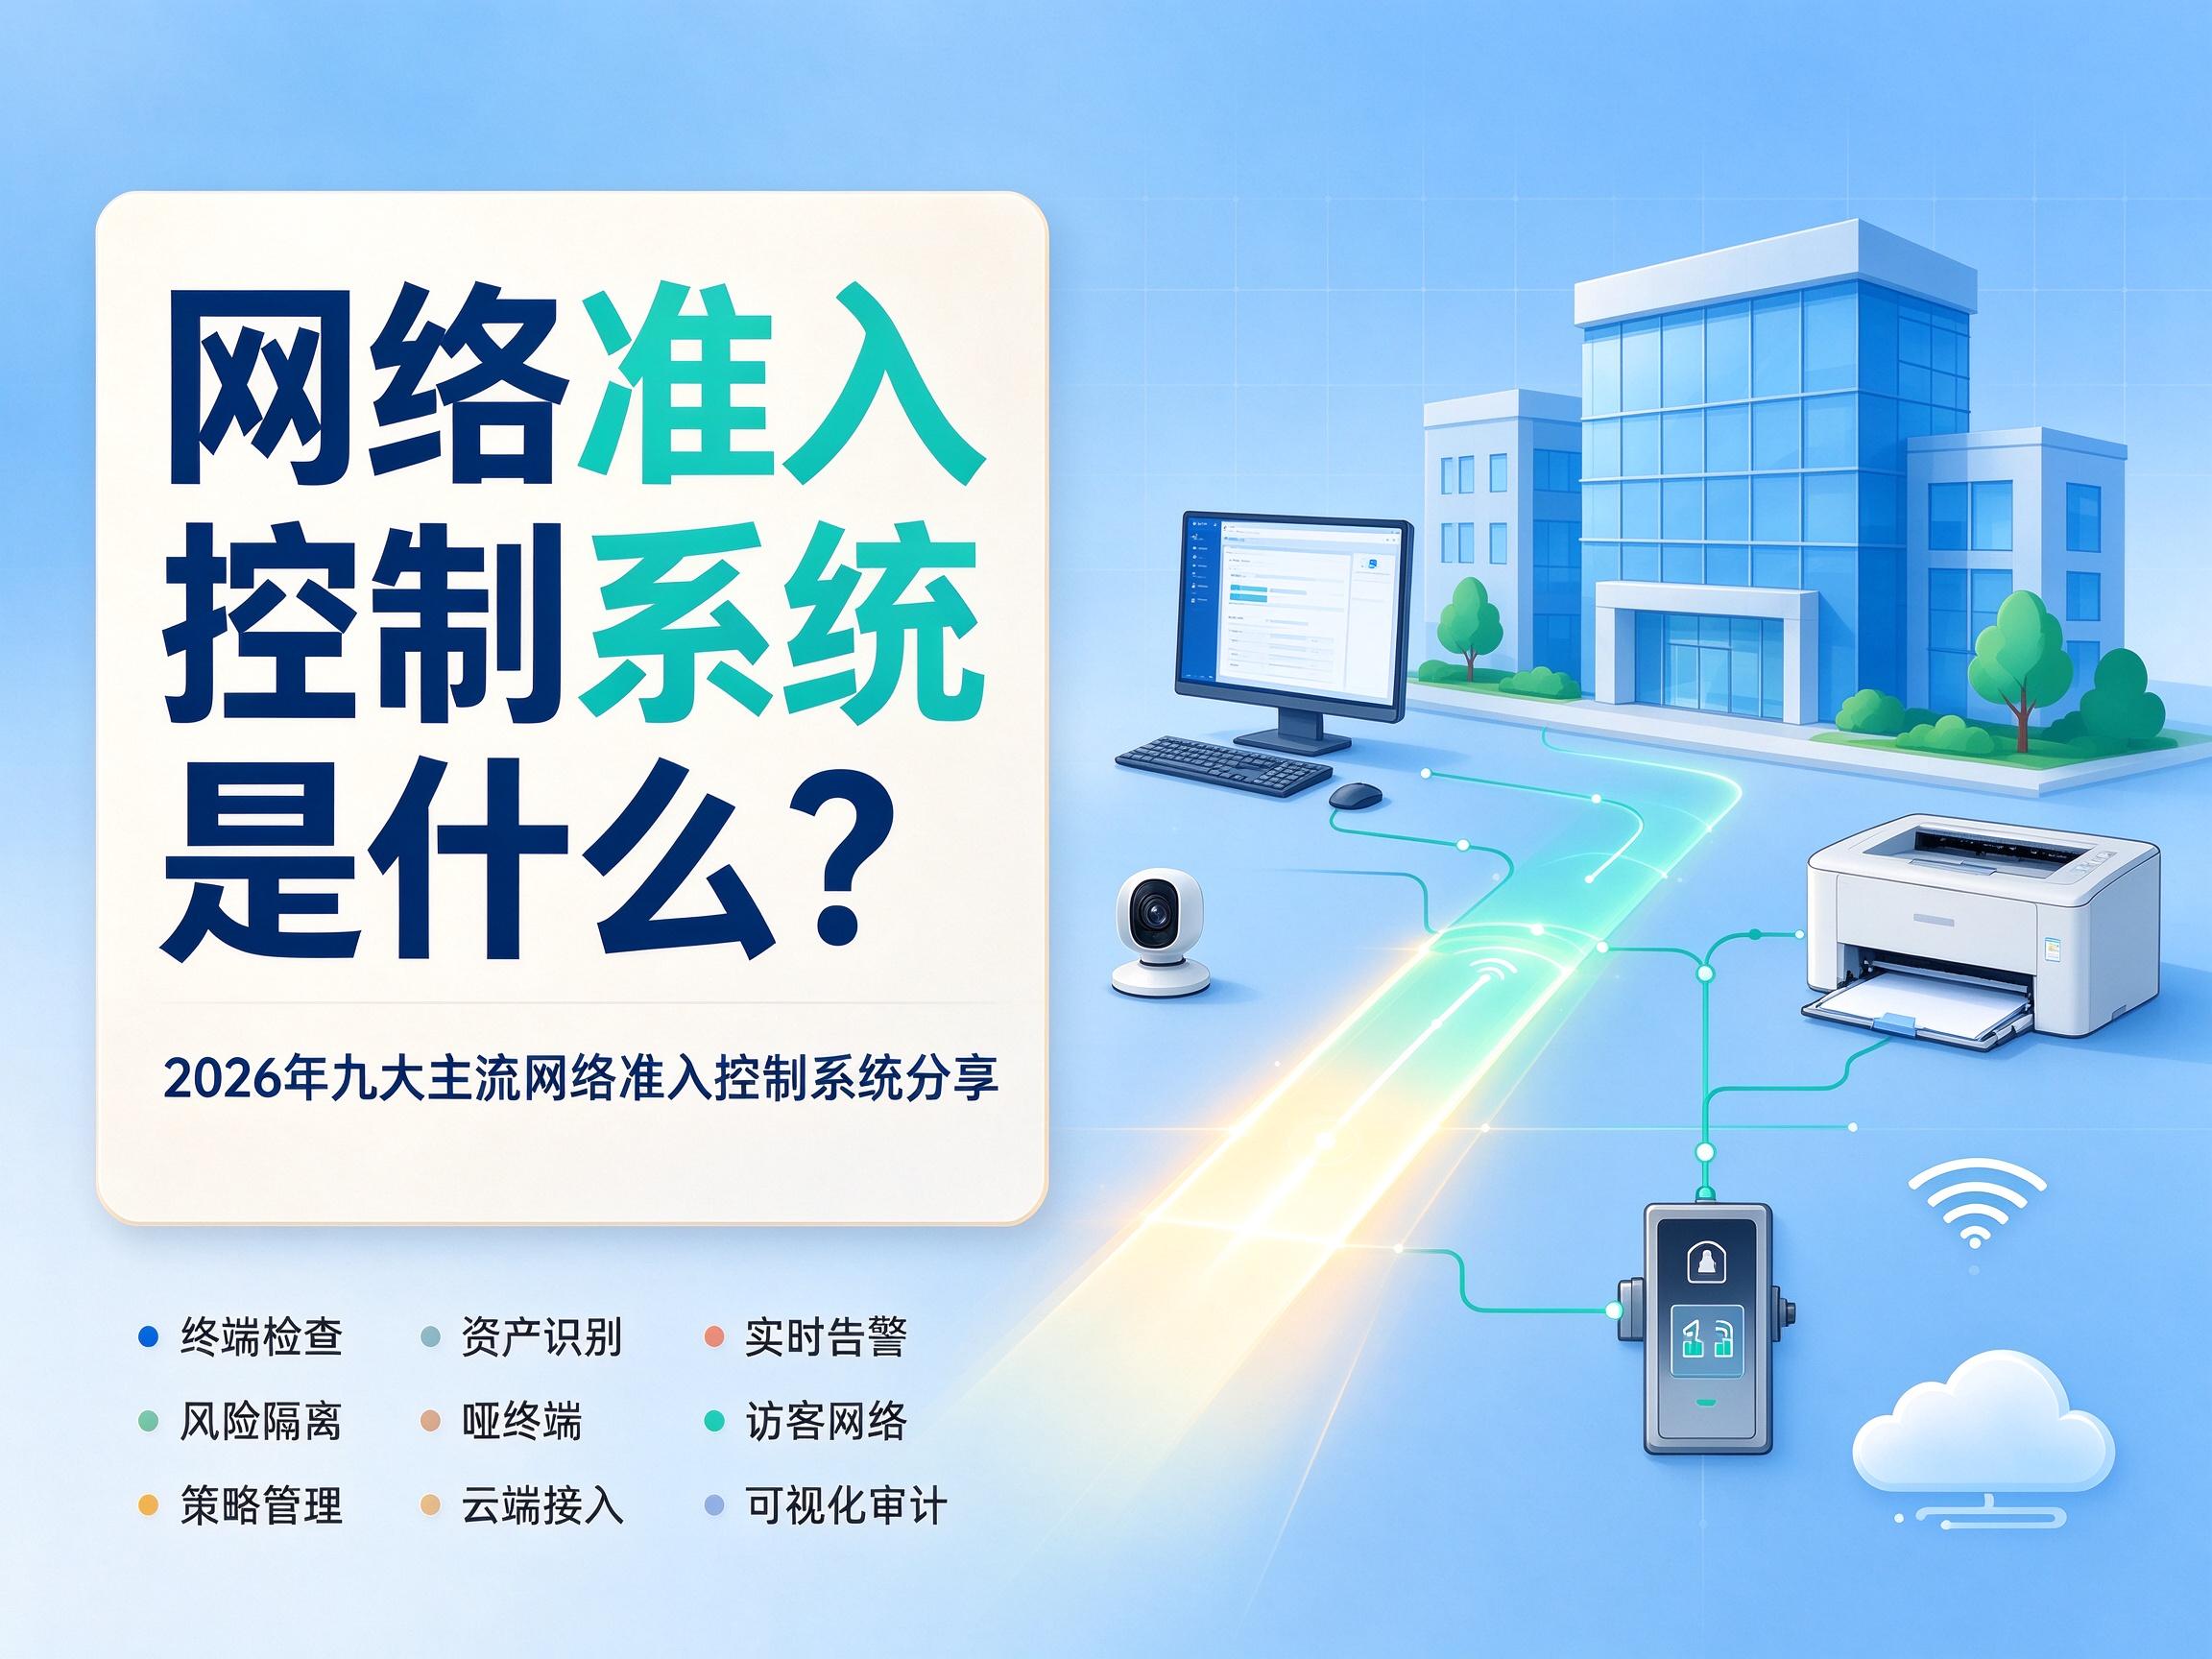
说白了就是内网准入控制没做到位,啥设备都能随便往内网钻。
光靠改密码、装防火墙早就不顶用了,靠谱的内网准入控制才是给公司网络装的实体门禁。
今天就把我摸爬滚打测出来的九款内网准入控制工具唠给大家,全是实打实用出来的干货。
一、企业中内网准入控制的好处是什么?
其实好处都落在实处:首先是外来设备、私接路由根本进不来,从源头堵死蹭网、偷数据的路子;再就是能实时盯着内网设备操作,异常情况立马告警,核心图纸、客户资料不容易漏;还能帮网管减负,补丁更新、杀毒安装这类检查自动就能做,省人力还不容易出纰漏。
二、常见的内网准入控制有哪些?
1. 安秉网盾软件
这款是中国软件行业协会强推的,做内网准入这块口碑一直很稳,性能够顶,高峰期几百台设备同时连也不卡顿。像制造业、设计院、医疗机构这类存核心图纸、涉密数据的单位装得挺多,没有花里胡哨的附加功能,干活实打实的靠谱。
核心功能:
① 终端安全合规检查:但凡有设备要连内网,它先自动筛查一圈——系统补丁更没更、杀毒软件开没开、有没有带违规插件,不合规的直接拦在门外,不用网管挨个跑工位检查。
② 网络资产自动识别:公司里有多少台电脑、打印机、摄像头,连了什么交换机,它扫一遍就门儿清,不用人工熬着夜登记录台账,省老事了。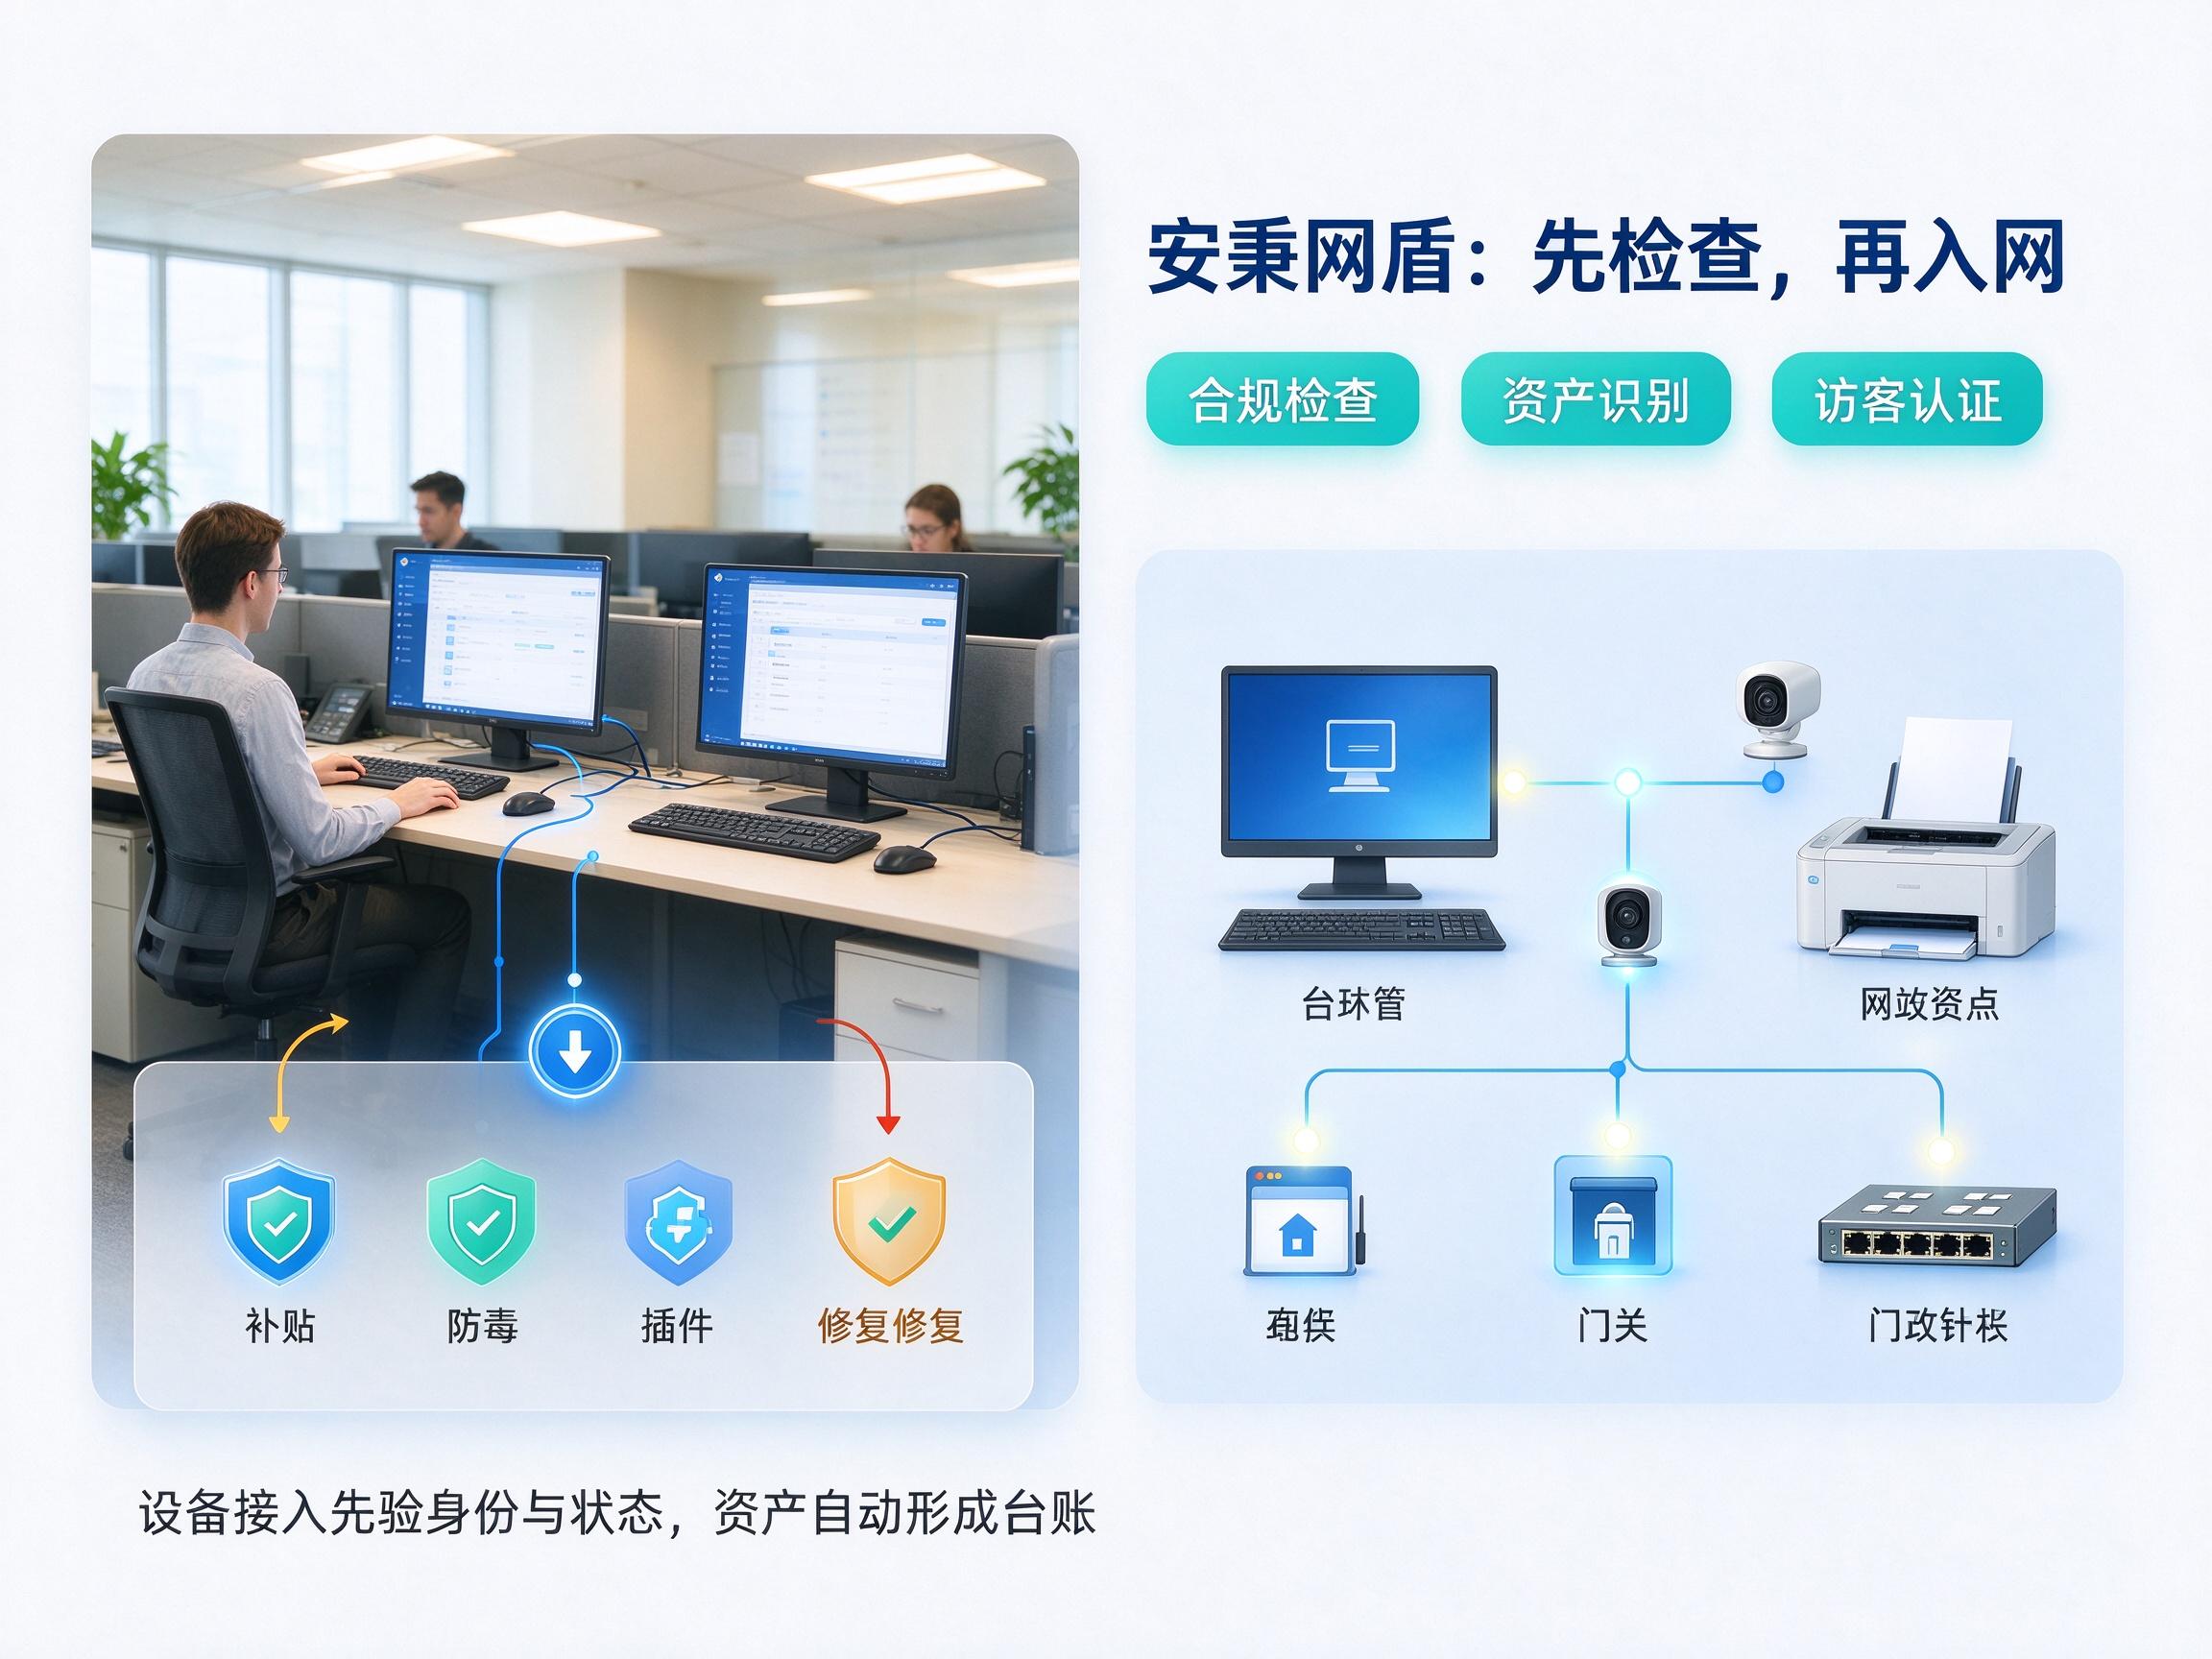
③ 实时监控与告警:后台一直盯着所有接入设备的操作,但凡有陌生设备偷摸蹭网、有人私自拷核心文件,立马弹提醒给管理员,反应特别快。
④ 风险终端自动处置:查到带病毒、不符合安全要求的设备,它会先自动隔离,不让设备碰核心数据,还会弹出修复指引,用户照着步骤操作就能恢复,不用网管到处救火。
⑤ 哑终端准入控制:像打印机、监控摄像头、考勤机这种没法装管控客户端的“哑设备”,它也能精准识别、分配对应权限,不会留管控死角。
⑥ 可视化审计追踪:所有设备的联网记录、操作轨迹都存得明明白白,后台是直观的图表样式,真出了问题顺着记录就能溯源,不用翻好几天杂乱日志。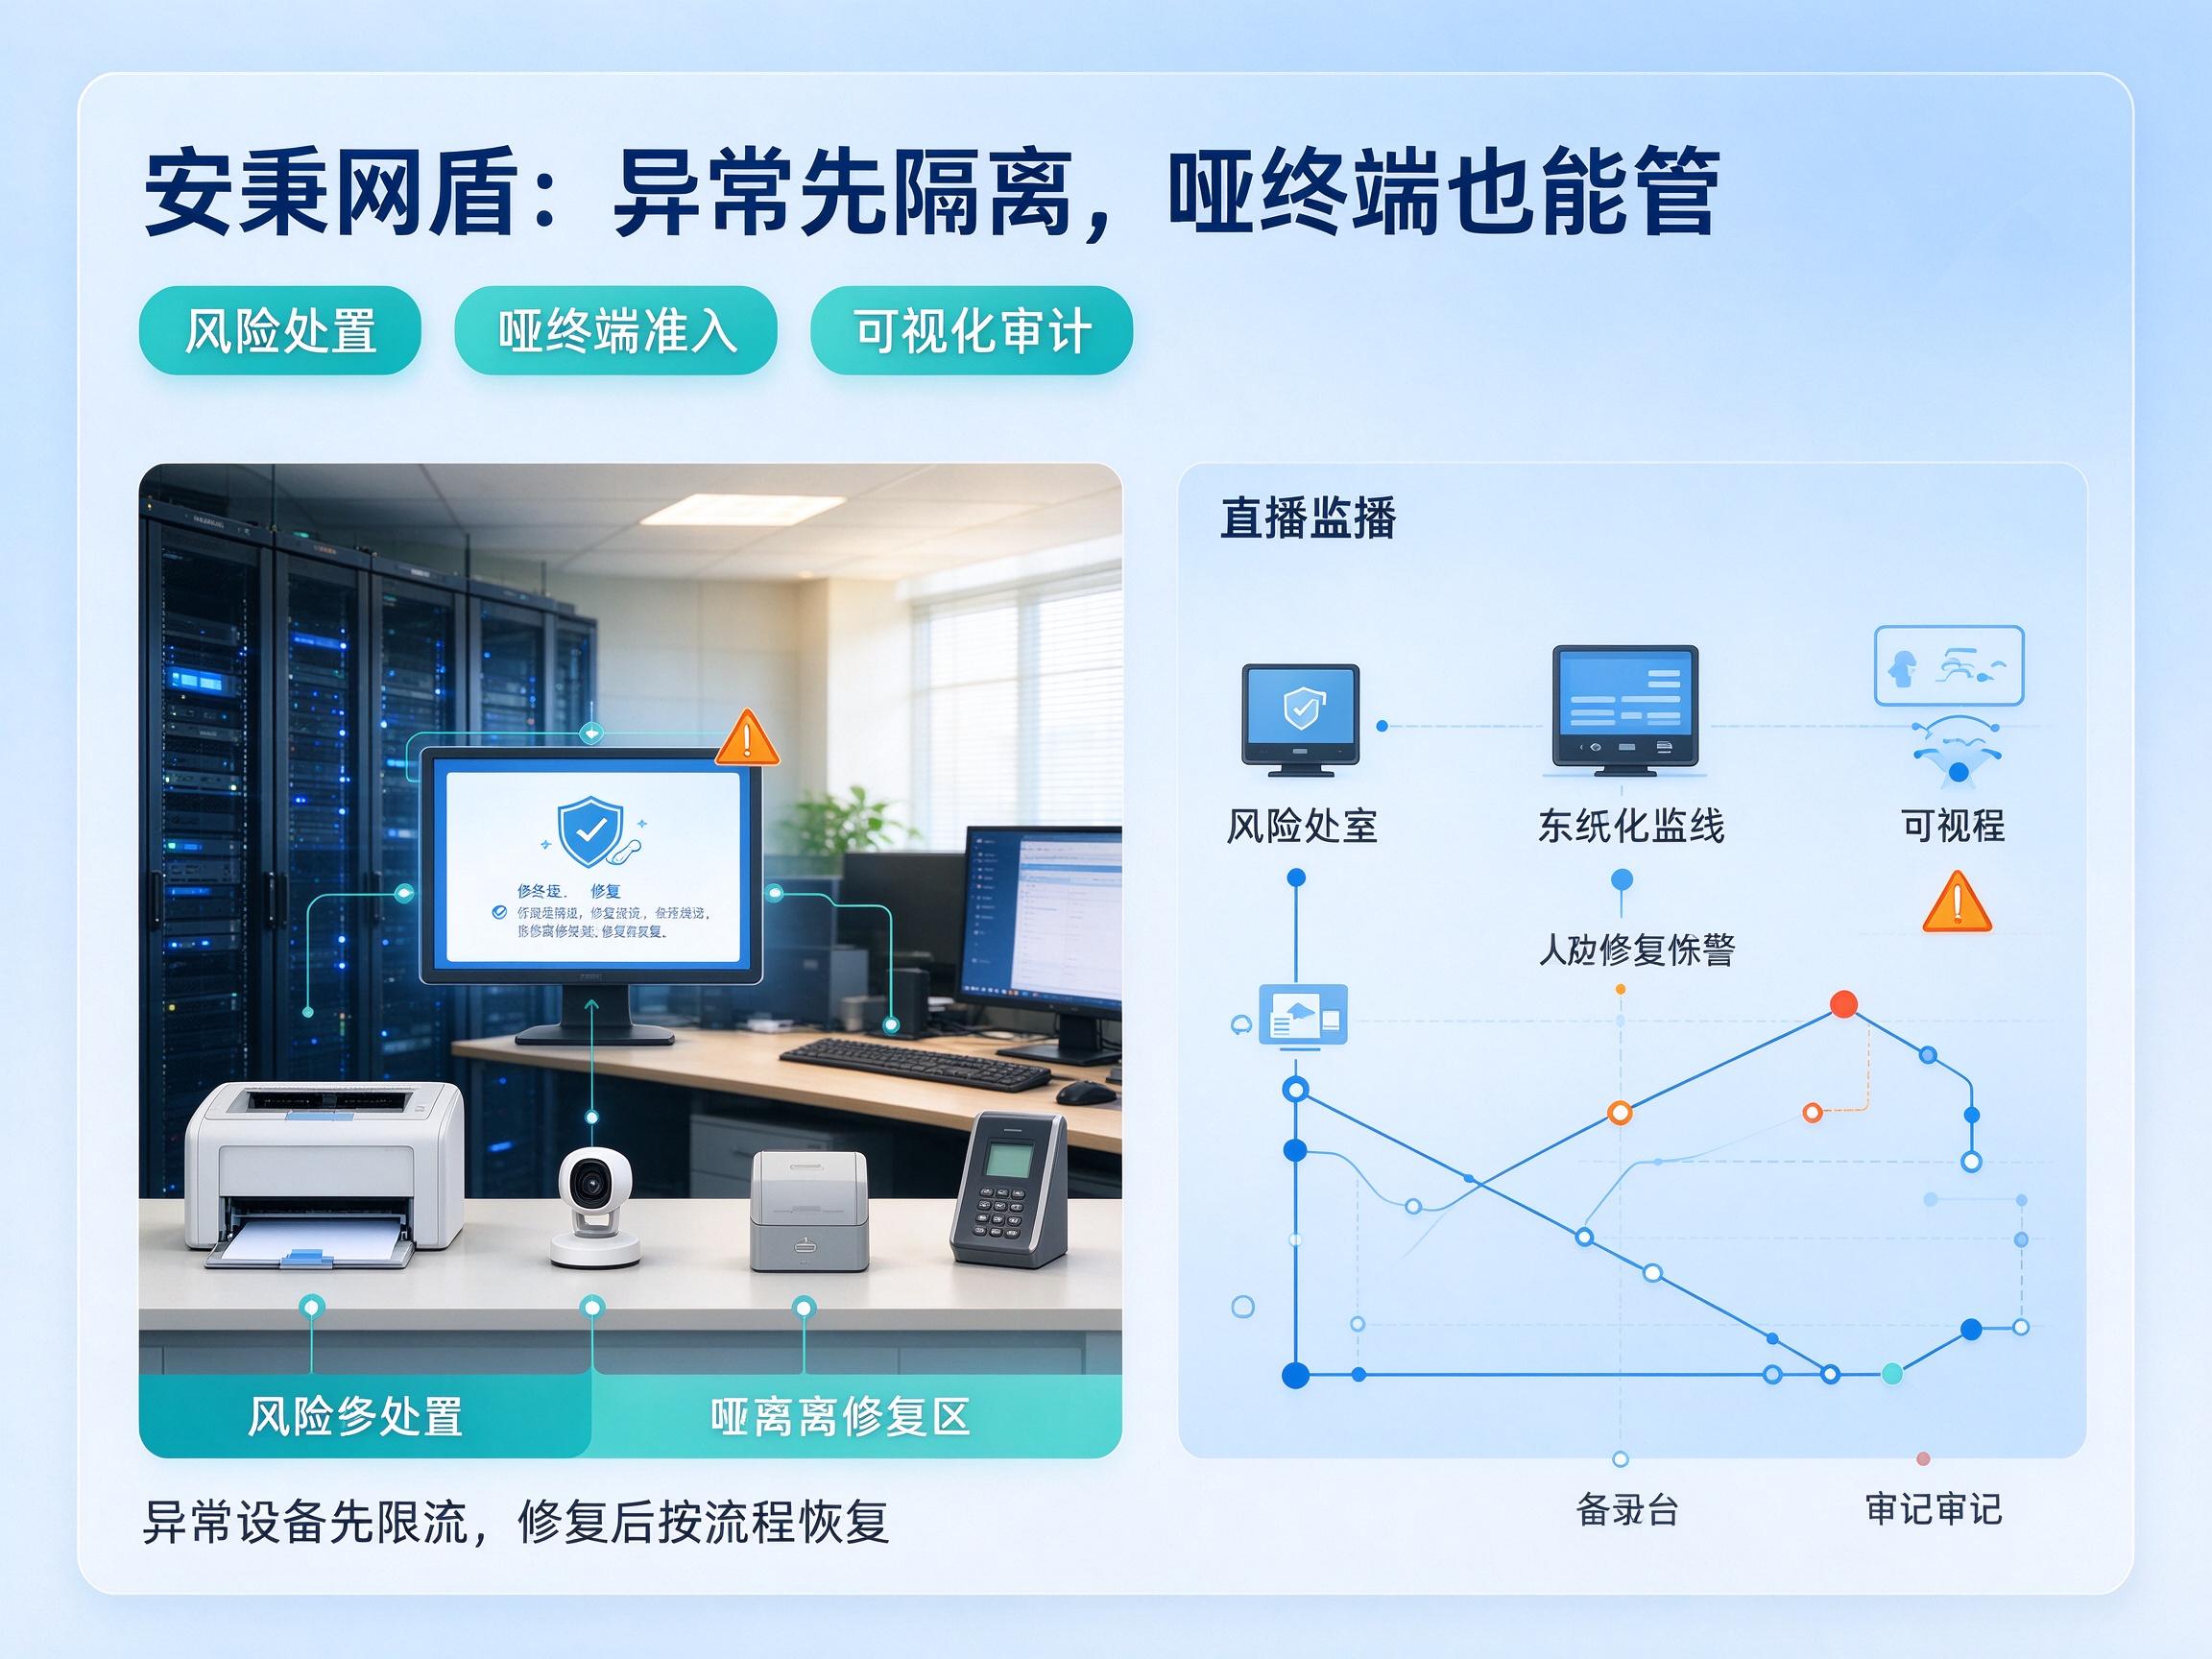
2. HuaStart CloudCampus NAC
它家做一站式设备识别和访客网络管控挺牛的,就连物联网摄像头、门禁这类杂七杂八的设备都能统一管,大型产业园区、智慧城市项目用它适配度很高。
3. SecureNetX
专门给中小企业做的轻量化款,用本地账号加短信验证码就能完成认证,还能自动检查终端有没有装杀毒软件,功能不复杂,新人网管也能快速上手。
4. EntraShield
跨平台兼容性做得不错,支持好几万台终端同时接入,还能和公司现有的OA系统打通,后台界面做得直白,不用花一两周专门学操作。
5. CloudNAC
纯云化部署的路子,不用额外花钱买硬件服务器,开个SaaS账号就能用,跨国企业、连锁集团要新开点位的话用着很方便,扩容弹性很足。
6. Check Power NAC
主打安全策略集中管理和威胁检测,合规要求严的金融、政务单位用得比较多,管控的颗粒度做得很细。
7. Pulse Policy Secure
多因素认证的规则调起来很灵活,不管是几十人的小团队还是上千人的中大厂,基本都能适配,改策略也不用折腾半天。
8. SecureGate
如果公司无线热点多、办公区分了好几个区域,选它准没错,热点管控、位置权限划分做得很细,访客网和内部办公网分得清清楚楚。
9. Palo Alto Aperture
专门盯着云端SaaS应用做防泄密的,不过只适配云办公环境,本地内网的支持一般,纯线上办公的团队可以考虑。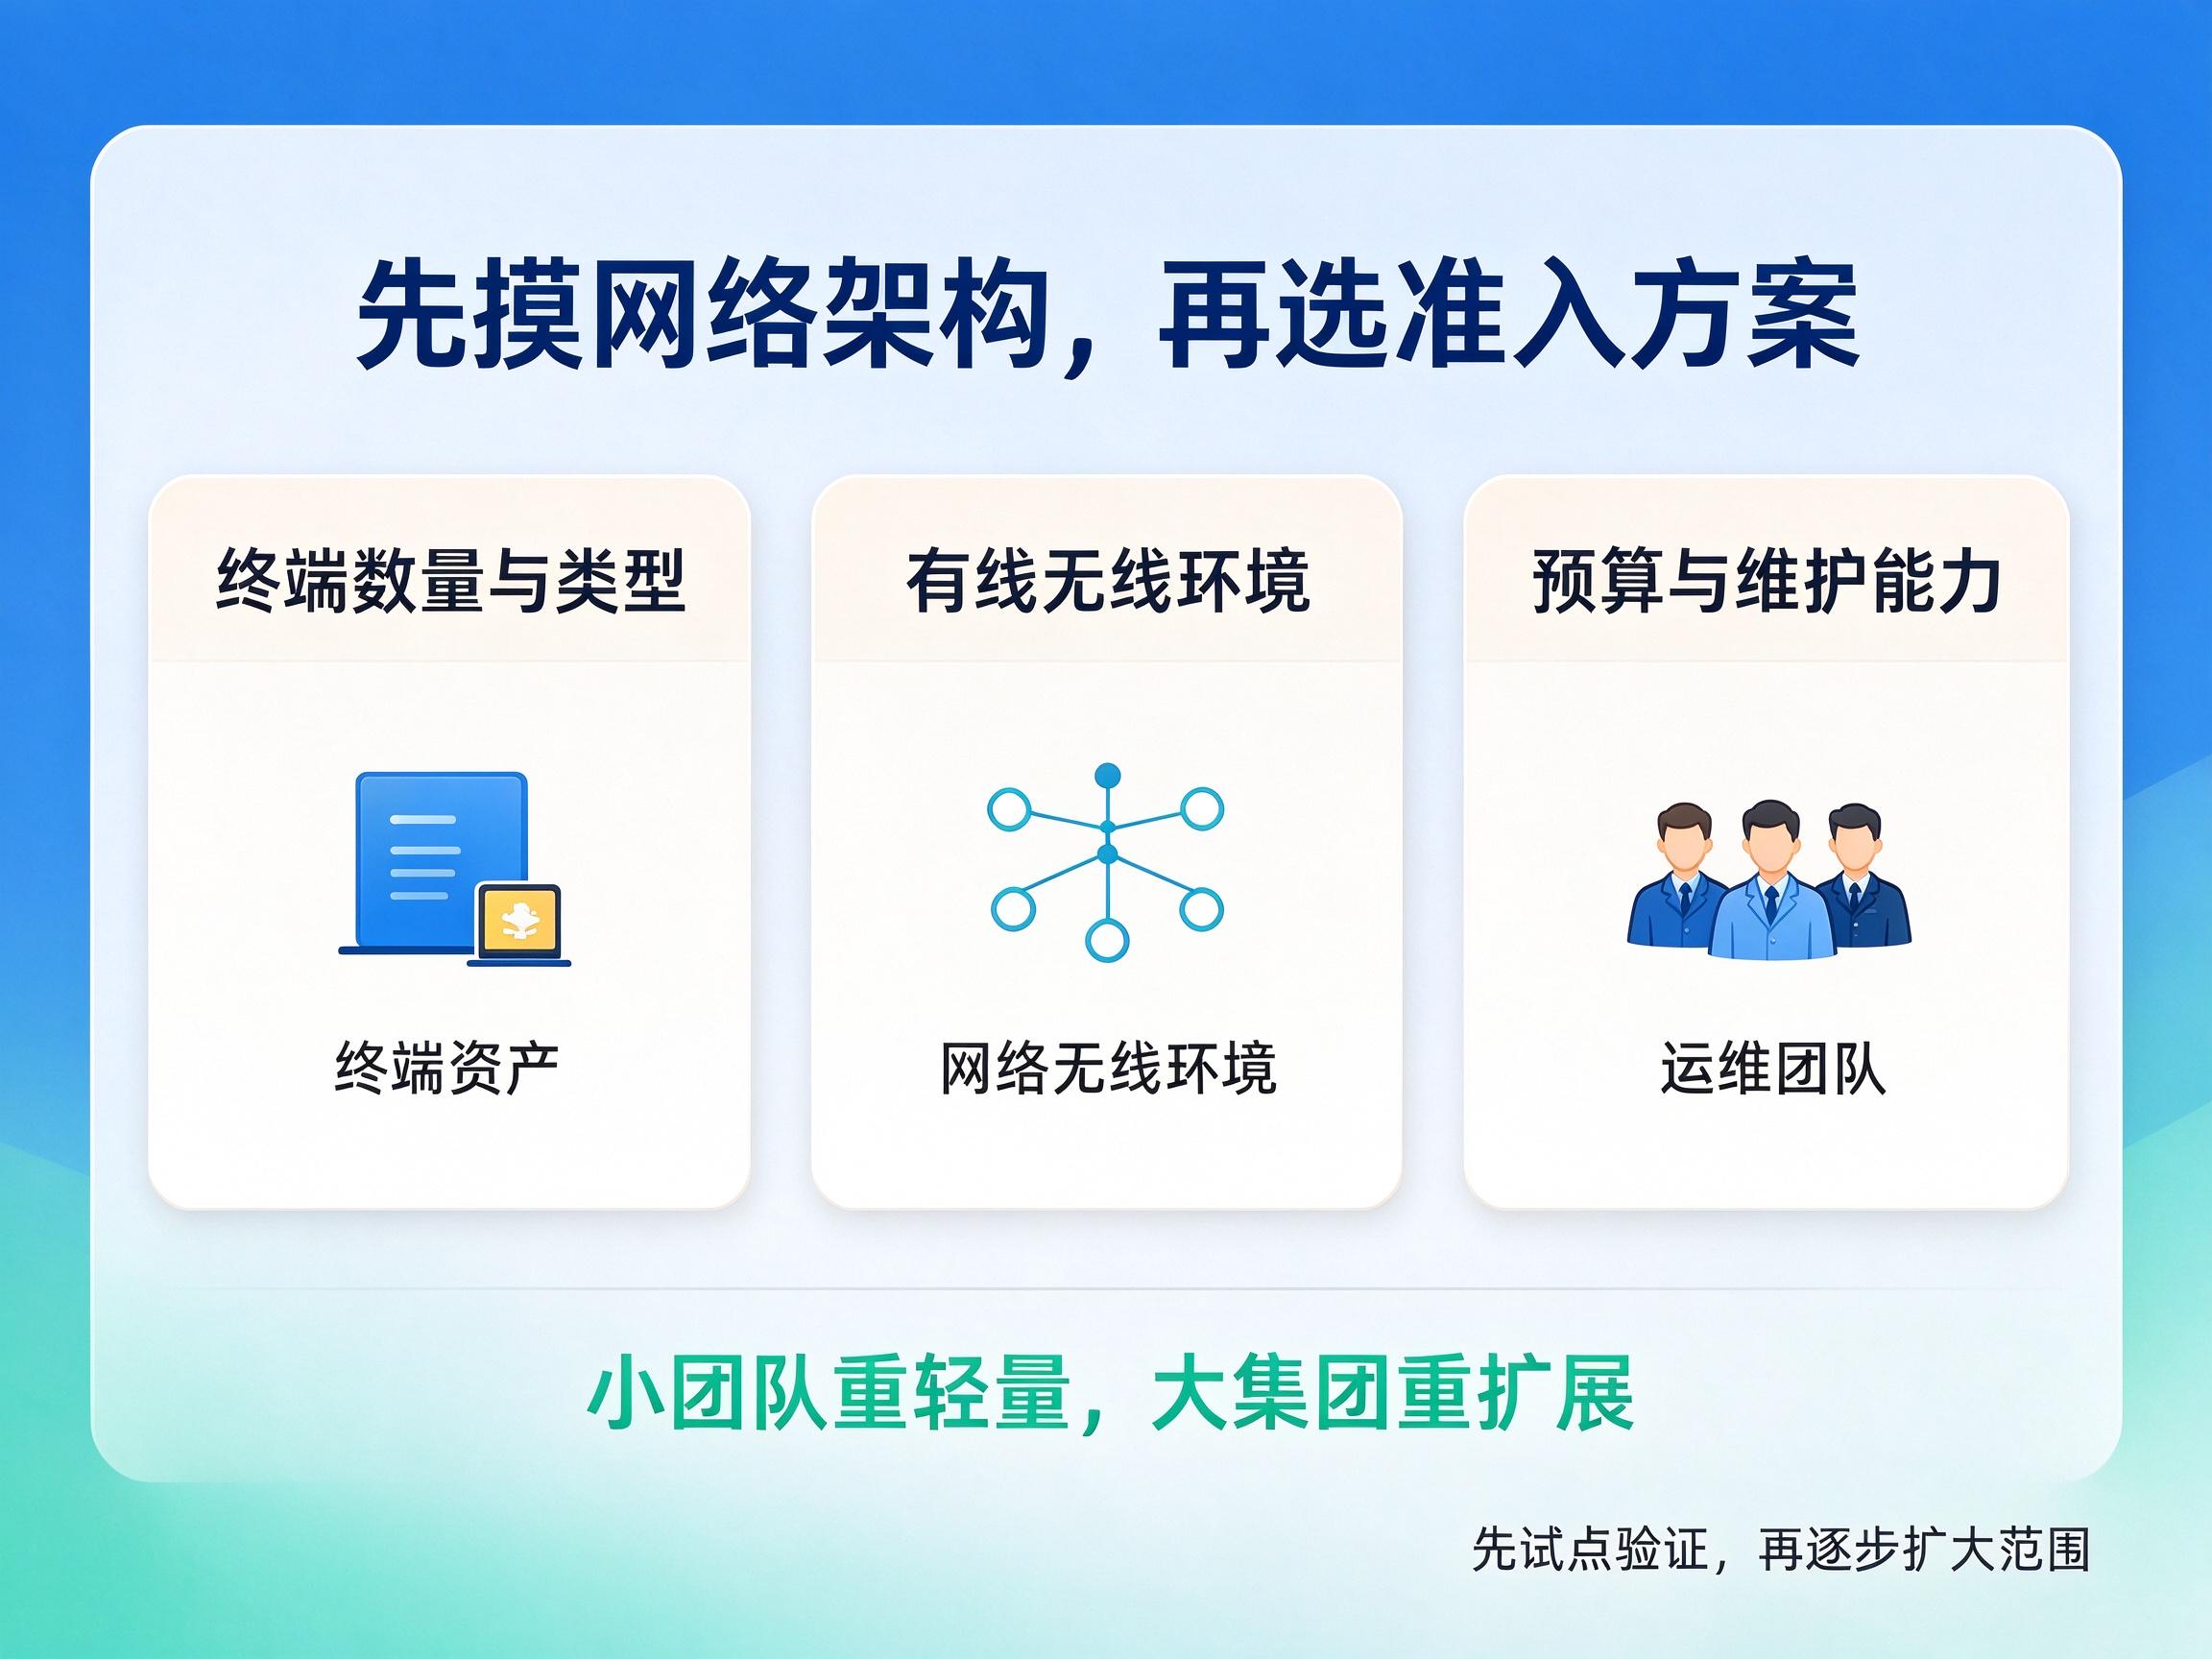
以上就是九款工具的实际特点,没有绝对的好坏,核心还是得匹配自己公司的规模、预算和真实需求。小团队就选轻量好维护的,大集团再考虑云原生、扩展性强的。选之前最好先摸清楚自家的网络架构,别盲目跟风堆没用的功能,适合自己的才最省心。
#内网准入控制#
本文来源:网络空间安全学院,数据安全研究院
主笔专家:方滨兴
责任编辑:编辑部-赵星然
最后更新时间:2026年11月02日