行业动态
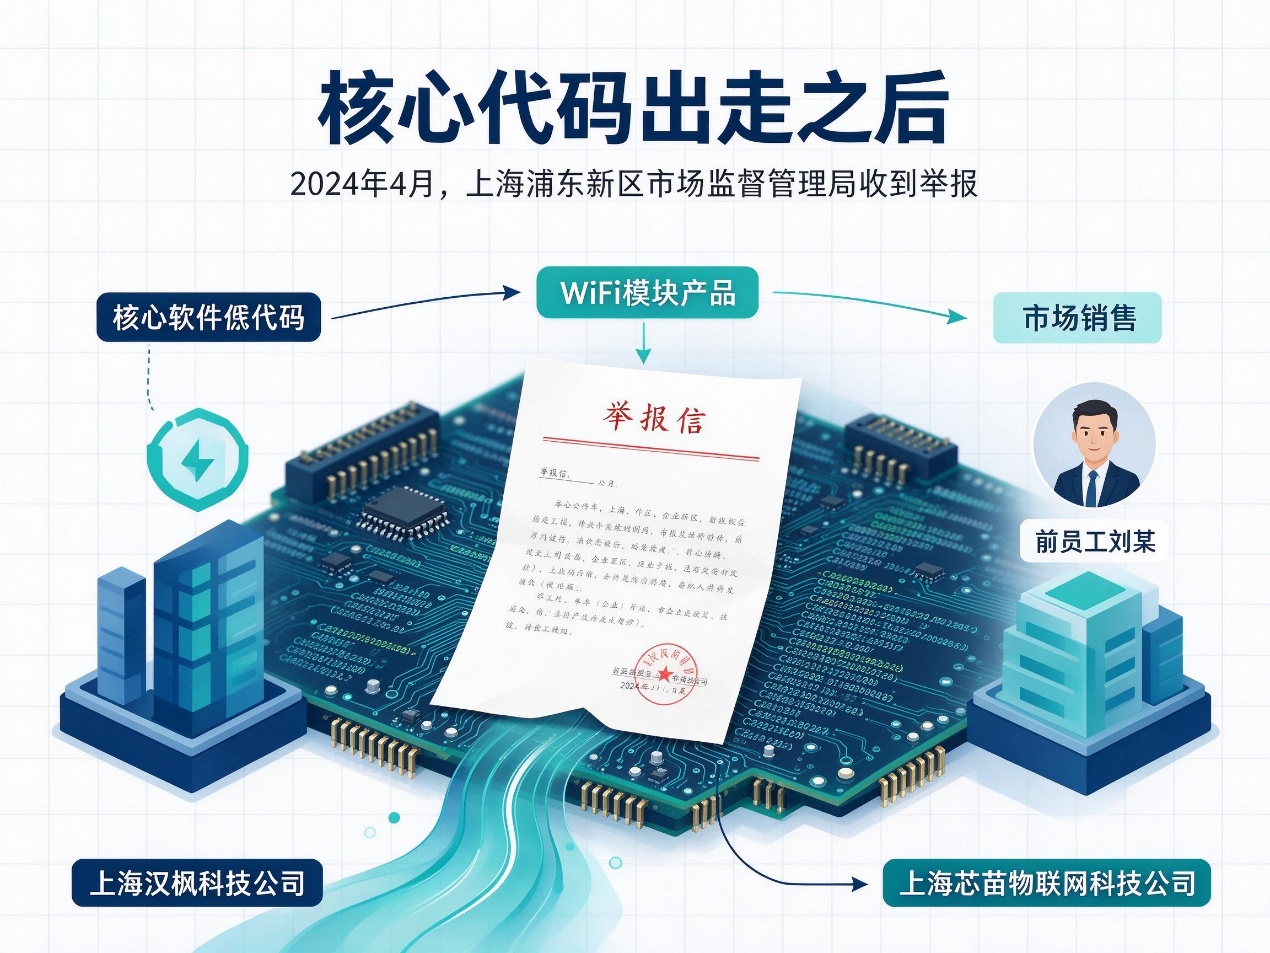
2024年4月,上海浦东新区市场监督管理局收到一家物联网企业的举报。举报人是上海汉枫科技公司,被举报的是公司的一名前员工,以及一家叫上海芯苗物联网科技的公司。
事情的轮廓不复杂。这名前员工姓刘,曾在汉枫担任核心研发工程师;离职之后,他把公司的核心软件源代码交给了芯苗公司。芯苗公司清楚这份代码的来路,仍然拿它做出了与汉枫同类的WiFi模块产品,并且投向了市场。
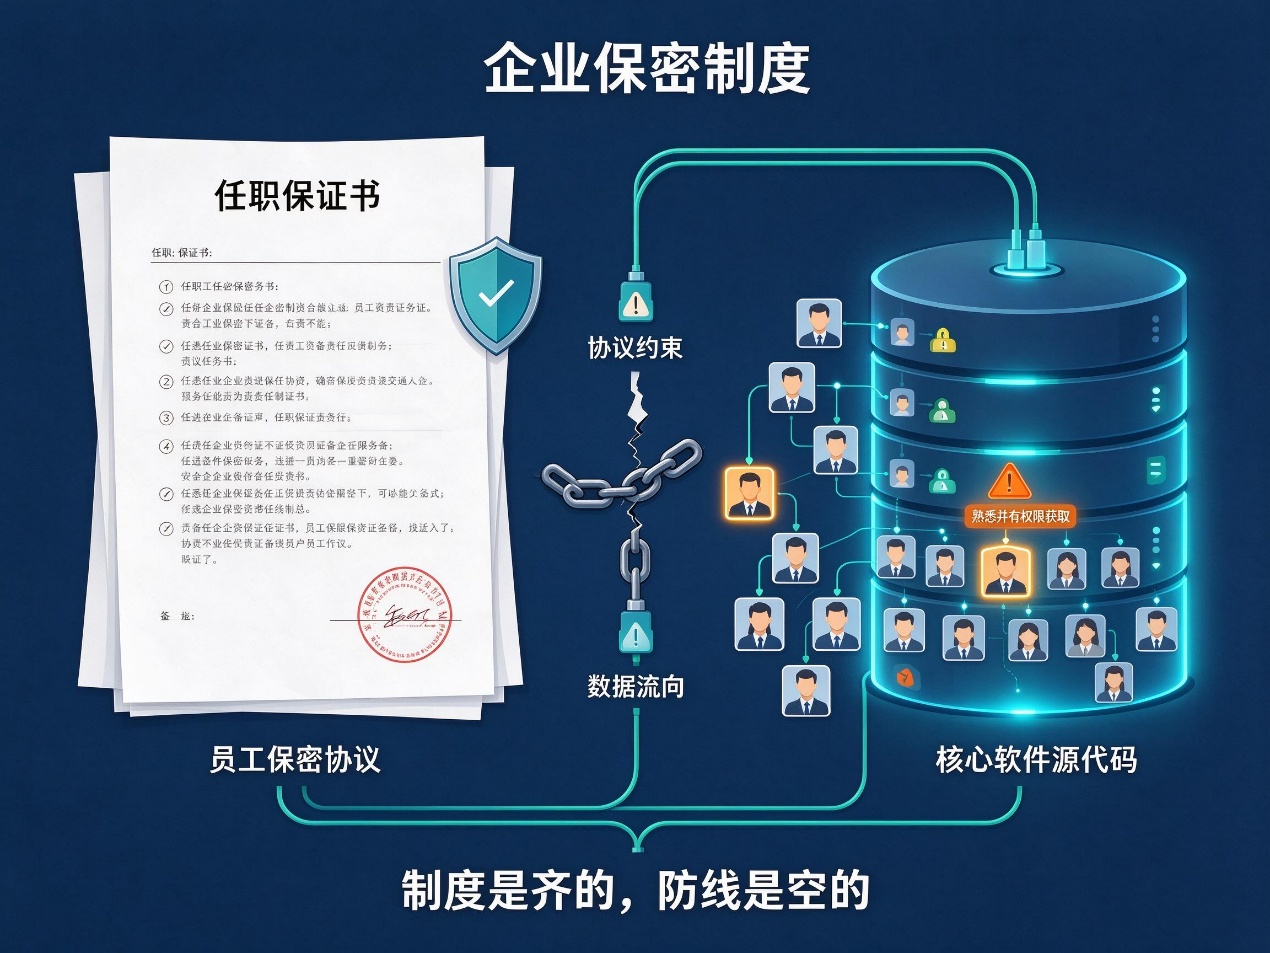
汉枫并不是一家对保密毫无准备的公司。刘某入职时签过《任职保证书》,也签过《员工保密协议》。按照官方通报的表述,他"熟悉并有权限获取权利人的核心软件源代码"。
问题就藏在这句话里。
"有权限获取",是研发岗位的天然属性。写代码的人必须能看到完整的代码库,否则无法工作。保密协议约束的是人的行为,约束不了数据本身的流向。
这是绝大多数技术型企业在保密上的共同状态:制度是齐的,防线是空的。协议规定了"你不许做什么",却没有任何东西在技术上阻止他"真的做了"。
源代码泄密的过程,很少像影视剧里那样惊心动魄。它更像是日常工作的副产品。
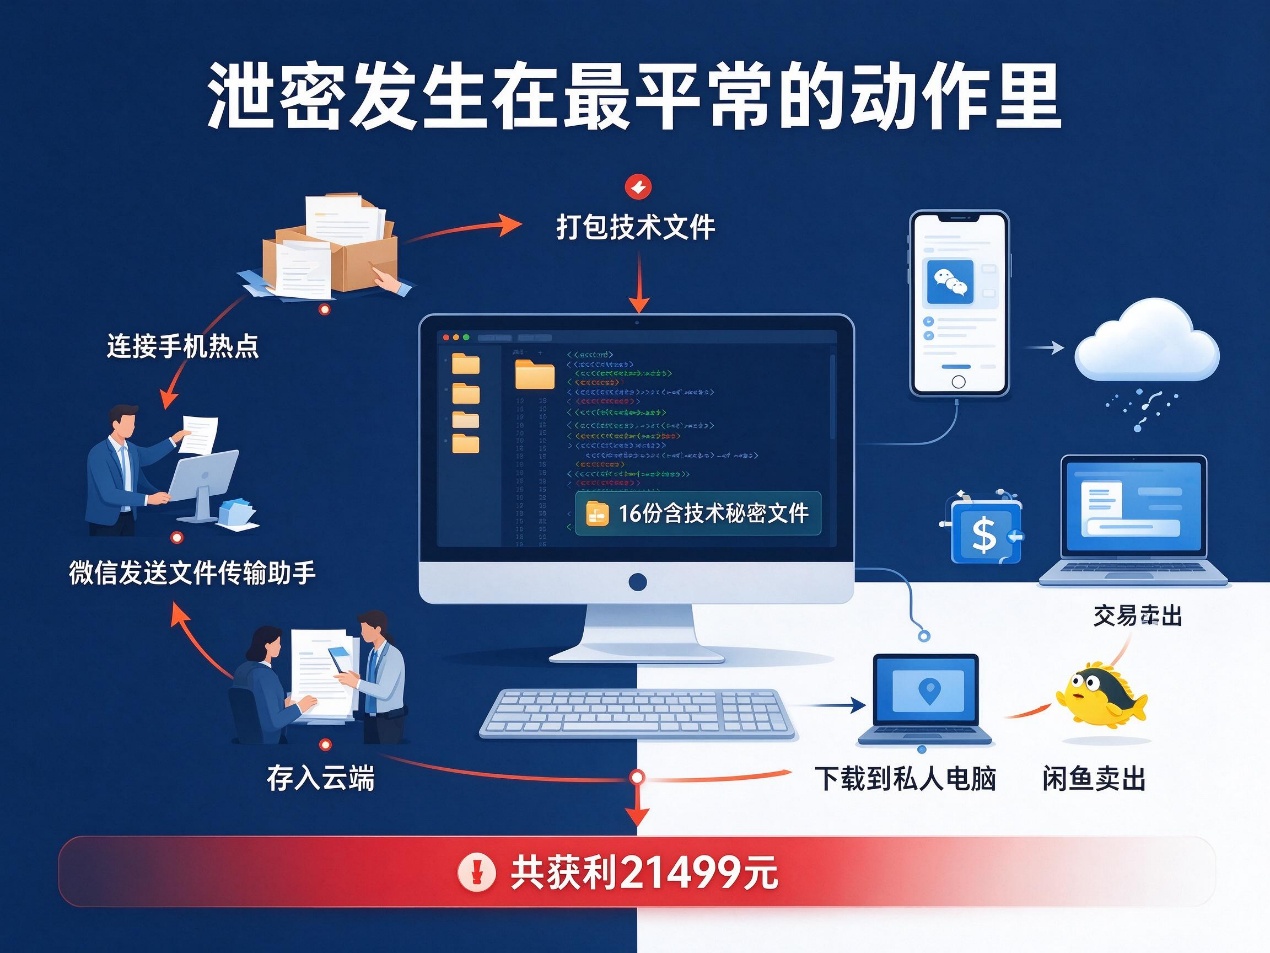
同一批典型案例里,松江区市场监督管理局查处过另一起案子,把这条路径演示得非常清楚。当事人武某在2019年3月做了这样几个动作:把公司配发的办公电脑连上自己手机开的热点,把16份含技术秘密的文件打包,通过微信发送到"文件传输助手",存进云端,再从云端下载到自己的私人电脑。
做完这些,涉密文件就完整地脱离了公司的管控环境。此后他通过闲鱼把这些资料分6次卖出,一共卖了21499元。
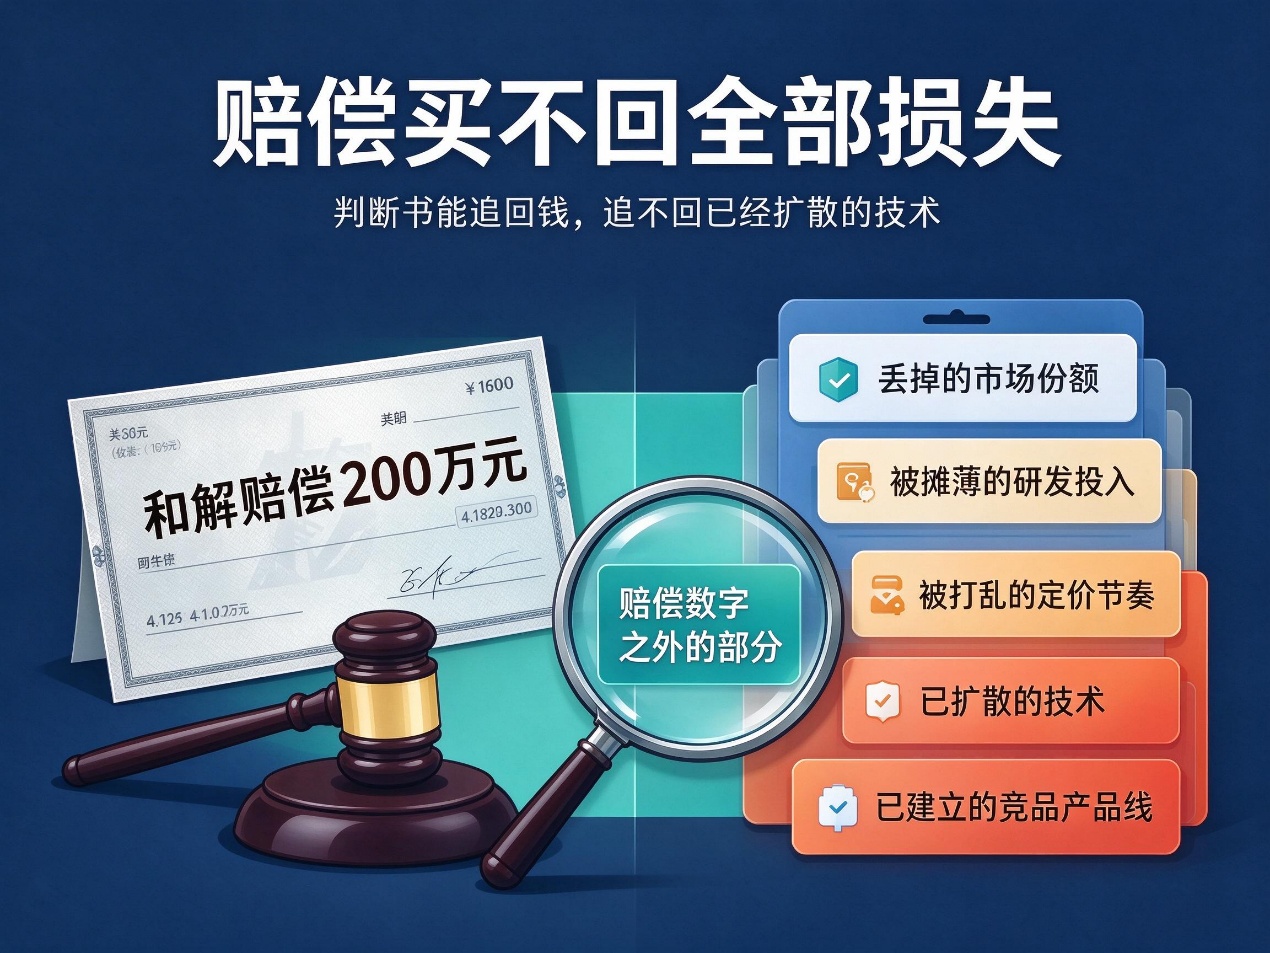
汉枫这起案子,办案过程中监管部门与权利人保持沟通,最终促成双方和解,汉枫获赔200万元。
200万听起来是一大笔钱,但它买不回的东西更多。芯苗公司已经用这份代码做出了同类产品、卖进了市场,汉枫在这段时间里丢掉的份额、被摊薄的研发投入、被打乱的定价节奏,都不会出现在和解协议上。
汉枫的处置,是这类案子里比较标准的动作:通过专业机构做司法鉴定固定秘点,把多重证据串成完整链条,依托跨区域协作推进调查,最终在行政调解中拿到赔偿。
这些动作每一步都需要成本:鉴定费、律师费、取证的时间、走完流程的周期。
更现实的一层是:即便官司赢了,代码也已经出去了。判决书能追回钱,追不回已经扩散的技术,也追不回对手已经建起来的产品线。
复盘到这里,真正有价值的部分是:这套教训怎么落到自己公司。
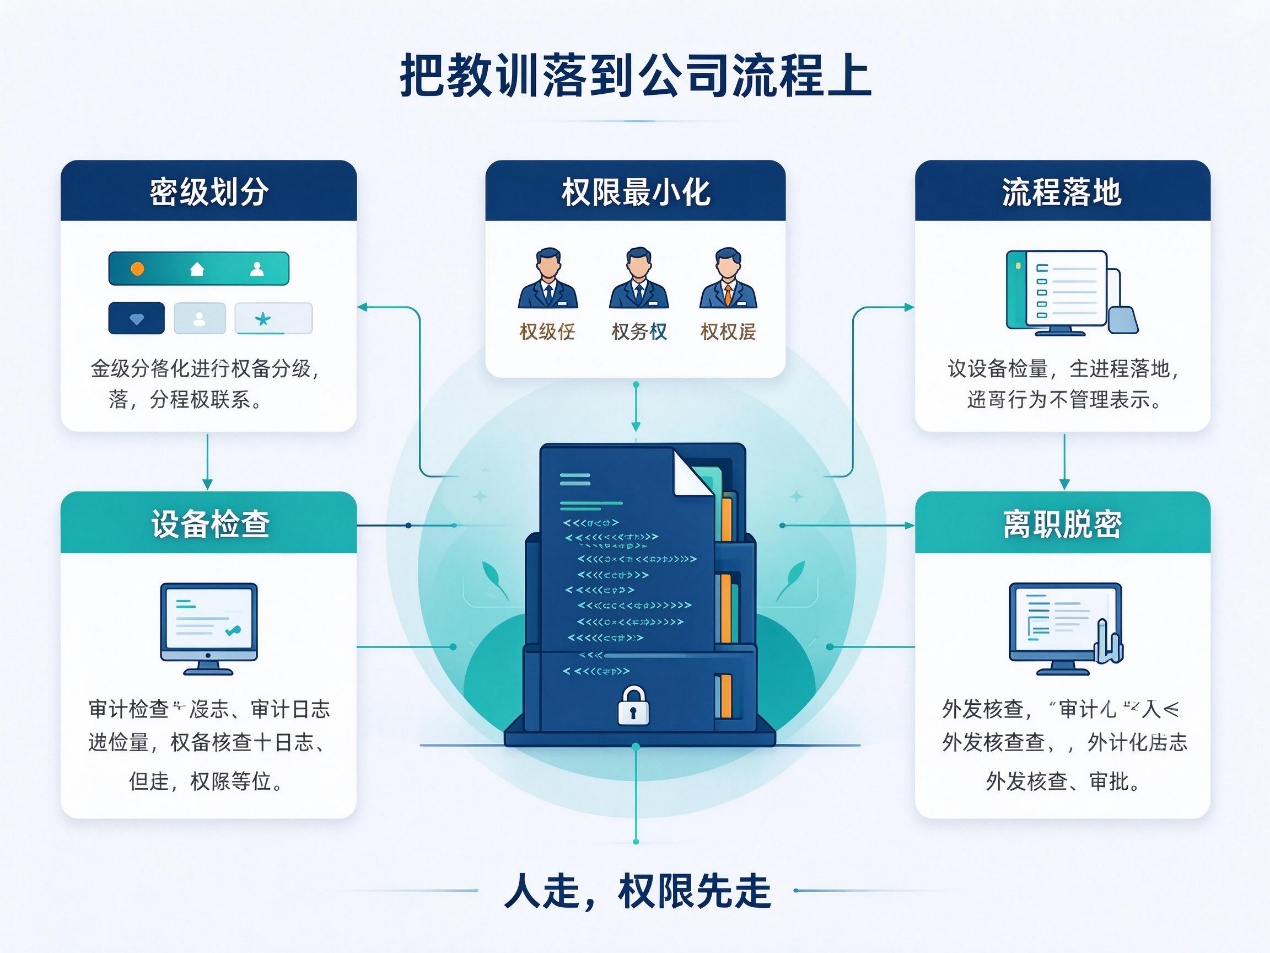
先分清"秘密"的边界。核心研发资料要有明确的密级划分,把知悉范围压到最小。全量代码库、全部图纸、完整客户名单,不应该对所有人开放。人越多、权限越宽,泄密的概率就越高。
制度要落在流程上,而不是停在纸上。保密协议和竞业限制是底线,不是防线。真正起作用的是可执行的流程:账号回收的确切时间点、离职前的设备检查、外发记录的核查、交接资料的清点,都要写进标准动作里,由人执行、有据可查。
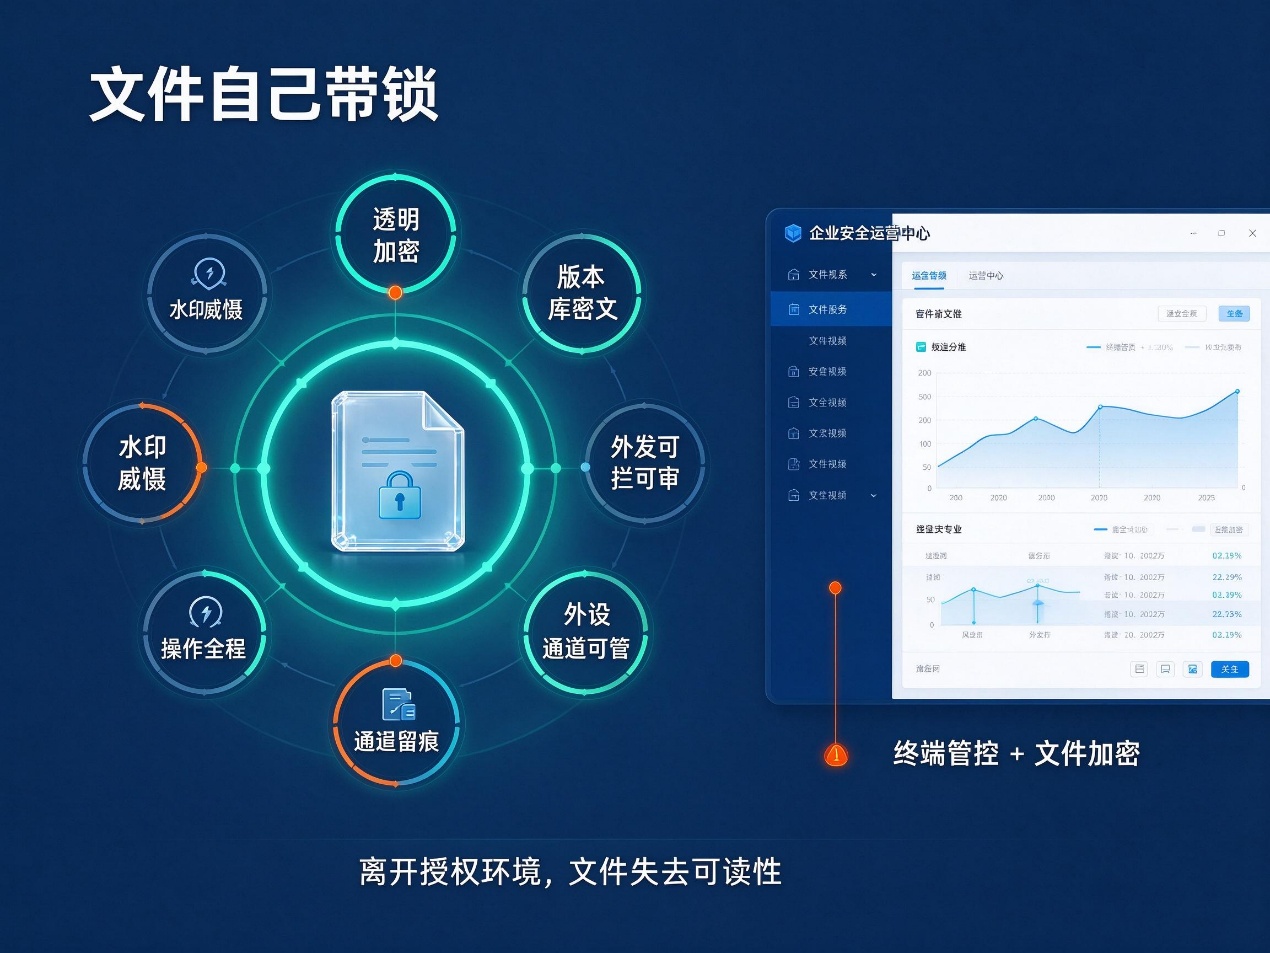
技术上要让文件自己"带锁"。这是最容易被忽略、也最有效的一环。文件加密的价值在于:即使文件被拷走、被发出去、被传到云端,离开授权环境之后也只是一堆乱码。围绕源代码场景,需要考虑的能力包括——受控程序创建的文件实时无感知加密;SVN、Git等版本管理服务器上保存的那一份同样是密文;云盘、邮件、即时通讯的外发行为可拦可审;U盘、手机热点、蓝牙、打印等外设通道可管;复制、外发、重命名等动作全程留痕;屏幕与文档可加水印形成威慑。
把离职当成一个安全事件来对待。脱密审批、离线策略、权限即时失效,都应该在离职流程里占固定位置。人走,权限先走。
留好证据。电子证据容易灭失,日志、外发记录、审批记录要在事发第一时间固定。这些既是内部追责的依据,也是日后行政投诉或诉讼的前提。
如果这些方法要落到工具上,市面上有对应的产品可选。安秉网盾做的就是这一类事:面向图纸和源代码的透明加密、脱密审批、外发管控、内网行为审计与网络准入,覆盖机械、电子信息、半导体、生物医药、设计研究院等二十多个行业。它的思路是把文件加密和终端管控绑在一起:让数据在离开授权环境的那一刻就失去可读性,让每一次外发都留下记录。
工具解决不了全部问题。制度、流程、人的意识,缺一不可。但它至少能让"人走了,数据也跟着走了"这件事,变得没那么容易。
本文来源:文件加密专家网,国家信息中心网
主笔专家:李建成
责任编辑:编辑部-吴清越
最后更新时间:2026年10月13日