行业动态
2021年春天,S公司的一名质检员在上网时,刷到一个叫"机械教父"的账号正在叫卖圆锥破碎机的图纸。视频里展示的设计图和自家公司的几乎一模一样,图纸右下角还留着只有内部人员才懂的标注。他当即上报了公司。
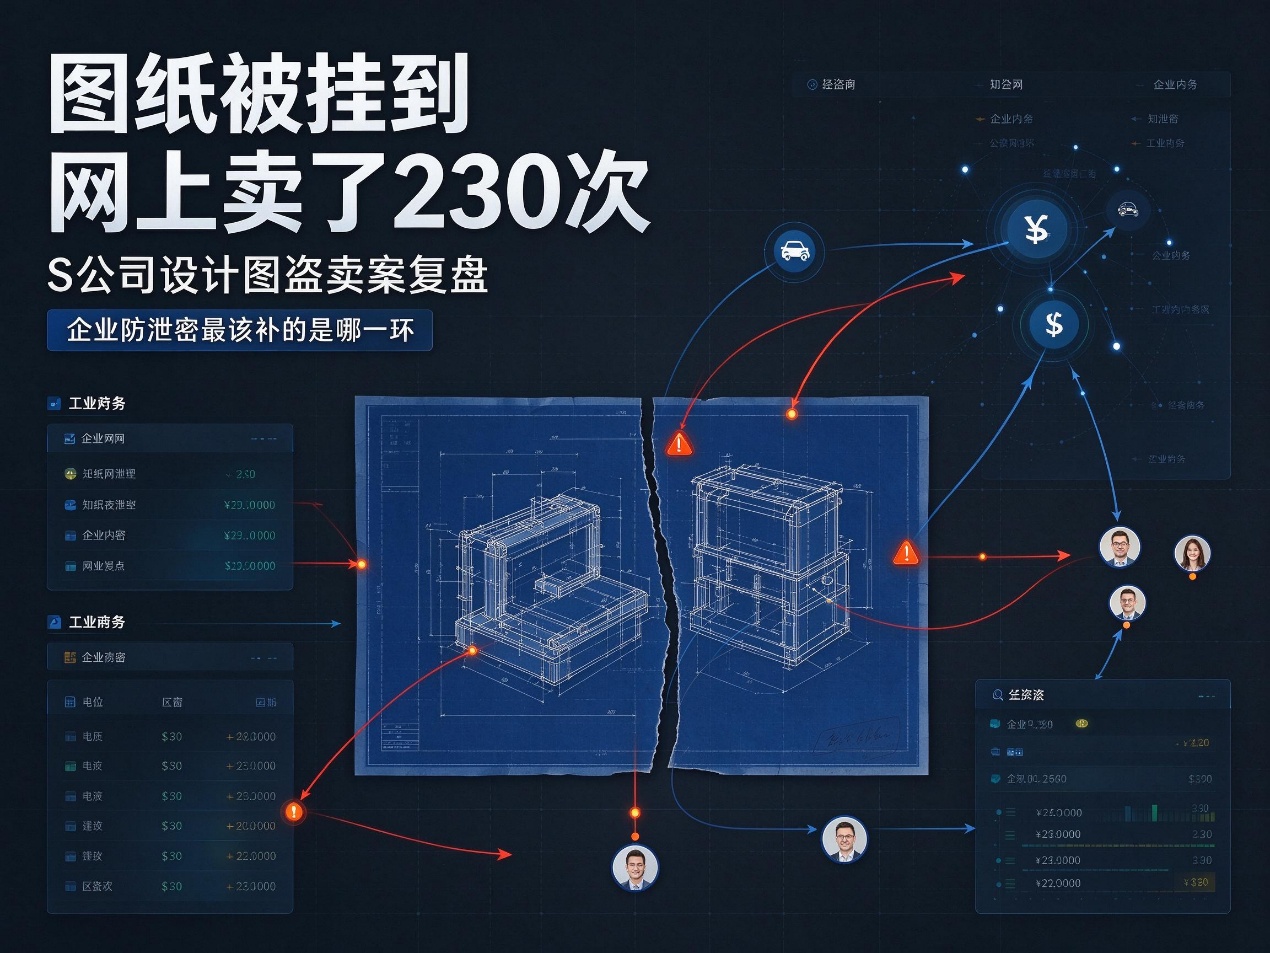
这是苏州市相城区检察院2025年11月在苏州涉外知识产权侵权纠纷预防与解决研讨会上通报的一起真实案件。涉案企业是一家瑞典注册的制造行业头部企业,在华设有多家全资子公司。案发之后,公司安全团队一路追到源头,最终把一条横跨五年的图纸盗卖链条完整挖了出来。
一、案情还原:一条"三人供货"的盗卖链
追查从一张网售订单开始。S公司安全团队与"机械教父"账号接触,假扮设备生产商询价。对方异常警惕,一再追问信息来源,直到听说介绍人是"小刘"才放松警惕,报出了各型号机器的设计图和报价。公司花7500元买下3种型号的9张设计图,技术比对发现剖面线角度、局部放大图比例等细节与设计源文件完全一致,可判定同一来源。但卖家拒不透露图纸来源,调查一度僵住。
真正的转折出现在2023年3月。S公司得知又一家公司在苏州相城区向卖家购买设计图,随即通过苏州子公司向相城公安报案。公安机关调取卖家账户交易记录,按资金来源锁定了最大卖家——吴某。
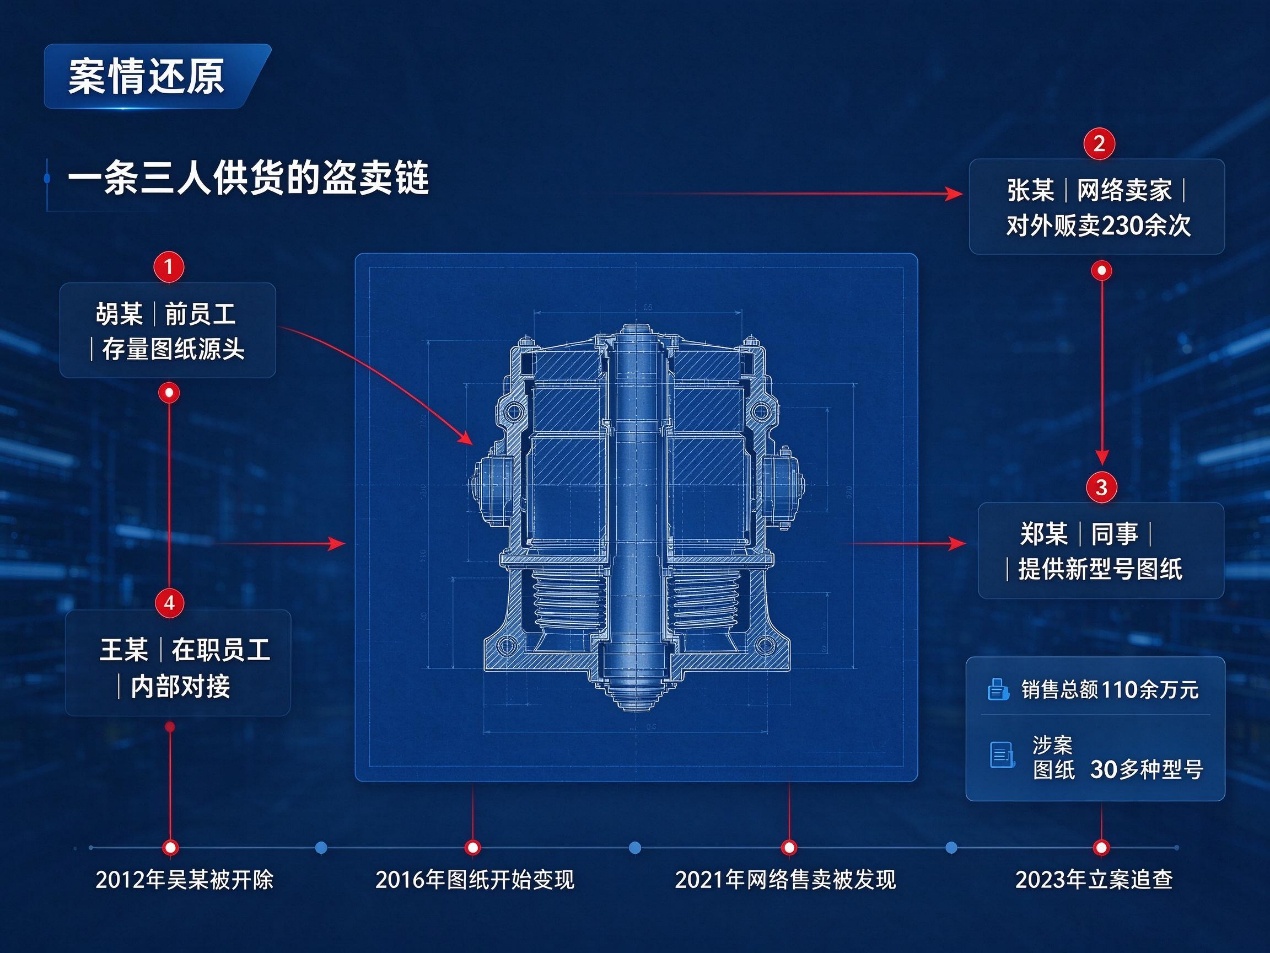
吴某曾在S公司上海分公司从事质检工作。有一次设备整修,他违规把部分设计图拷贝到自己电脑上,后来被公司以使用假发票报销为由开除。2012年被开除,2016年遇到在网络求购图纸的张某,出于报复心理和牟利目的,他把自己存留的设计图卖了出去。尝到甜头后,旧型号图纸逐渐"不香了",他便找上仍在S公司供职的好友王某,让他从公司里拿新型号图纸。王某不仅自己供图,还拉拢同事郑某"入伙",最终形成"吴某销售、王某对接、郑某供图"的完整犯罪链条。2023年5月吴某被抓,供出王某和郑某,两人相继落网,卖家张某主动投案。
图为30多种型号的精密零部件,是S公司耗时10年、投入数亿元研发成果。销售总金额110余万元,其中吴某、王某、郑某分别为47.7万元、42万元、32万元,分别非法获利20万元、13万元、12万余元。2016年至2021年间,张某向16人贩卖S公司设计图230余次。
二、复盘:公司的防线到底断在哪
案子最终以侵犯著作权罪定性,2025年4月7日苏州市相城区人民法院作出一审判决,张某等4人分别被判处有期徒刑三年至二年六个月,均适用缓刑,并处罚金13万元至57万元不等。四人另与S公司达成和解,共同赔偿百余万元。
判决背后,更值得复盘的是防线的断点。这个案子里最扎眼的细节有三个。
第一,内网访问控制存在可绕过的路径。吴某作为质检员并非设计岗,但因设备整修等业务场景接触到了设计图。公司内部加密系统需要三重权限验证,但验证的是"能不能打开",管不住"能不能拷走"——文件一旦在授权环境里被打开、另存,就脱离了系统的控制范围。加密与防拷贝是两件事,企业在采购时容易把它们混为一谈。
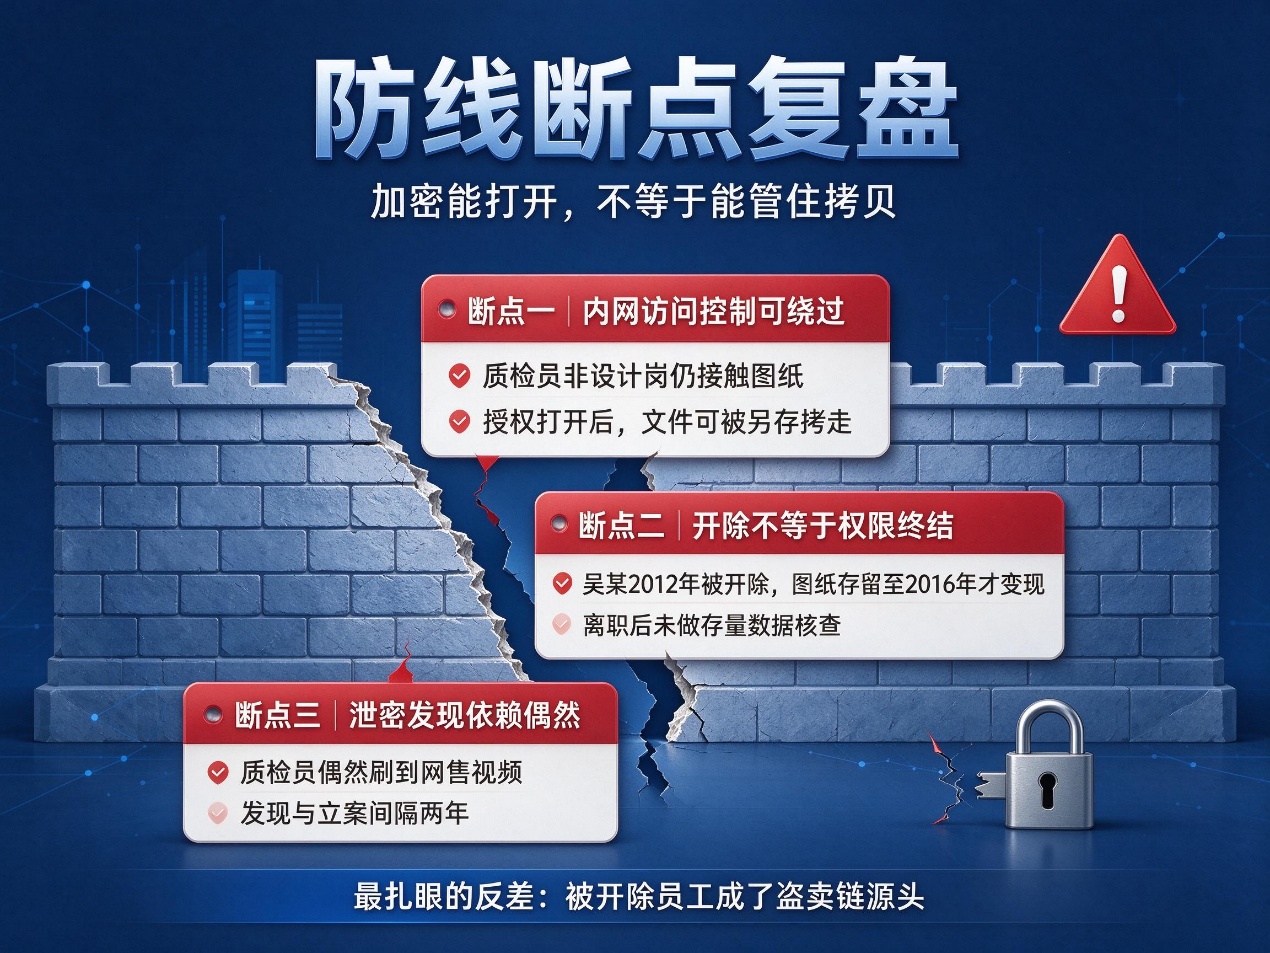
第二,开除不等于权限终结。吴某2012年被开除,但他手上存留的图纸一直躺在他自己的电脑里,一放就是四年,直到2016年才被变现。这四年里,公司从来没有做过一次存量数据核查——离职员工的个人终端、U盘、私人网盘同步目录里还留着什么,是否有人复查过?案件查实后,四名涉案人员中三人是吴某发展的下线,一个被开除员工成了整条链的源头,这个反差值得所有企业细想。
第三,泄密发现靠的是"偶然撞见",不是主动监测。公司是在质检员偶然刷到网售视频后才发现异常的。如果那几个月没人刷到,盗卖可能继续下去。案发到立案之间隔了整整两年——2021年发现,2023年3月才报案,这中间的时间成本和食风险成本,都由企业自己承担了。
| 这个案子里最扎眼的反差是:一个被开除的员工,成了整条盗卖链的源头——而他手里的图纸,在公司放了整整四年。 |
三、检察机关给出的答案:从源头堵住图纸外流
办案过程中,承办法官和检察官遇到一个关键的技术认定难题。盗卖的图纸涉及30多种产品,买图纸的下家大多只用来生产维修替换配件,究竟生产了多少、卖了多少无法查证——损失数额算不清,侵犯商业秘密罪的定性就走不下去。
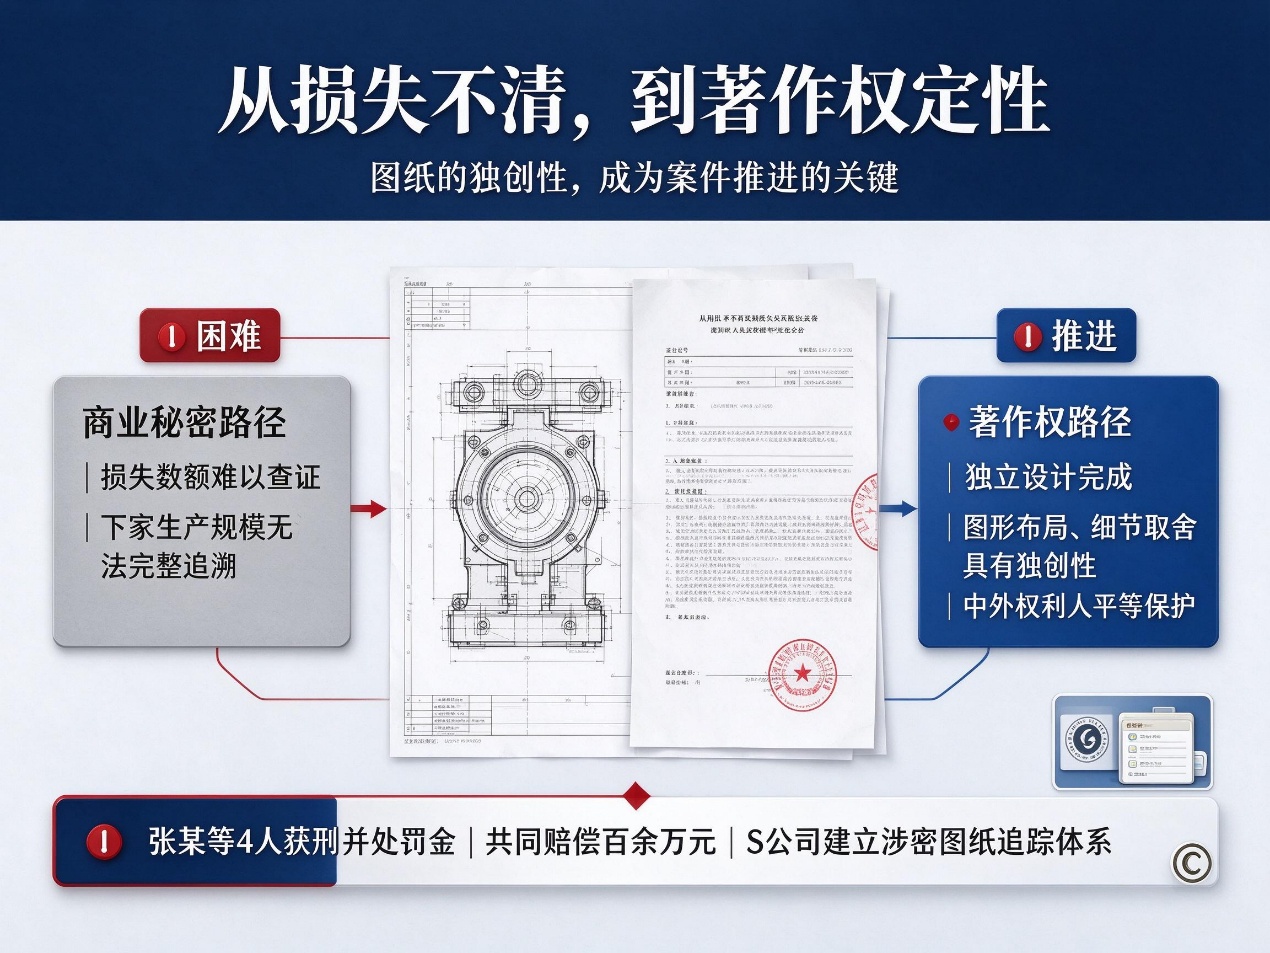
最终,办案团队转换思路,从著作权角度切入:涉案设计图均由S公司独立设计完成,在图形整体布局、具体绘制、细节与要点的选择取舍上具备独创性,属于著作权法所称的"作品"。S公司所在国瑞典与我国同为《保护文学和艺术作品伯尔尼公约》缔约国,域外权利人依法获得平等保护。
这个思路转换本身给了企业一个启示:商业秘密的举证难,恰恰是企业平时保密措施是否到位的直接映射。检方在办案中还向被害企业及供应商发出《知识产权风险防控建议书》,推动建立"涉密图纸访问日志+数字水印追踪"系统。案件办结后,S公司的每张图纸都嵌入了隐形追踪水印。
四、可直接落地的四条防范方法
图纸出库必须留下痕迹。涉密图纸的每一次打开、复制、导出、打印,都要有可追溯到人的记录。这一条不是锦上添花——在上面的案子里,它直接决定了企业是"能拿出损失证据"还是"只能拿到一个网络链接"。企业选型时可以查一句:你们的方案能不能导出"谁在什么时间打开了哪张图纸"的完整日志,日志留多久。
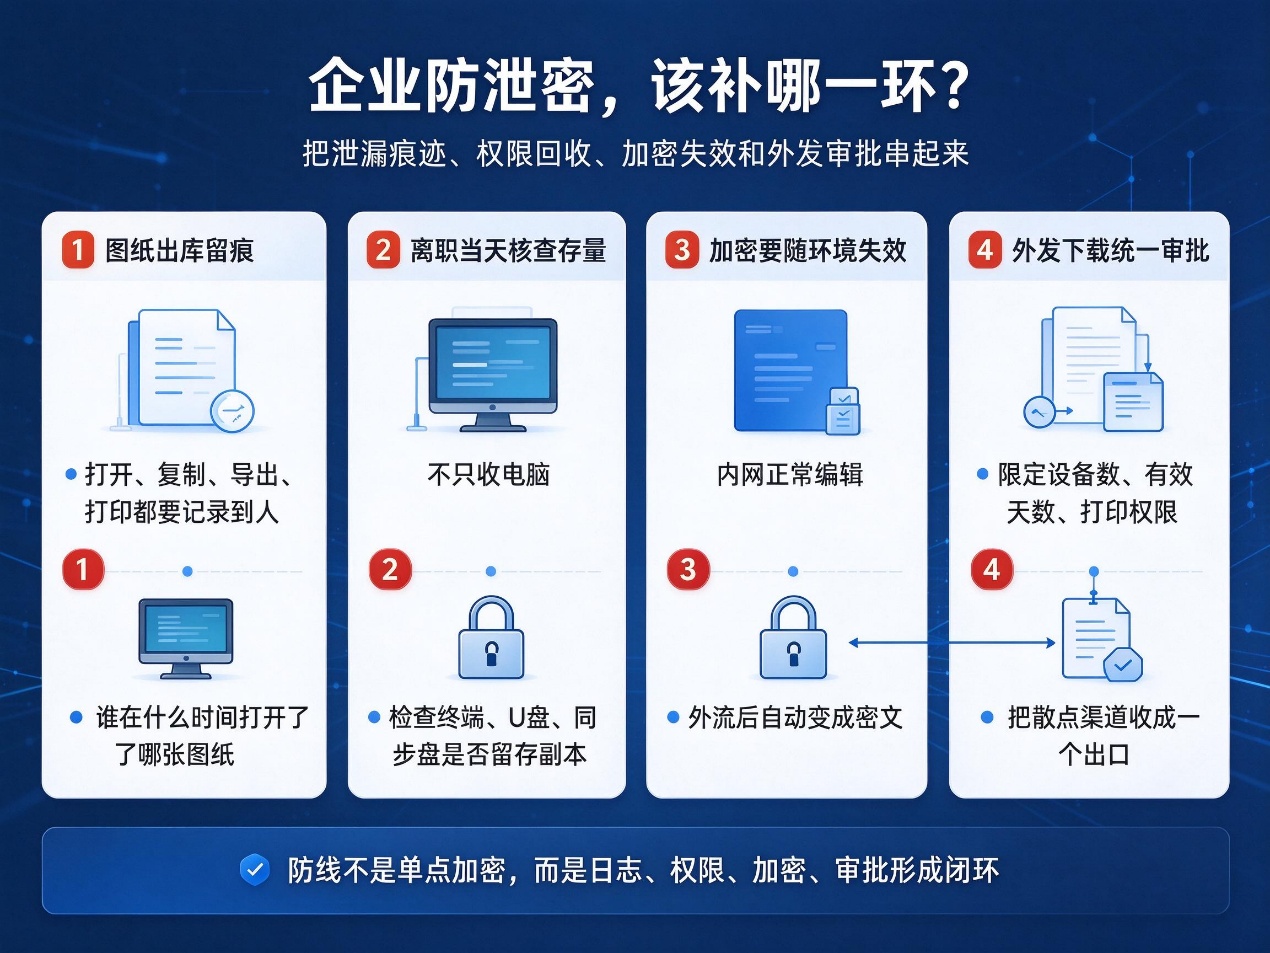
离职当天做存量数据核查,不能只收电脑。离职清单上应当包含一项常被遗漏的动作:确认离职人员终端上的加密文件、私人存储介质、同步盘目录中是否还有留存副本,并做授权回收或强制清理。这一步花不了半天时间,漏掉的成本可能是几年的泄密。
加密要解决"离开内网即失效"的问题。授权范围内的正常打开和编辑不受影响,文件一旦通过U盘、私人网盘、邮件附件流出受控环境,打开就是密文、无法还原。落点上,安秉网盾这类驱动层透明加密方案的价值就在这里:保存即加密,CAD、SolidWorks、编译工具链的使用习惯一行不改,外流文件自动失效。
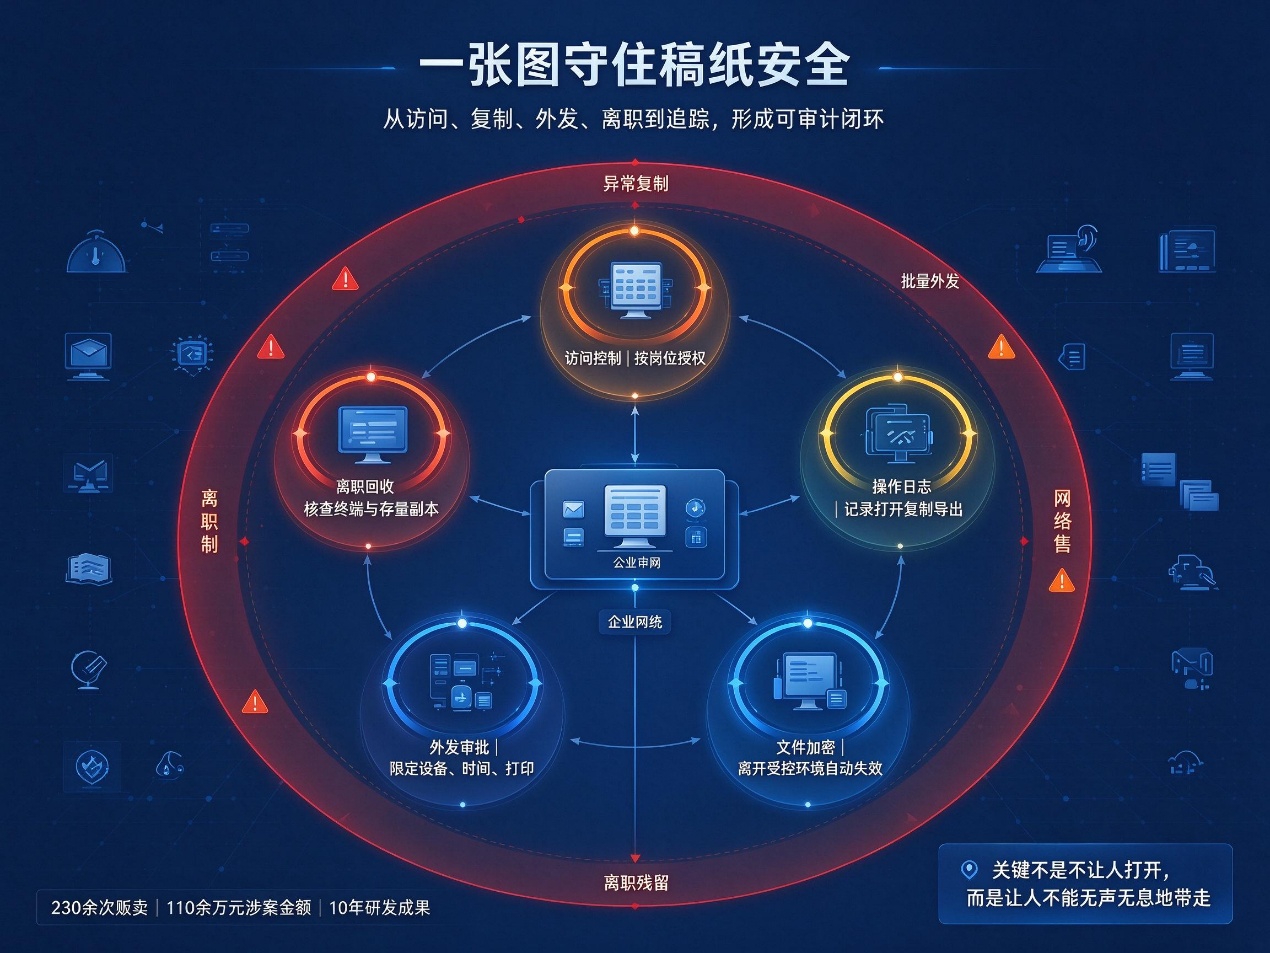
把外发和下载纳入统一审批。图纸发给外协、供应商、跨部门调用,都应该走统一的申请—审批—发放通道,授权范围可以限定打开设备数、有效天数、是否允许打印。渠道一旦收口,泄密的"出口"就变得可控;渠道散在各处,再好的加密也会被绕过。
本文来源:信息安全平台,360安全网
主笔专家:曹娟
责任编辑:编辑部-吴清越
最后更新时间:2026年10月21日