行业动态
企业数据防泄密的方案讨论里,加密算法和管控功能占据了大半篇幅,密钥管理常常只被一句带过。这不太对。文件加密之后,真正决定文件安不安全的东西只剩一个,就是密钥。算法再强,密钥随手放在终端上,等于门装了防盗锁而钥匙插在锁孔里。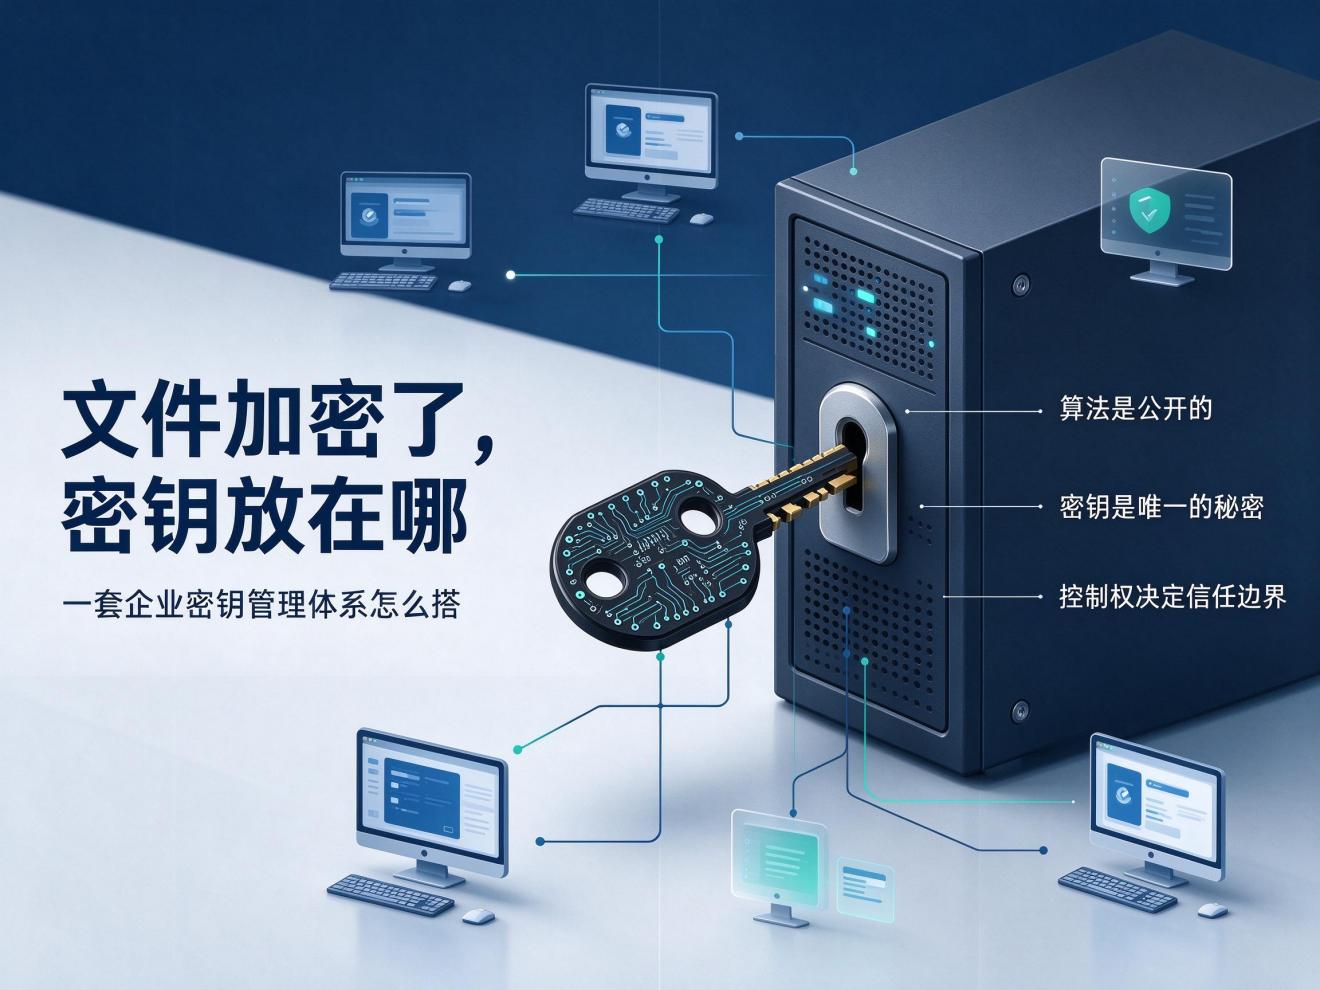
先说清一个常识。现代对称加密算法,AES-256也好,国产SM4也好,公开的算法本身没有任何秘密可言,全世界的安全研究者都在盯着它的每一个细节。它安全的原因在于穷举密钥在算力上不可行,安全性全部落在密钥的保密上。
由此推出一个重要结论:一套透明加密系统里,密钥的生成、存储、分发和销毁,比算法本身更该被审问。评估任何加密产品时,多问一句密钥放在哪里、由谁生成、能不能导出、丢了怎么办,问出来的答案比算法参数更能说明这套系统的成色。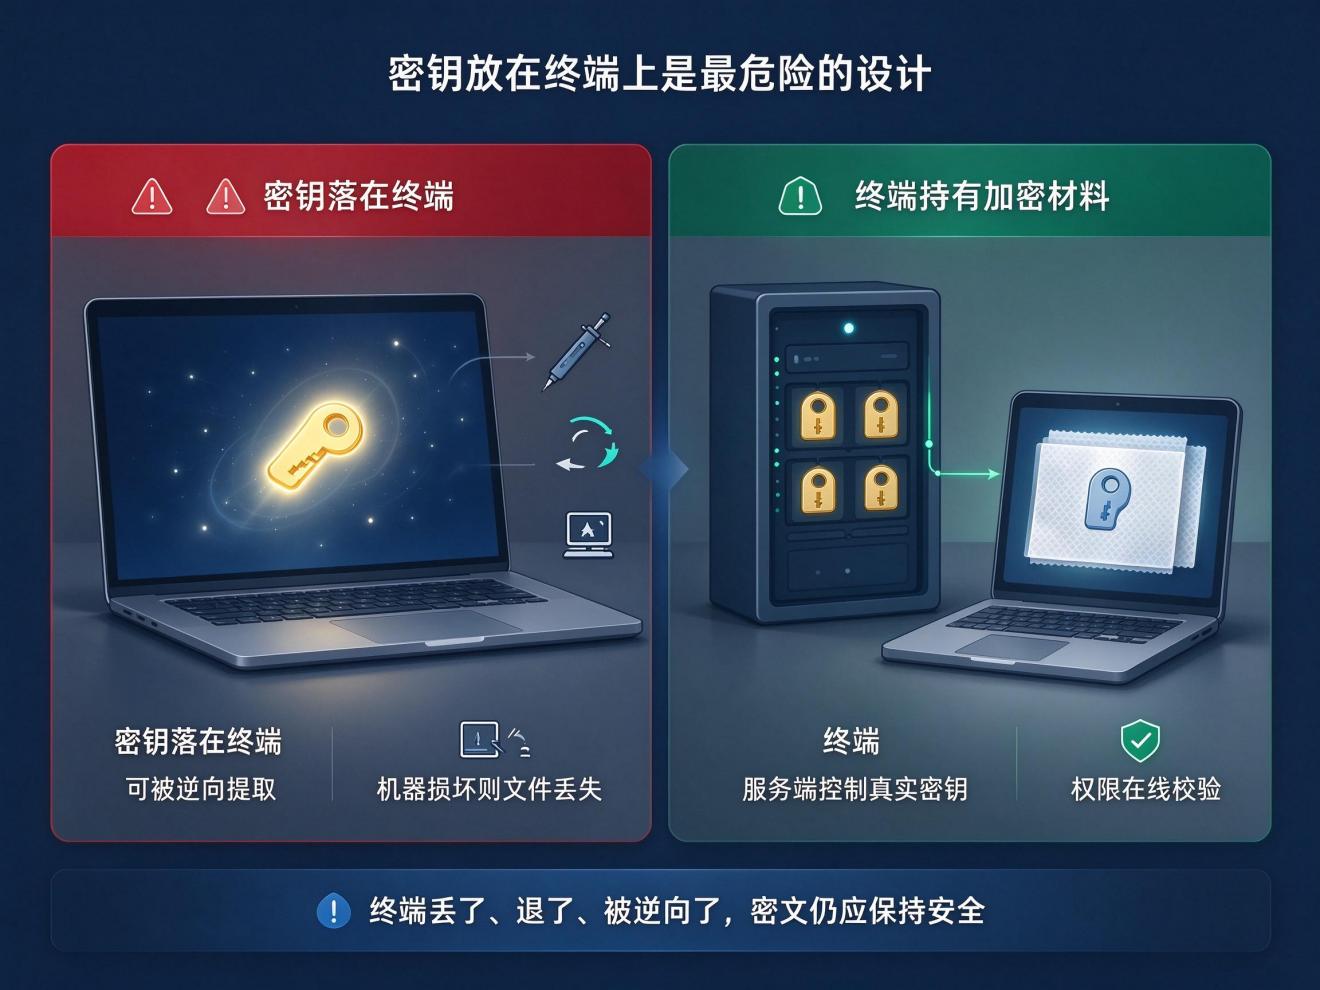
密钥管理做得差的产品有一种典型形态:每个终端本地保存自己解密用的密钥,或者把密钥和一个机器标识绑死。
这种设计有两个致命问题。第一,密钥在终端上就意味着它可以被逆向提取。技术人员用调试工具跟一遍客户端进程,找到密钥在内存里的位置,之后拿到密文自己就能解,整个加密体系形同虚设。这类提取工具在一些灰色渠道是流传的,不是理论威胁。
第二,密钥和机器绑定,机器一坏文件就成废纸。硬盘损坏换新机器,历史文件全部打不开,员工几年的设计资料和源代码一起陪葬。有过这种经历的企业,往往从此对加密产生心理阴影,但坏掉的不是加密这个思路,是密钥管理的设计。
合理的架构是密钥不落在终端。终端持有的是加密后的密钥材料,真正的密钥在服务端集中管理,终端申请解密时在线获取,用完即弃。密钥能不能拿到,取决于这个终端此刻是不是处于授权状态、这个用户有没有对应权限。控制权在服务端,终端丢了、退了、被逆向了,密文还是安全的。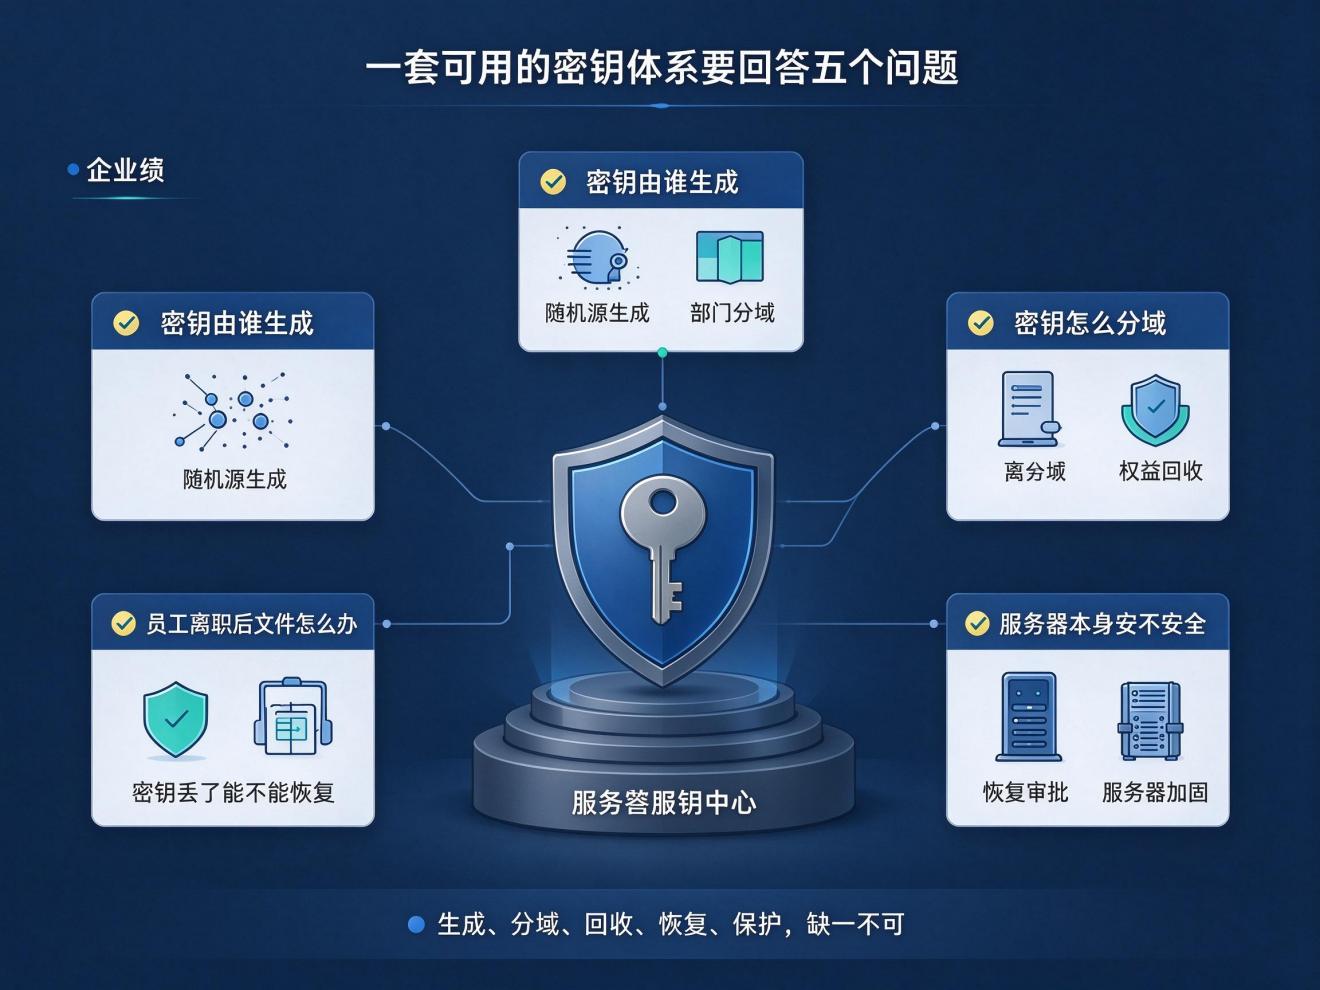
从企业实际运维的角度,密钥管理体系能否过关,看五个问题有没有明确答案。
密钥由谁生成。正规做法是系统首次部署时用密码学安全的随机源生成,主密钥由管理员掌握,派生密钥由主密钥导出。如果产品把密钥硬编码在程序里,所有客户用同一把钥匙,这样的体系一攻全破,直接排除。
密钥怎么分域。全公司一把密钥是最粗的粒度,任何一个部门的人员变动都牵动全局。更合理的设计是按部门或按项目分密钥域,设计部一份密钥,研发部一份密钥,跨部门协作靠授权机制打通。密钥域划得越细,单点泄露的影响面越小,但管理成本也越高,企业要按自己的组织结构找平衡。
员工离职后文件怎么办。这是最常被问到的场景。员工带着密文离职,密文在他手里打不开,这没问题。但企业内部需要有人能继续读这些文件,所以离职处理的关键动作是把离职人员从授权名单里移除,而不是处理密钥本身。密钥体系必须支持权限变更即时生效,第二天他再登录,密钥申请被拒绝,文件对他失效。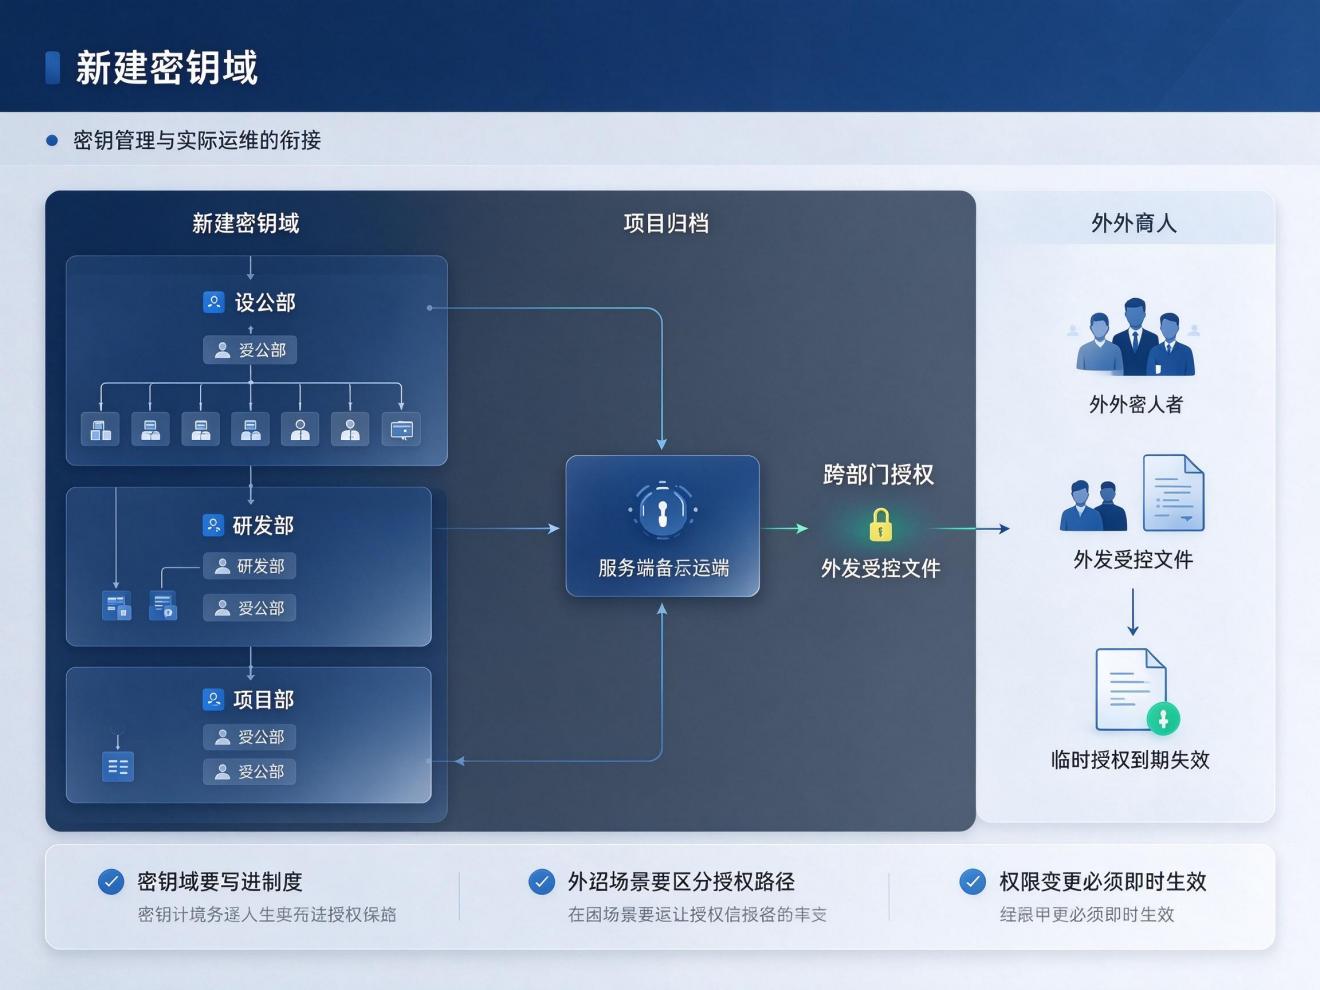
密钥丢了能不能恢复。员工电脑进水、系统崩溃、密钥材料损坏,这些情况下文件必须能恢复,否则企业要面对自己的资产被自己锁死的局面。可靠的体系有密钥备份和恢复机制,恢复操作要有审批和日志,不是任何人都能随手做。
服务器本身安不安全。密钥集中在服务端,服务端就成了体系的根。服务器的访问控制、备份策略、灾备方案都要跟得上。有的企业会进一步要求服务端密钥用硬件加密机或加密卡保护,这属于更高等级的做法,中小企业做到软件级的服务端加固加权限分离即可满足基本要求。
密钥体系不是装完就完的静态配置,它和企业的人员流动、项目周期绑在一起。
新项目立项建不建新的密钥域,项目结项后历史文件归到哪个域,这些最好在制度里提前写好,不然两年后密钥域会多到没人说得清哪个密钥管哪些文件。外部协作是另一类场景,外协厂需要看图纸,给对方开临时授权还是导出受控的外发文件,两条路的密钥逻辑不一样,前者是对方在受控环境里临时可读,后者是文件带着授权参数离开环境、到期自动失效。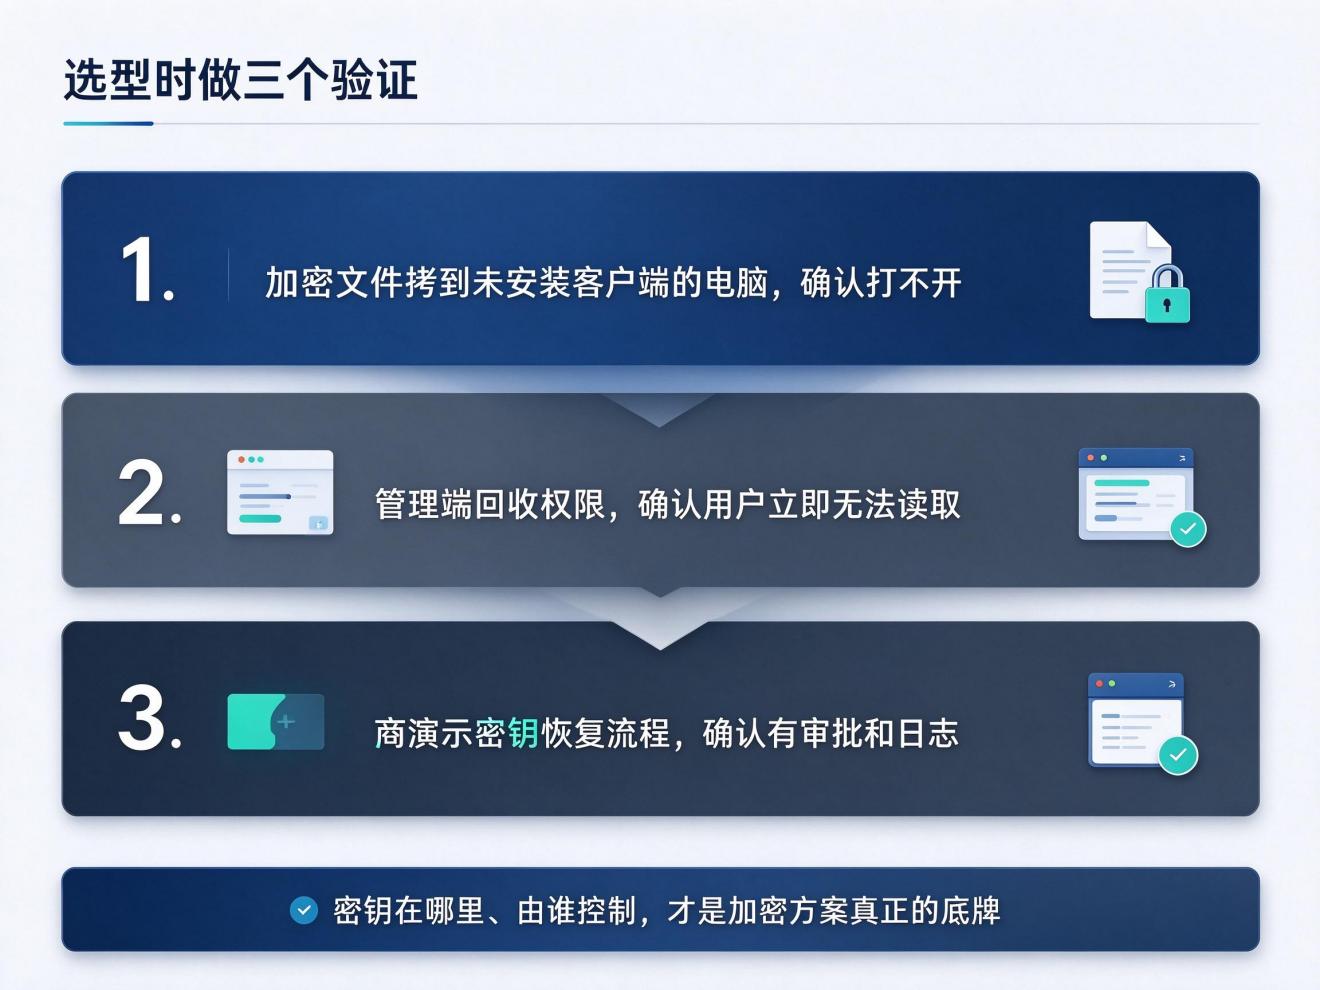
选型时有一个简单有效的验证方法。拿一份文件加密后拷到没装客户端的电脑上,确认打不开;然后回到管理端做一次权限回收,再看该用户是否立即读不了文件;最后让厂商演示一次密钥恢复流程。这三步走完,密钥管理做得扎实与否基本见分晓。
安秉网盾的密钥体系走的是服务端集中管理的路线,终端不落密钥,按部门划分密钥域,权限变更即时生效,密钥恢复走审批留痕。对采购方来说,比记住这些配置更重要的是理解那条基本原则:算法是公开的,密钥是唯一的秘密,密钥在哪里、由谁控制,才是加密方案真正的底牌。
本文来源:文件加密专家网,企业安全中心
主笔专家:张燕飞
责任编辑:编辑部-刘沐言
最后更新时间:2026年11月05日