技术文章
后台隔三差五收到同类问题:图纸加密软件装上之后文件打不开怎么办?会不会拖慢电脑?发给客户的文件对方为什么看不了?这类问题大多有固定成因和固定解法,这篇按"先结论、后原因"的格式,把问得最多的八个问题一次答清。装之前看一遍,能省掉大半的售后工单。
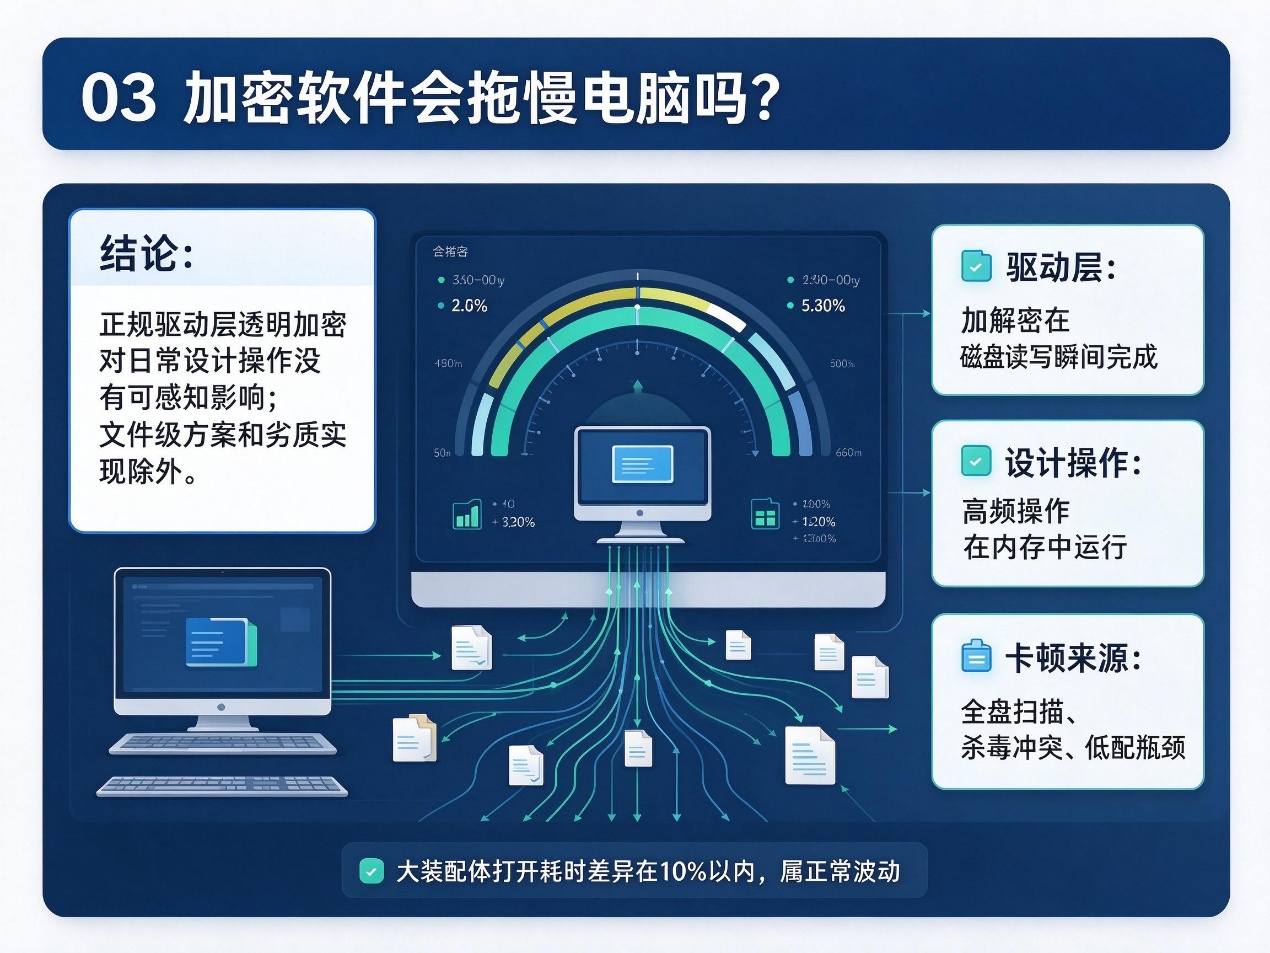
图纸加密软件会拖慢电脑吗?
原因:驱动层加密的加解密动作发生在文件写入磁盘和读取磁盘的瞬间,处理的是数据流,单次开销在毫秒级以下。CAD画图、模型旋转、局部放大这些高频操作发生在内存里,不经过加解密环节,所以体感不受影响。真正可能变卡的情况有三种:加密产品在打开每个文件时做全盘扫描(劣质实现的通病);杀毒软件和加密驱动互相冲突,文件被反复拦截检查;低配电脑本身接近性能瓶颈,再叠加任何后台程序都会卡。判断方法很简单:拿一台机器装上,加载同一个大装配体,对比打开耗时,差异在百分之十以内都属正常波动。
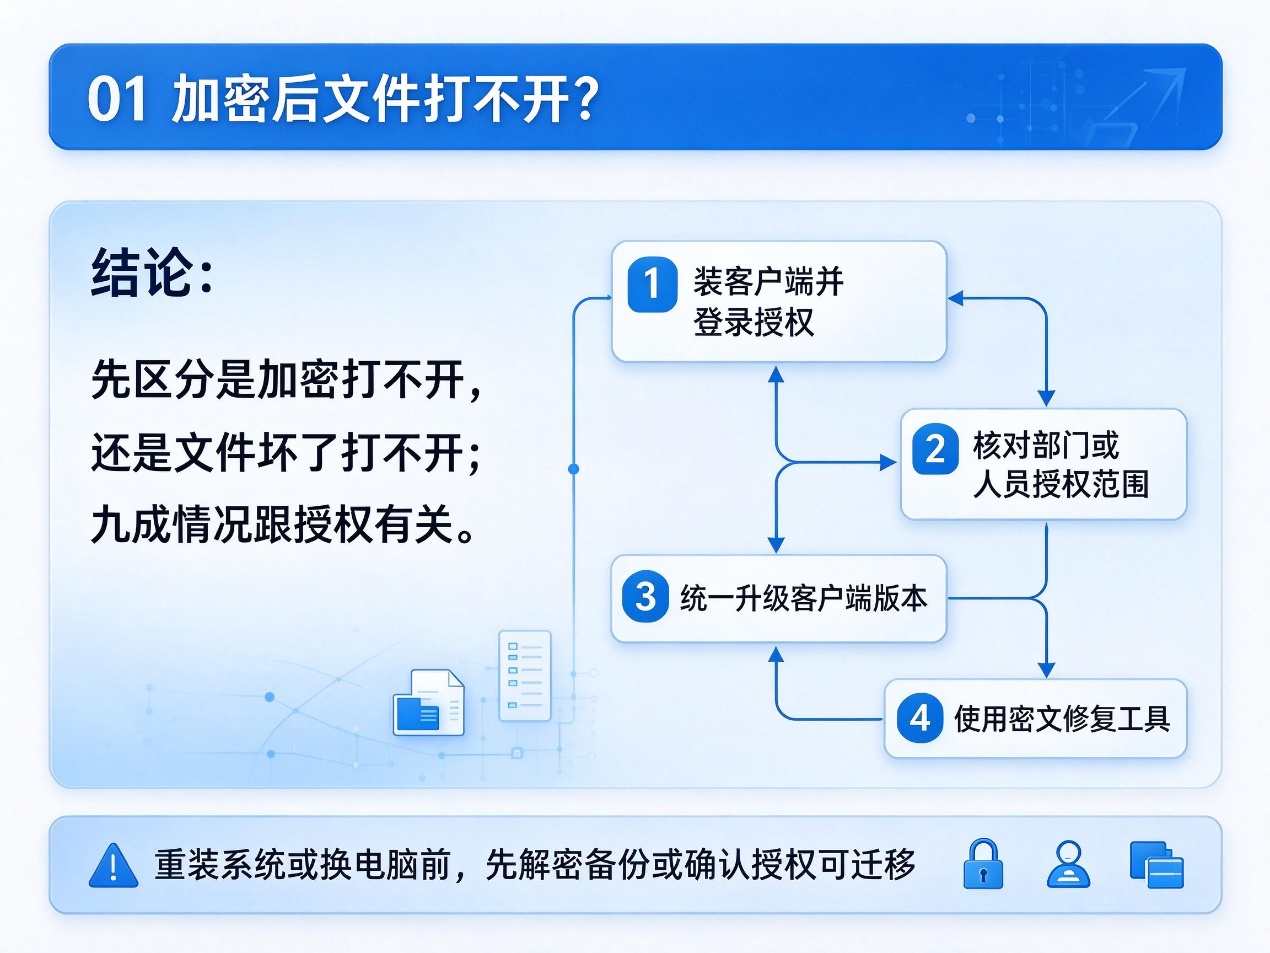
加密后文件打不开怎么办?
排查顺序建议这样走:先确认打开文件的电脑有没有装客户端、有没有登录授权账号——加密文件在无授权环境打开就是乱码或报错,这是设计如此,不是故障。其次看授权范围:文件是按部门还是按人授权的,跨部门传文件时接收方可能本来就不在授权名单里,找管理员补一条授权即可。再看软件版本:客户端版本差异过大时,新旧密文格式可能不兼容,统一升级客户端能解决。最后才怀疑文件本身损坏,用软件自带的密文修复工具处理。提醒一点:重装系统或更换电脑前,先把加密文件解密备份或确认授权可迁移,否则文件会变成打不开的"孤本"。
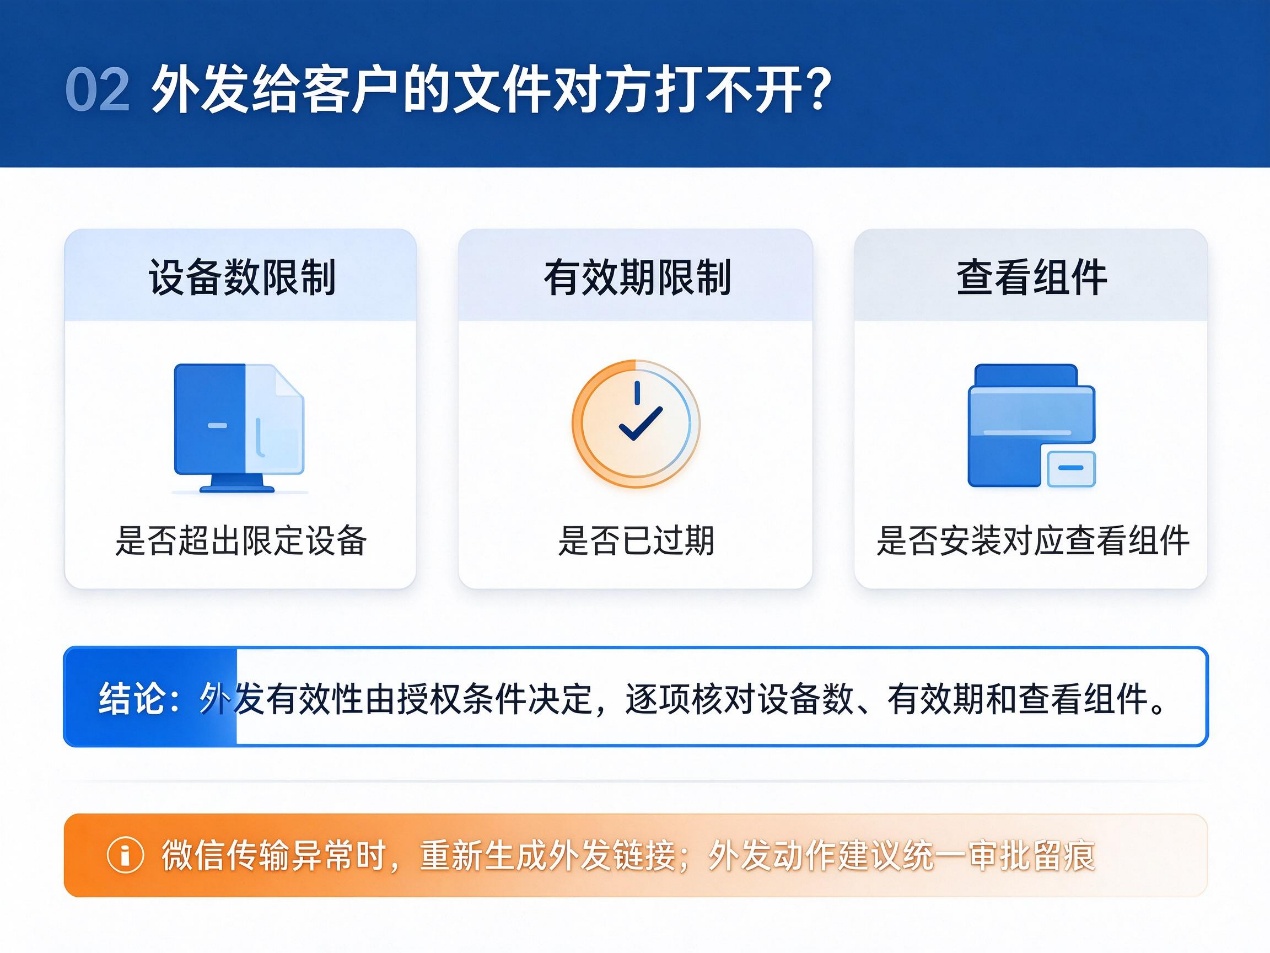
外发给客户的文件对方打不开怎么回事?
外发文件的常见限制条件有三类:设备数(限定在几台电脑上打开)、有效期(几天后自动失效)、权限(能否打印、编辑、截屏)。对方打不开,逐项核对:是不是超出了设备数限制、是不是过了有效期、对方的电脑有没有装对应的外发查看组件。还有一种情况是传输过程中文件损坏——外发包走微信传输时被中间环节改了名或截了包,重新生成一份外发链接比反复传文件可靠。建议企业把外发动作统一收口到审批流程里做,谁发的、发给谁、授权到哪天,日志里都查得到,出了争议有据可依。
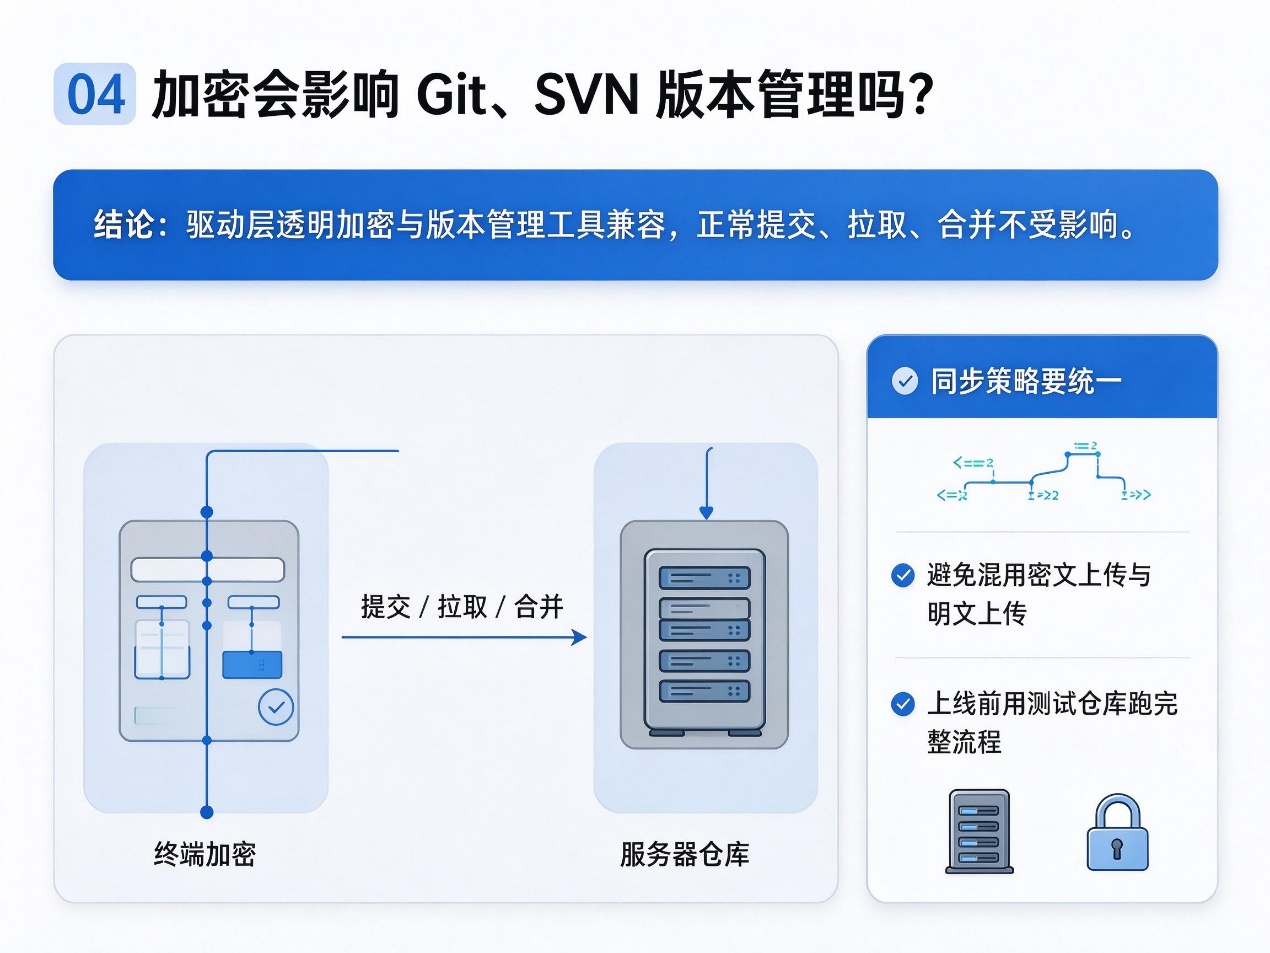
加密会影响Git、SVN这些版本管理吗?
原因:加密发生在终端落盘环节,Git和SVN服务器端可以配置为密文存储或明文存储两种模式,仓库内部的数据流不经过用户终端的加解密。需要注意的只有一点:客户端与服务器之间的同步策略要统一,同一个团队混用"密文上传"和"明文上传"两种配置,会出现版本比对异常。上线前让研发用一个测试仓库跑一周完整的提交合并流程,是任何加密项目都该做的标准动作。
员工离职,电脑上的加密文件怎么处理?
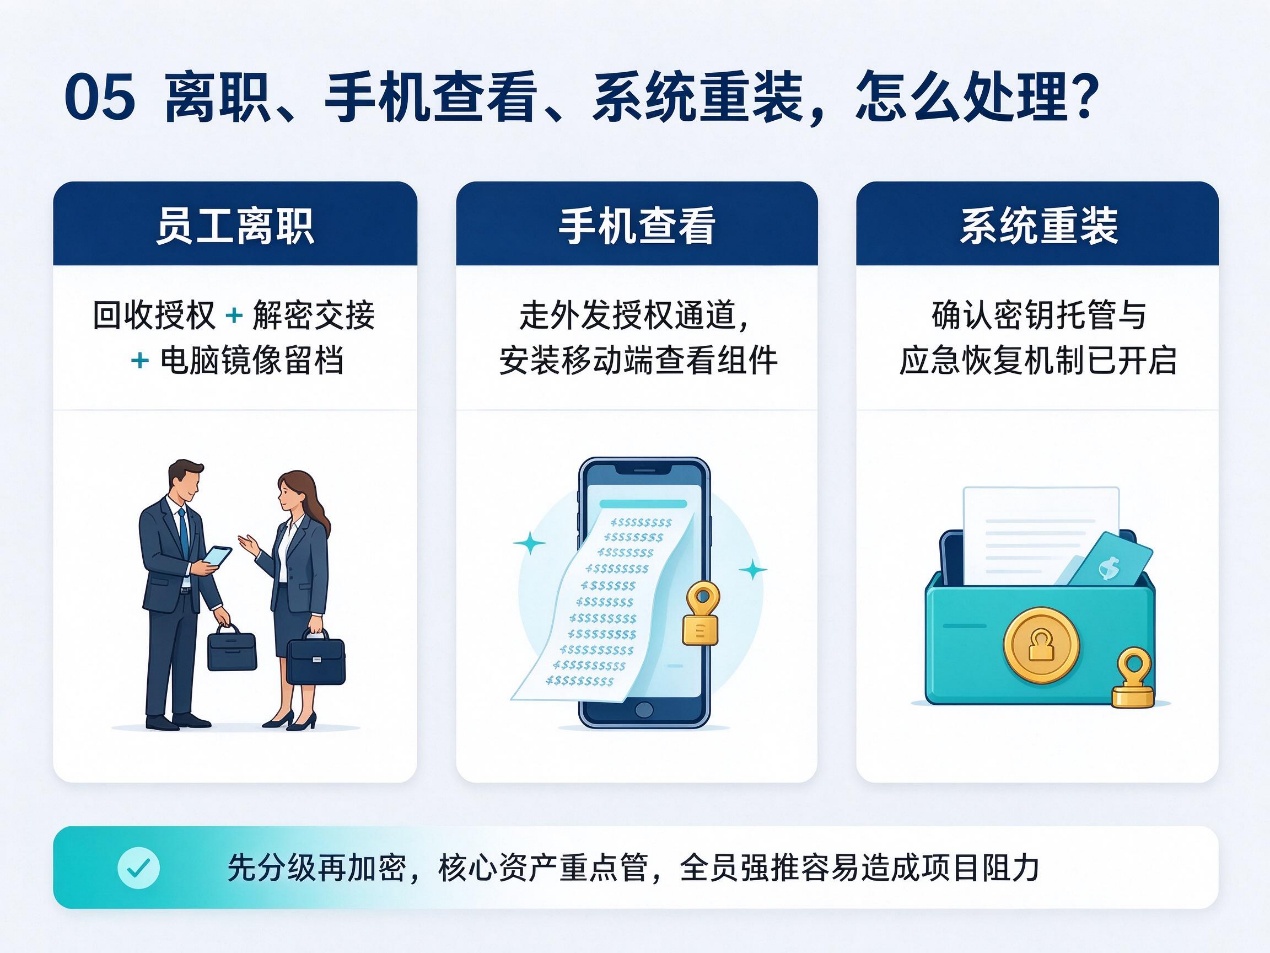
具体做法:离职当天回收该员工的客户端授权,他终端上的加密文件即刻失效;需要留存的文档由接手同事在授权环境内重新保存,文件自然转到受控体系里;电脑镜像留档,配合操作日志一起封存,日后有争议可调。相反的教训是离职流程里只收电脑、不回收授权——离职员工的授权账号还活着,就意味着他还能在任何装了客户端的机器上打开老东家的文件。这两条流程写进离职清单,由IT和部门主管双签确认。
手机上能看加密文件吗?
主流方案的处理方式是外发授权配合移动端查看组件:外发时勾选"允许移动端查看",接收方在手机上通过授权组件打开,文件本体依然是密文。直接把加密文件发到微信、QQ里,手机上打开就是乱码——这不是缺陷,恰恰是加密在起作用:文件离开受控环境,谁也看不了。
系统重装后密文还能恢复吗?
正规的产品都有密钥托管和应急恢复机制:企业的解密密钥由服务器统一管理,终端重装、硬盘换机、客户端卸载之后,密文文件在重新授权的环境里都能正常打开。要警惕的是没有密钥托管的方案——密钥存在单台终端或个别管理员手里,人一走、机器一坏,全公司的密文跟着陪葬。签合同之前把"密钥托管、灾难恢复、应急解密"三个词写进验收条款,不吃亏。
哪些文件该加密,是不是全公司一把梭?
原因前面几篇反复讲过:不分级的加密会把行政、财务、前台的电脑一起卷进来,日常体验的小摩擦累积成全员抵触,最后领导一句话项目下马。正确的顺序是先盘点核心资产(源代码、图纸、工艺参数、客户资料),确定涉密部门和岗位,只对这些范围做强制加密,其他终端用外发管控和日志审计兜底。范围小,阻力小,见效快,先把核心守住,再谈扩大。
本文来源:国家信息中心网,文件加密专家网
主笔专家:沈昌祥
责任编辑:编辑部-赵星然
最后更新时间:2026年10月20日