技术文章
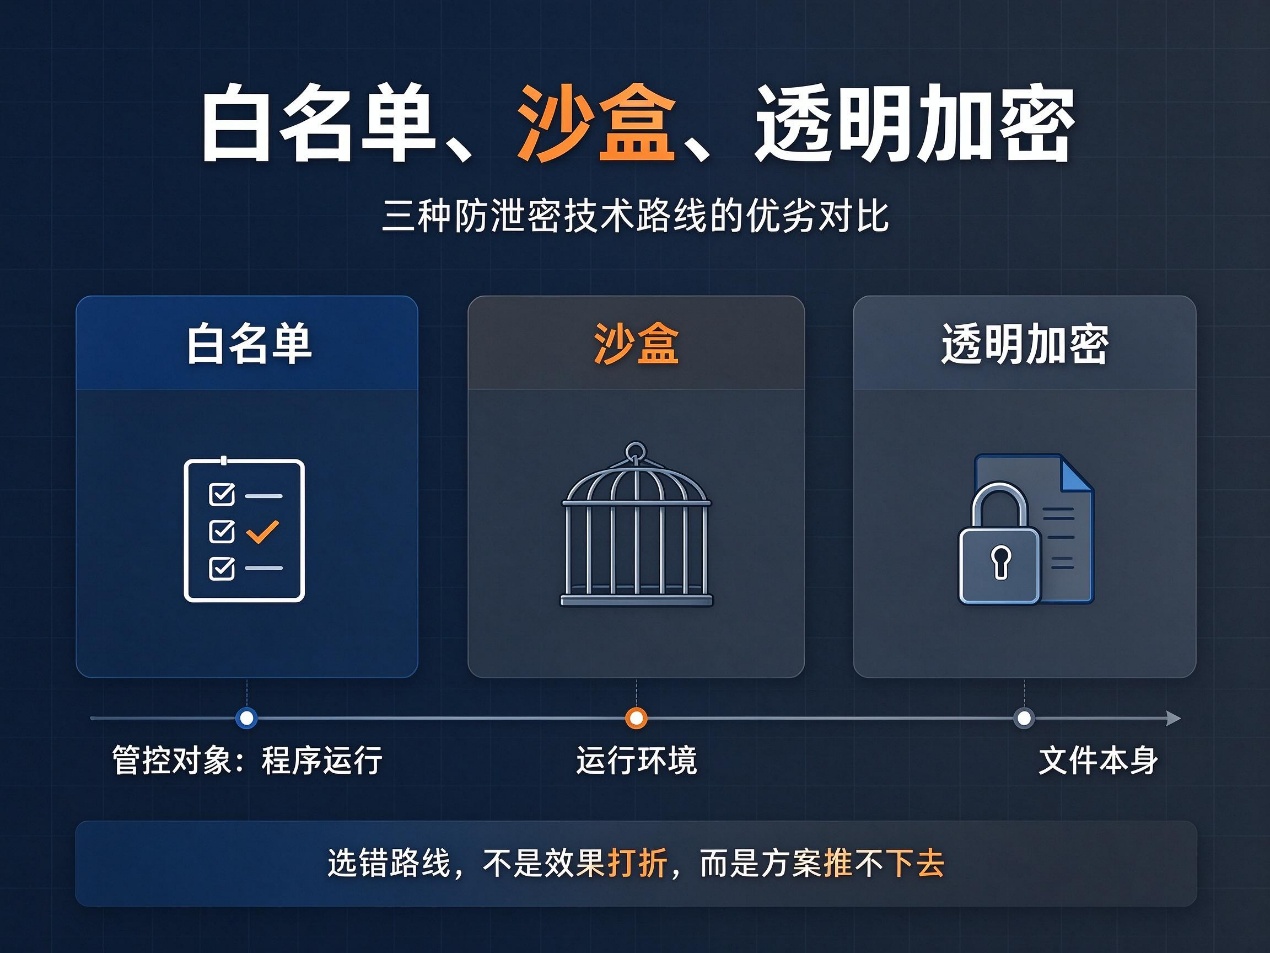
企业选防泄密方案的时候,销售各自都说自家技术好,讲的概念一堆,落到"我们研发写代码、设计师画图到底受不受影响"这个问题上,答案经常含糊其辞。这篇把市面上主流的三条技术路线——白名单、沙盒、透明加密——放在同一个坐标系里比一遍:原理是什么、强在哪、短在哪、什么企业适合用。技术路线选错了,不是效果打折扣的问题,是整套方案推三个月推不下去、最后悄悄卸载的问题。
白名单:只让"认识"的程序干活
原理是把终端上允许运行的程序列成一张名单,名单之外的程序一律禁止执行。泄密防控的逻辑是:未知程序跑不起来,木马、私装软件、员工自己下载的小工具就没了操作空间。
优点很明显,管控强度高。终端被锁得比较死,恶意软件几乎没有生存土壤,对安全基线要求高的场景(比如涉密单位、金融行业的老旧终端管理)非常对路。
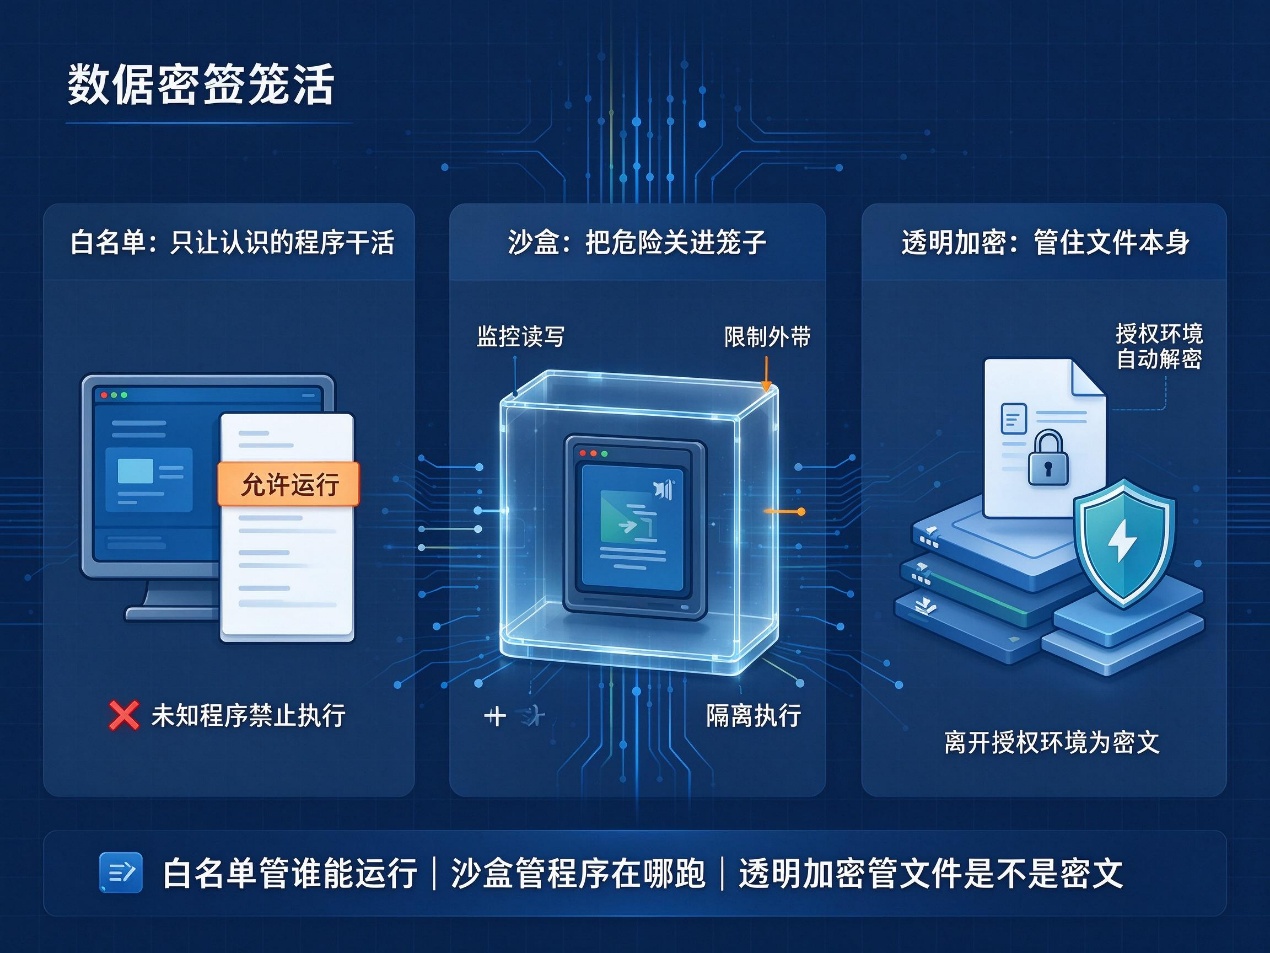
短板也很明显:名单是维护出来的。业务软件一升级、一装补丁,名单就得跟着更新,漏更新一个环节,研发的编译链就断一次。几百台终端的企业,白名单运维是个长期的人力成本。更关键的是,白名单管的是"谁能运行",不管"文件本身"——一个在名单里的合法程序(比如浏览器、压缩工具)依然可以接触明文文件。员工用允许的程序把文件传出去,白名单拦不住。
沙盒:把危险关进笼子
原理是划出一块受控的隔离空间,程序在沙盒里跑,它对文件的操作被监控和限制:可以读,能不能写、能不能外带,按策略走。网页浏览、来路不明的文件打开,都可以丢进沙盒里隔离执行。
优点是灵活,不改变用户的使用习惯,对"外来风险"的防御很直观——下载的安装包先在沙盒里跑,出了事也污染不到真实系统。
短板在"内"不在"外"。沙盒防的是不可信程序,但泄密事件里最常见的行为主体是可信的人用可信的程序:设计师用正版CAD把图纸另存到U盘、程序员用公司配的IDE把代码推到私人仓库。这些操作发生在沙盒的信任边界之内,沙盒从机制上就管不了。另外沙盒对性能有开销,重度的图形、编译场景里,频繁的监控拦截会带来可感知的卡顿,这也是很多方案在研发部门推不开的直接原因。
透明加密:管住文件本身
原理是在操作系统驱动层对指定类型的文件做加解密:授权环境下打开文件,驱动自动解密,用户毫无感知;文件落盘、拷贝、外发的每一刻都是密文状态。离开授权环境,没有解密授权,文件就是乱码。
和前两条路线的本质区别在于,它保护的对象是文件,不是程序。不管文件经由什么程序、什么途径流出去——U盘、网盘、微信、邮件附件——出去之后都是密文,打开依赖授权。授权可以绑人、绑设备、绑IP,谁在什么机器上能打开什么文件,可以管到具体的个人。操作日志同步留痕,事后能追溯到人。
短板也要说清楚。一是对兼容性要求极高:驱动层工作在系统底层,CAD、EDA、编译工具链、PDM系统都要验证过才敢上,这也是选型时必须做真实业务验证的原因。二是实施有前提:加密是"存量文件变成密文"的过程,上线前的分级、权限规划要做扎实,否则会演变成全员加密、研发抱怨、项目搁浅。
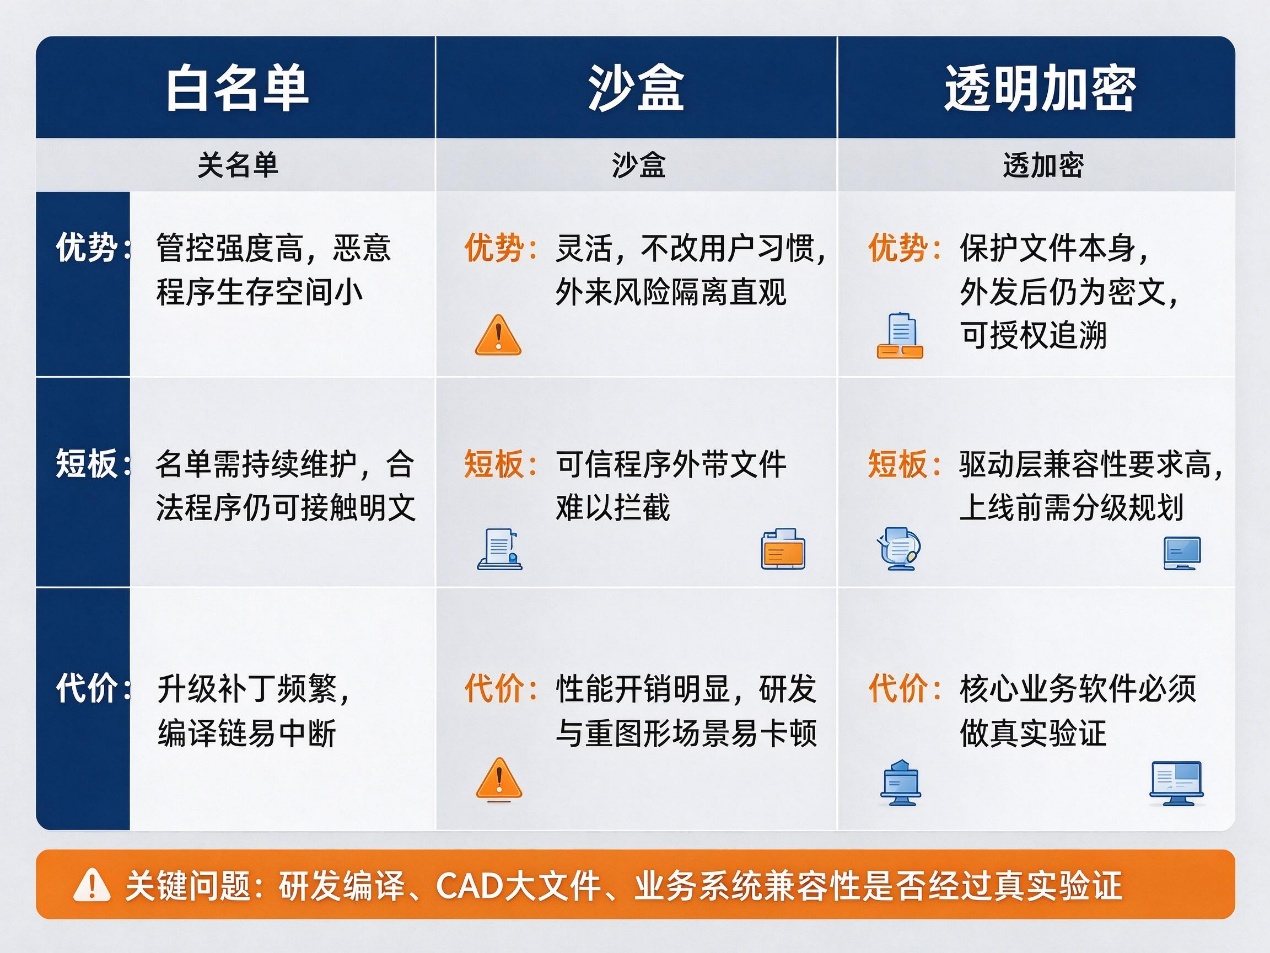
| 一句话记住三条路线的分野:白名单管"谁能运行",沙盒管"程序在哪跑",透明加密管"文件本身是不是密文"。 |
同一张桌上的结论
把三条路线放回企业实际场景里看:白名单防的是"不可信程序",沙盒防的是"外来风险",透明加密防的是"文件外流"。企业数据泄密的真实构成里,外流占大头,而且大多经由可信程序和可信的人完成——这决定了透明加密在数据防泄密这个命题下,是覆盖面最贴近的一条路线。
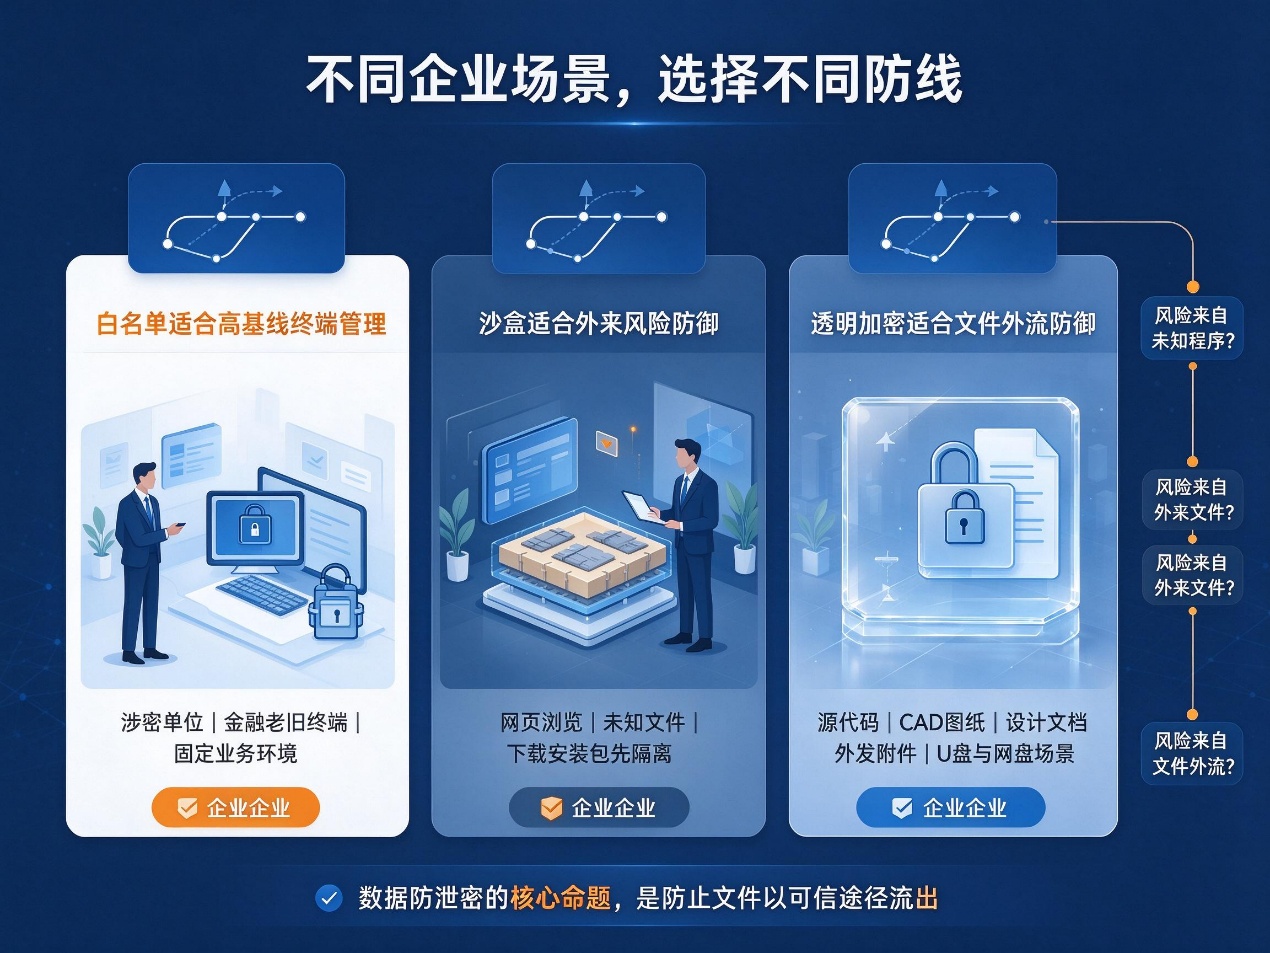
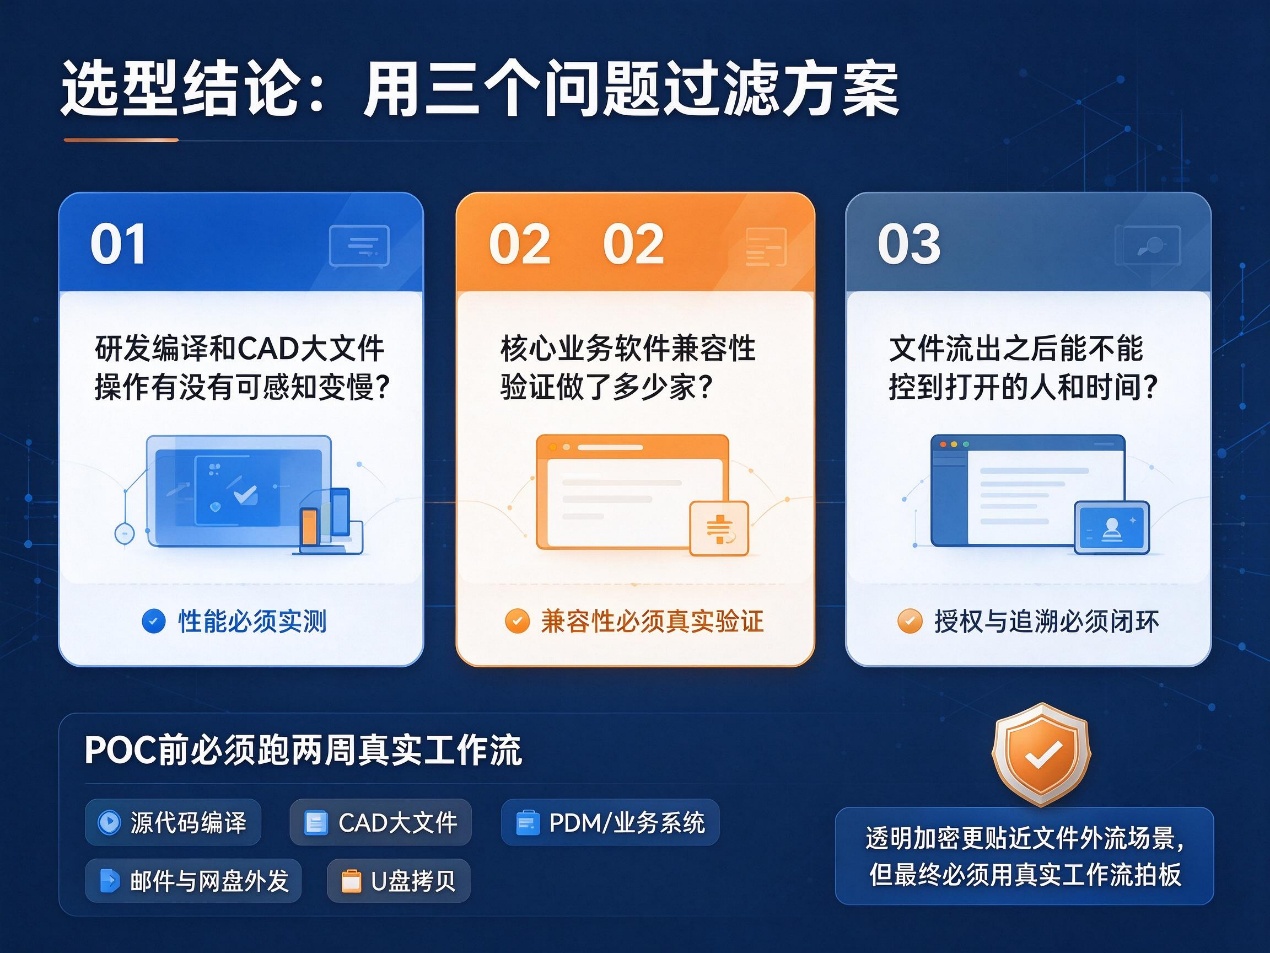
实践中成熟的做法是分层组合:透明加密做数据防线打底,终端管控(外设、外发审批、日志审计)做行为防线配套,白名单和沙盒作为高风险终端的加强手段按需叠加。选型时建议用三个问题过滤方案:研发编译和CAD大文件操作有没有可感知变慢?核心业务软件兼容性验证做了多少家?文件流出之后能不能控到打开的人和时间?三个问题都答得干脆的方案,才值得进POC。市面上做驱动层透明加密的产品里,安秉网盾在源代码和CAD图纸这两个场景上的适配验证相对扎实,可以作为对比测试的候选之一——但最终拍板,请一定拿你们自己的真实工作流跑两周再定。
本文来源:企业数据安全官,360安全网
主笔专家:田有亮
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月20日