行业动态
一张施工图在设计院里出生,要过很多人的手。
先是本专业的校对、审核、审定三道签字,然后提给其他专业会签,建筑、结构、机电、暖通、给排水、电气挨个过一遍,有冲突就回来改。定稿出图,交付给甲方。甲方拿去报施工图审查,这一步是法定的,《房屋建筑和市政基础设施工程施工图设计文件审查管理办法》写得很明确,施工图未经审查合格不得使用,现在多数省份走数字化图审,图要上传到住建部门的系统里。审查通过之后,施工、监理、幕墙、精装、景观、智能化,每家都要一套。
这还没算外协出去的。效果图、结构计算、幕墙顾问、机电咨询,各自要源文件。
一个项目下来,图纸经过的机构能有十几家。这里面任何一家,都可能是泄密的起点。
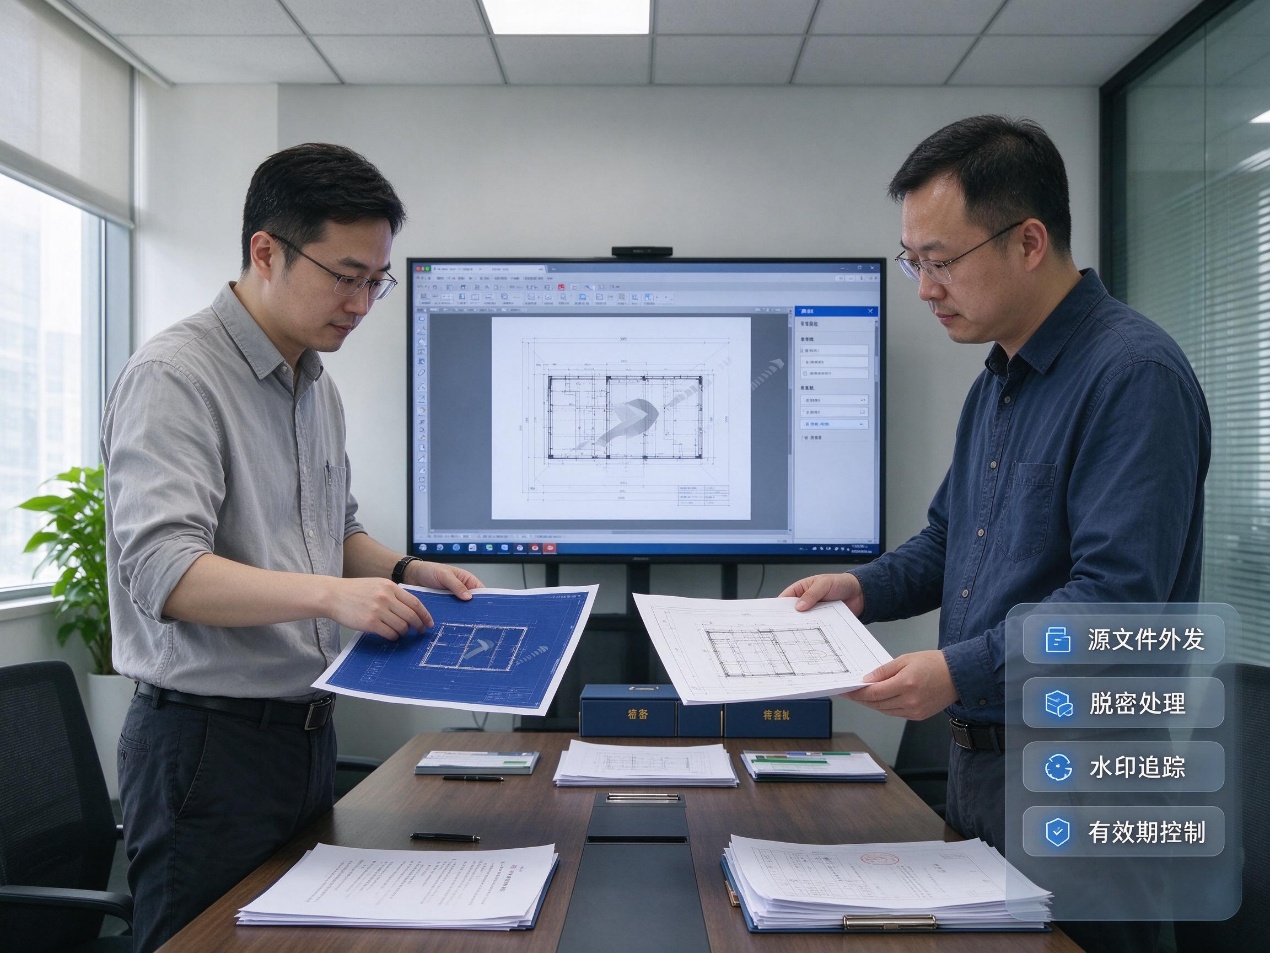
行业里吵了很多年的老问题。甲方要 CAD 源文件,理由很实在,后期改造、运维、二次设计都得用。设计院给了,图纸就彻底脱离控制,甲方内部谁转给谁、又转给了几家公司,设计院无从知晓。不给,合同可能签不下来。
折中的做法是分版本给。正式图纸给 PDF,加动态水印,谁打开、什么时候打开、打开了几次都能记下来。确实需要源文件的走脱密审批,导出时做脱敏处理,图签、图层信息、设计说明里能看出设计院身份的部分去掉,只留几何和标注。还有一种办法是把外发文件本身做成受限的,安秉网盾的外发控制可以设打开次数、有效期和指定设备打开,过了改造周期自动失效,图纸收不回来也不要紧。
还有一种情况更隐蔽。甲方不直接要源文件,但要中间成果,比如方案阶段的模型、机电专业的计算书、幕墙的深化图。这些东西看着不如正式施工图重要,包含的技术信息一点不少。不少设计院对正式出图管得严,对过程文件反而松,邮箱里一发就出去了。
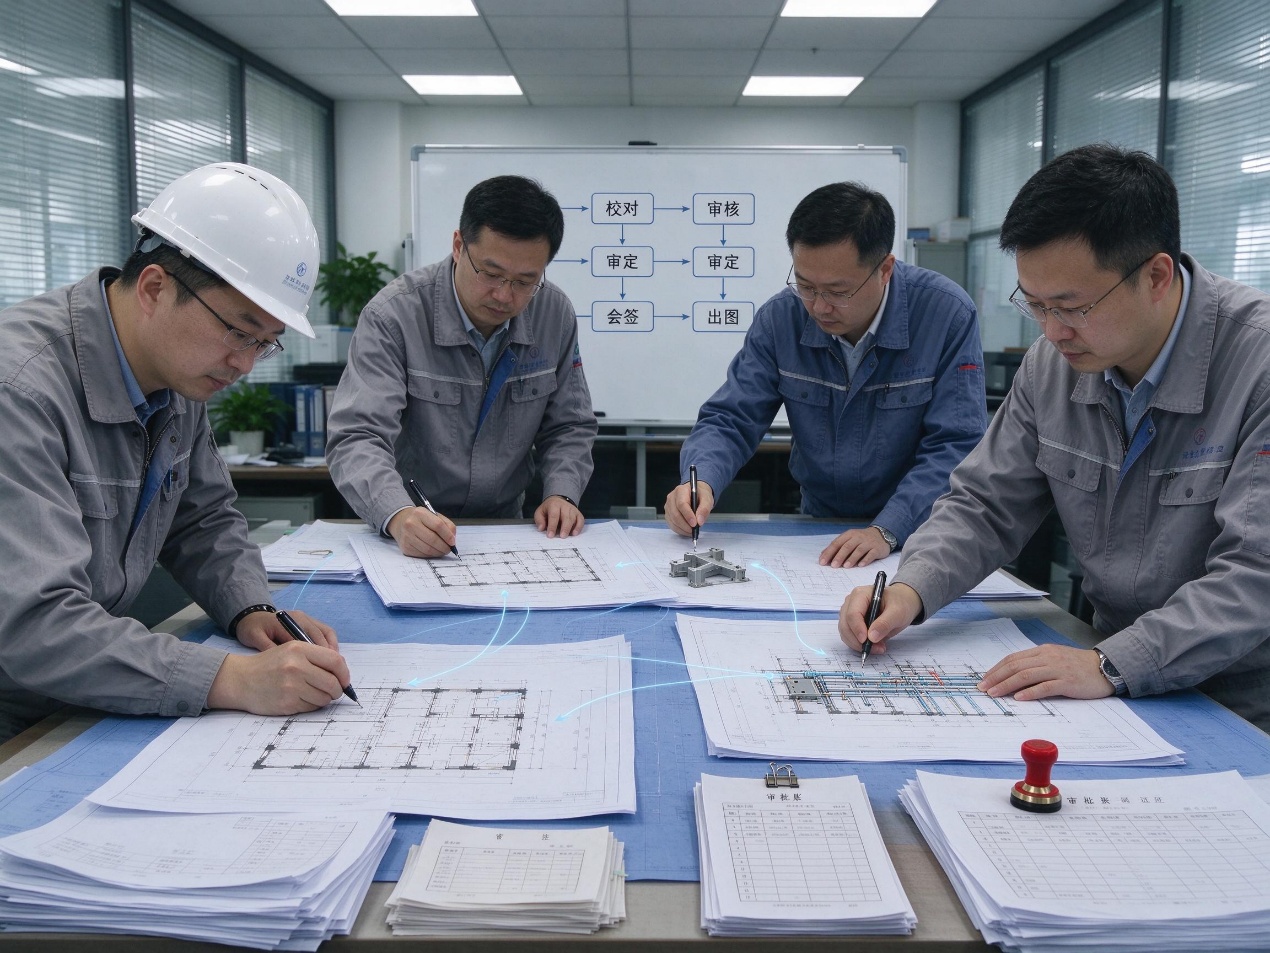
效果图公司、结构计算的外包、幕墙顾问,这些单位的人员流动比设计院还快。今天在给你做立面效果图,下个月可能在给隔壁项目的竞标单位做。
给他们的文件要是源文件,等于把设计成果交出去。能给 PDF 就别给 DWG,能给带水印的 PDF 就别给不带水印的。非给源文件不可的,走外发审批留痕,文件加限制。这不是信不过合作方,是没法要求合作方的每个人都永远不出错。
驻场是设计院常见的工作方式。现场办公,用甲方提供的机器或者自己的笔记本接甲方的网,临时拉一条线。这种场景下,加密策略如果只在院内网有效,驻场就等于裸奔。
离线授权要做。拔了网线也能正常画图,策略照样生效,文件照样是密文,出了授权范围照样打不开,等回到院里或者连上 VPN,日志再补传上去。安秉网盾的离线策略就是按这个场景设计的,驻场和外派的人员可以带着授权走,权限到期自动失效。
这一段如果没配好,驻场会成为整个体系里最松的那个口子。
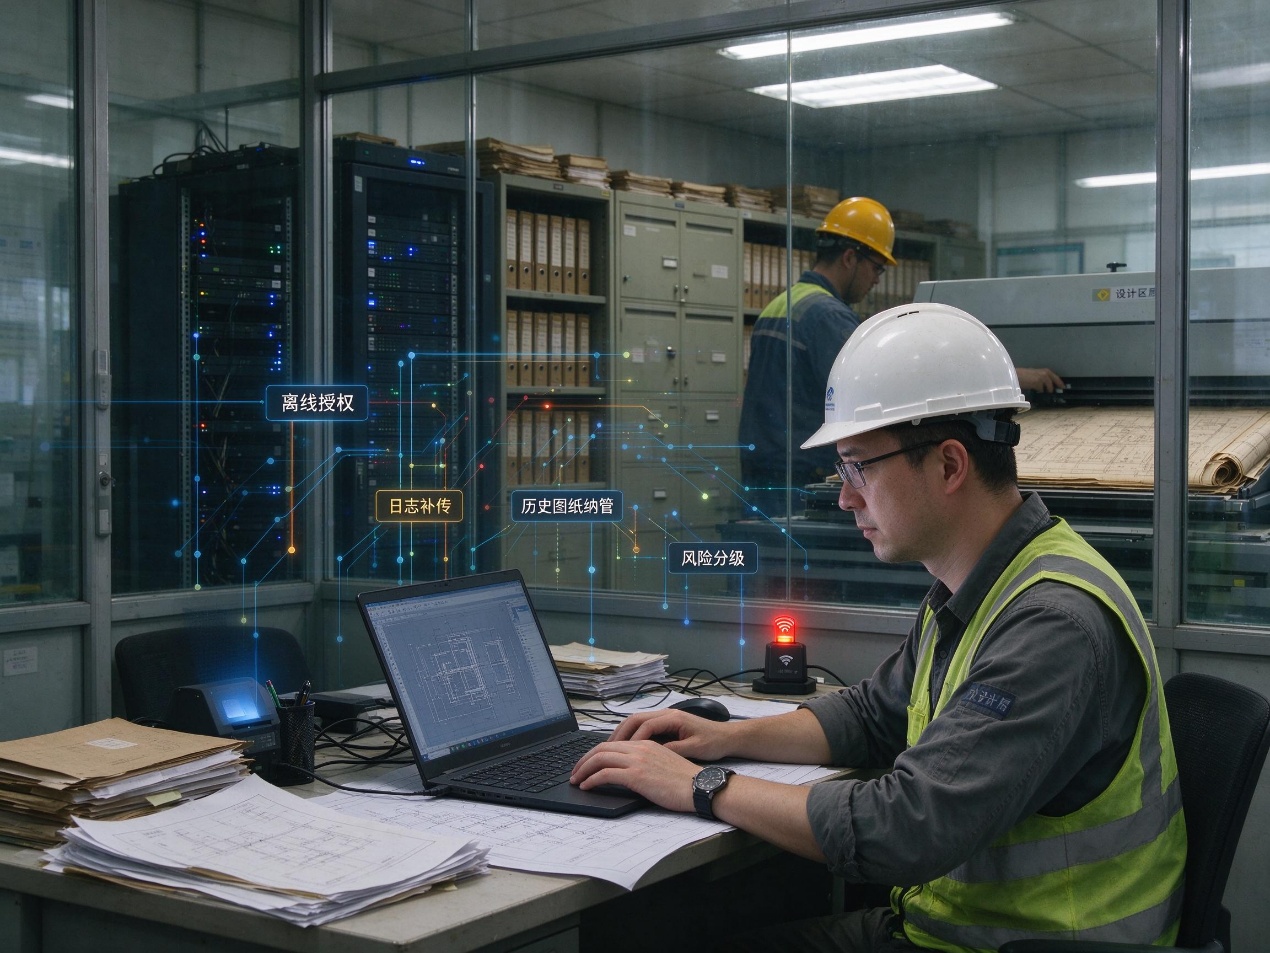
新上的系统管住的是新出的图。设计院干了十几二十年,历史图纸少则几万张多则几十万张,躺在文件服务器、个人电脑、移动硬盘,甚至已经离职的人手里。这些图往往已经没有人在管,也没人记得存在哪。
更要紧的是,设计院的图纸复用性很强。一套住宅的标准层平面、一套厂房的钢结构节点、一套幕墙的收口做法,换个图签就能用到下一个项目上。带走一套图,带走的不是一张图,
纳管这些图不用一次做完。先按项目价值排序,正在服务的甲方、还在质保期的项目、有复用价值的标准图,这三类先纳管;年代久远、项目已经结束、图纸本身也没有复用价值的,可以放到后面,甚至直接归档封存。全部导完可能要几个月,风险最大的那部分第一个月就能盖住。
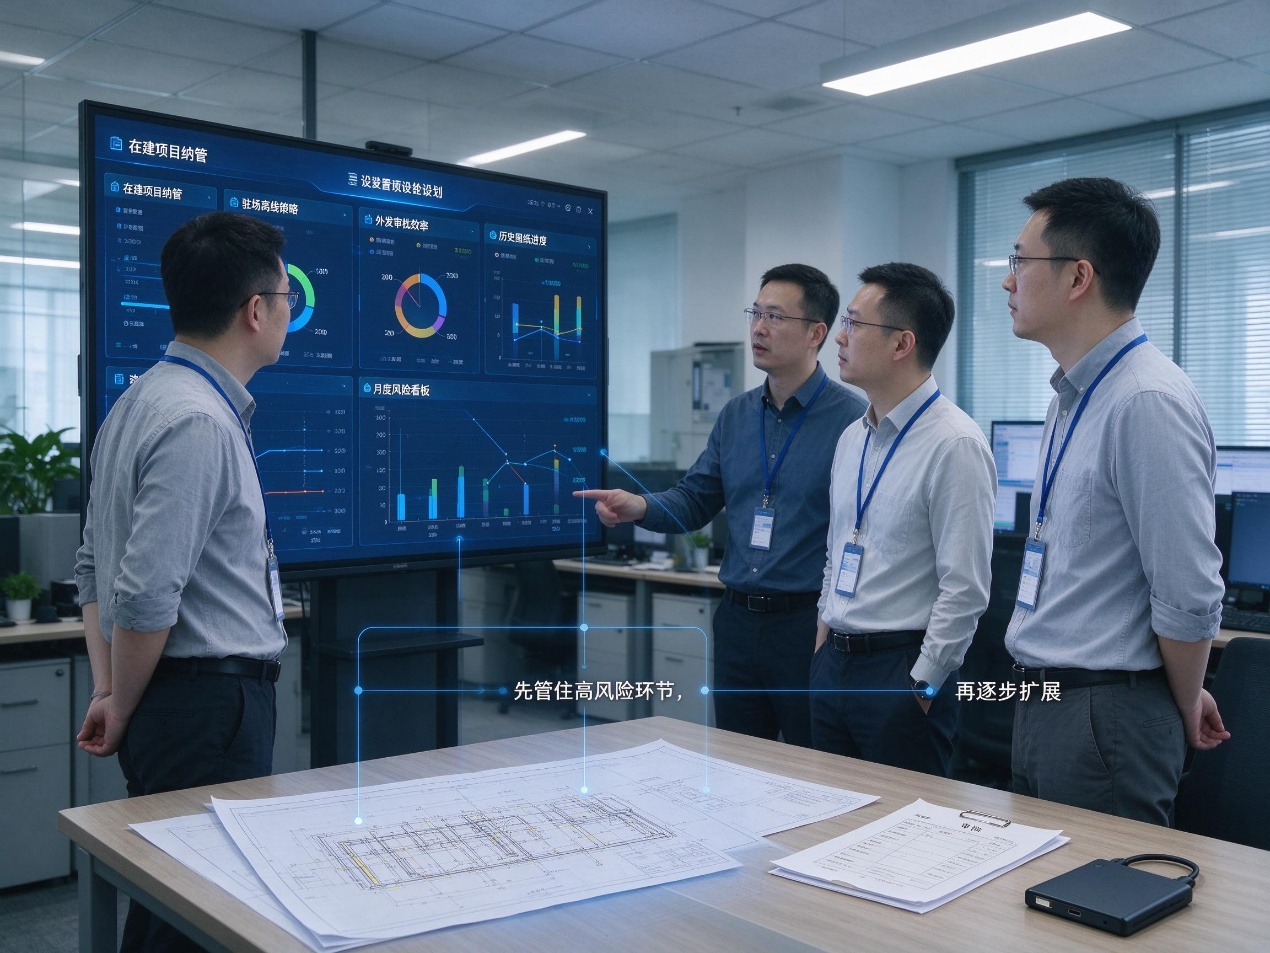
先把在建项目和新出图纳进系统,历史图纸分批推进,不用等全部纳管再上线。
驻场和外派的离线策略优先开通,这批人是最需要外发权限的。外发审批一定要能在手机上完成,设计院的负责人常年在外开会,审批卡在他那里,流程就会被绕过去。
再往后是三个对外环节:数字化图审的报送、甲方要源文件的处理、外协单位的交付。这三处是设计院图纸流出最集中的地方,值得单独配一套规则。
上线之后要有几个能看的数。外发审批的平均耗时有没有超过一天,离线授权的覆盖人数跟实际驻场人数对不对得上,历史图纸纳管的进度走到哪一批。这几个数每个月看一眼,比听汇报管用。
设计院卖的是设计,设计成果就装在图纸里。一张图出去要经过十几家机构、几十个人,指望每个环节都不出错不现实。能做到的是让每一次交接都留下记录,源文件不外流,外发出去的文件带着限制和标记。
本文来源:国家网信办,国家信息中心网
主笔专家:曹娟
责任编辑:编辑部-刘沐言
最后更新时间:2026年10月16日