行业动态
2026年6月1日,《商业秘密保护规定》正式施行。对以代码和图纸为家的研发型企业来说,这部规章不值得上热搜,但值得上管理层的季度计划——它第一次把"技术保密措施"从安全工作的可选项,写成了法律认定里的要件项。这份内参把规定拆开,落到企业具体要补的几件事上。
一、这部规定改了什么
《商业秘密保护规定》由国家市场监督管理总局令第126号公布,2026年2月24日签发、6月1日起施行,同时废止1995年原国家工商总局的《关于禁止侵犯商业秘密行为的若干规定》。它是作为《反不正当竞争法》的下位规章制定的,处罚条款直接引用反不正当竞争法第二十六条。
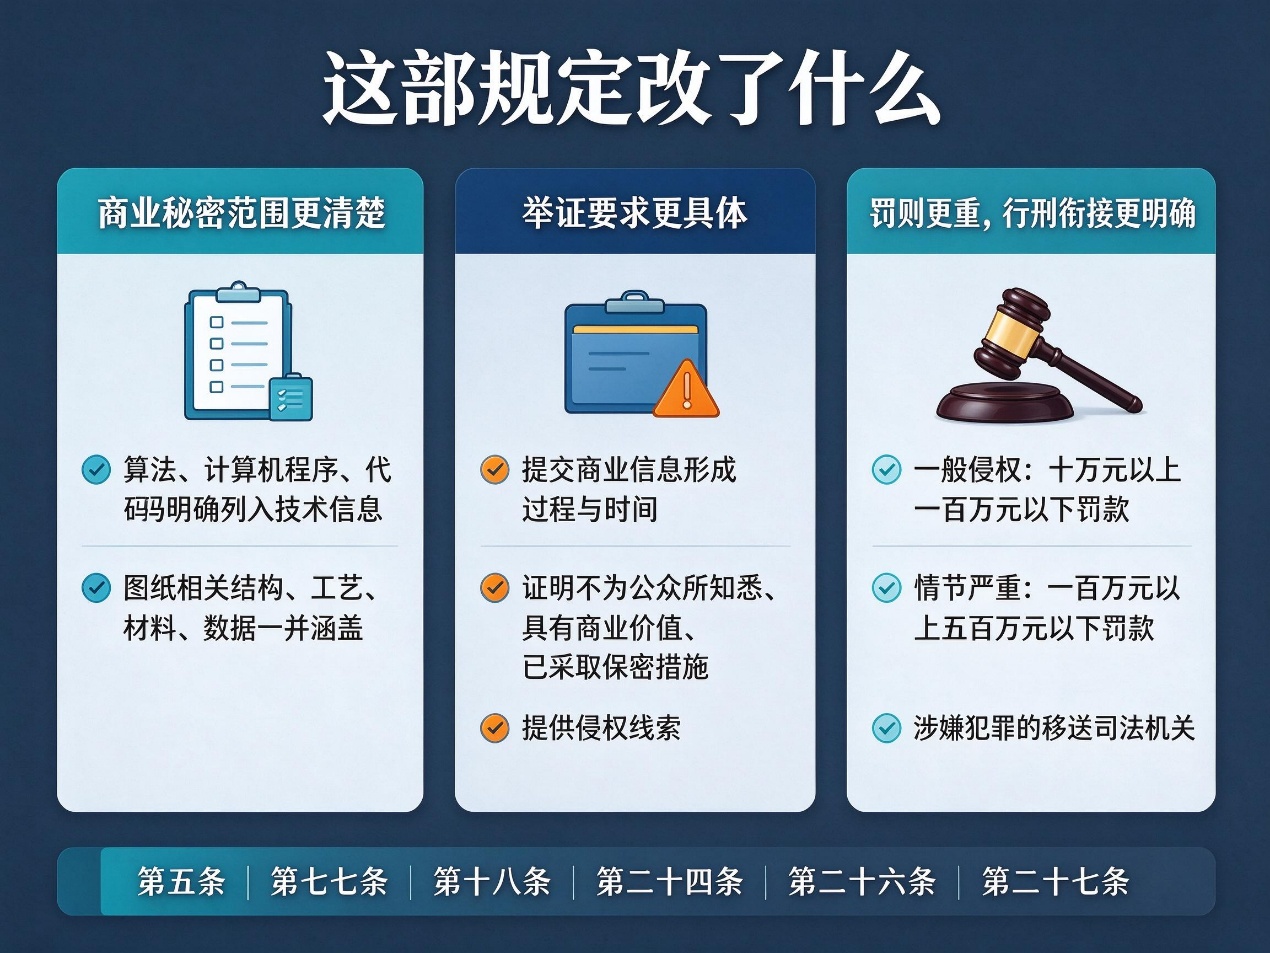
三处变化对研发型企业最要紧。
商业秘密的范围被列举清楚了。第五条把"算法、计算机程序、代码"明确列入技术信息,图纸相关的结构、工艺、材料、数据一并涵盖。以后再有人争论"源代码算不算商业秘密",直接翻条款,不用再绕弯取证。
举证要求被具体化了。第十七条、第十八条规定,权利人举报时须提交初步证据材料——商业信息的形成过程和时间、不为公众所知悉、具有商业价值、以及采取了哪些保密措施;同时要给出侵权线索。翻译成管理语言:平时不留痕,出事立不了案。
罚则更重,行刑衔接更明确。第二十四条规定,侵权行为除责令停止、没收违法所得外,处十万元以上一百万元以下罚款,情节严重的处一百万元以上五百万元以下;第二十六条把"造成权利人直接损失数额较大""二年内再次侵权"等情形列为情节严重;第二十七条明确涉嫌犯罪的移送司法机关。
二、第九条把"技术保密措施"写成了法定动作
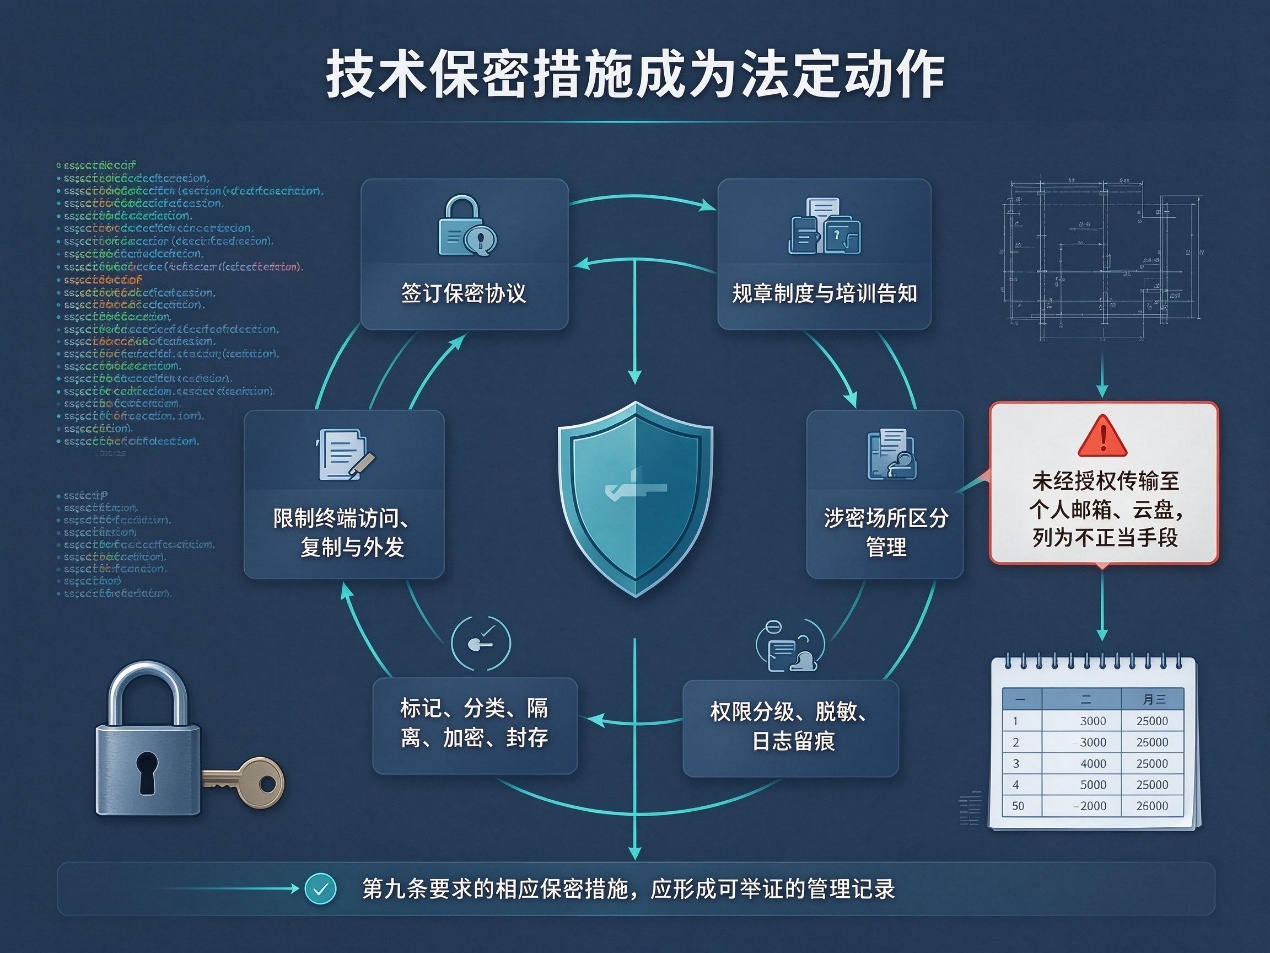
第九条列举的"相应保密措施"值得逐条对照自家现状:签订保密协议或以合同约定保密义务;通过规章制度、培训、书面告知提出保密要求;对涉密场所区分管理;针对远程办公、跨境协作场景采取权限分级、数据脱敏、操作日志留痕等技术措施;以标记、分类、隔离、加密、封存等方式对商业秘密及其载体区分管理;对计算机、网络、存储设备采取禁止或限制使用、访问、复制的措施;要求离职员工登记、返还、清除、销毁。
| 这份清单的含义很直接:加密、权限分级、日志留痕不再是"安全工作做得好不好"的问题,而是侵权纠纷里"你有没有采取相应保密措施"的法定证据。措施缺位,索赔和举报都会在第一道门槛上打折。 |
另一个信号是第十条:未经授权将商业秘密传输至不受权利人控制的电子邮箱、云盘等网络存储空间,被明确列为不正当手段。研发群体里最平常的泄露姿势,被规章逐字点名。
三、落到企业:三套材料要先备齐
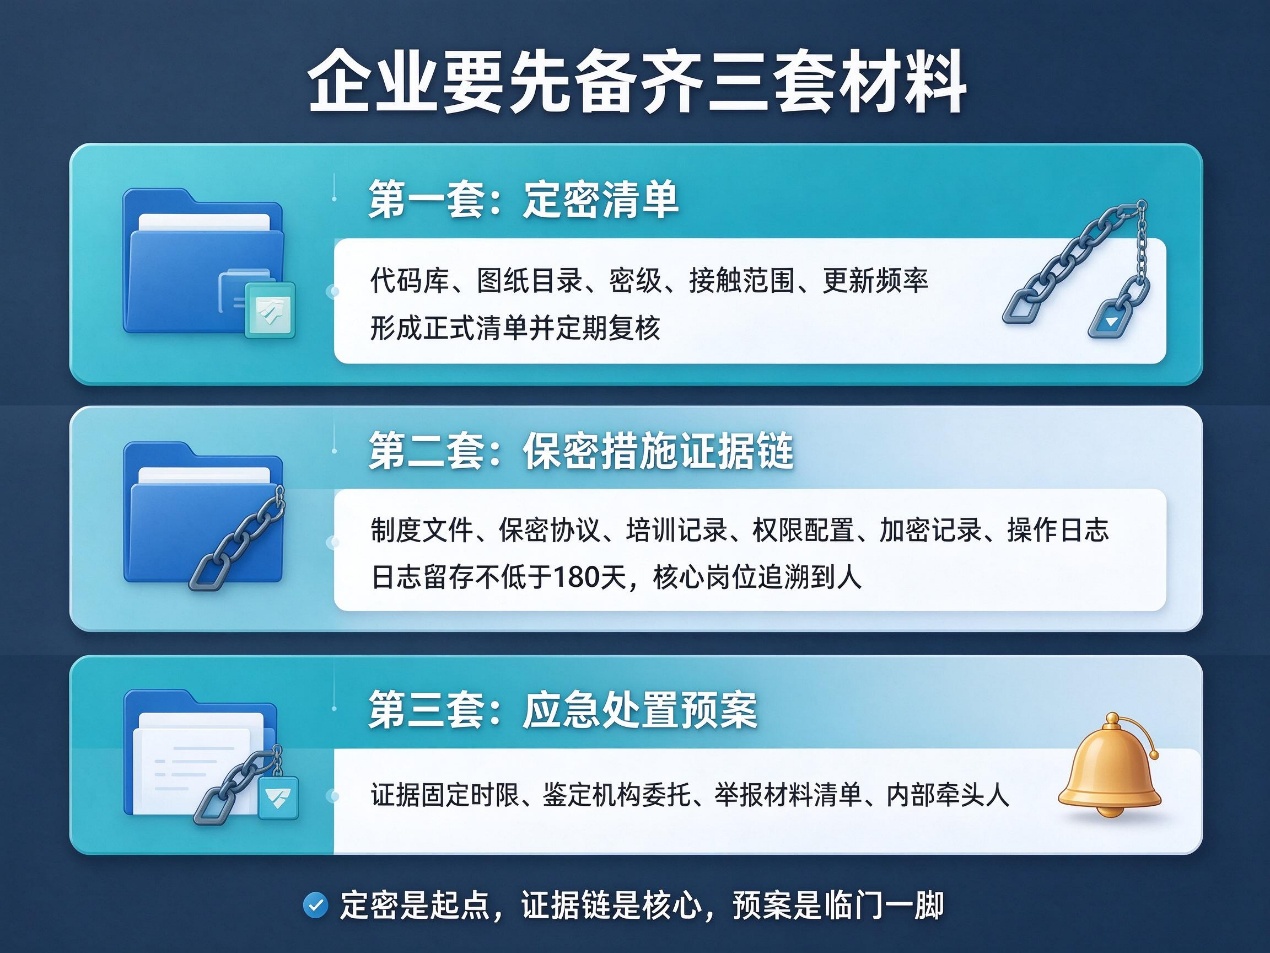
规定把"怎么做"写得很细,企业侧的功课可以归成三套材料。
第一套:定密清单。哪些代码库、哪些图纸目录属于核心秘密,各自密级、接触范围、更新频率,形成正式清单并定期复核。这是后面所有措施的作用面,也是第五条、第七条在企业管理侧的对应物。
第二套:保密措施证据链。制度文件、保密协议、培训记录、权限配置记录、加密部署记录、操作日志。第九条列了多少项,证据链就该覆盖多少项。日志留存周期建议不低于180天,核心岗位的操作记录可追溯到人。
第三套:应急处置预案。发现疑似泄露后多久内固定证据、委托哪类鉴定机构(第二十二条)、向市场监管部门举报时按第十八条准备哪些材料、内部谁牵头。这套材料是多数企业的空白,也恰恰是规定里花篇幅最多的部分。
四、和等保2.0是什么关系
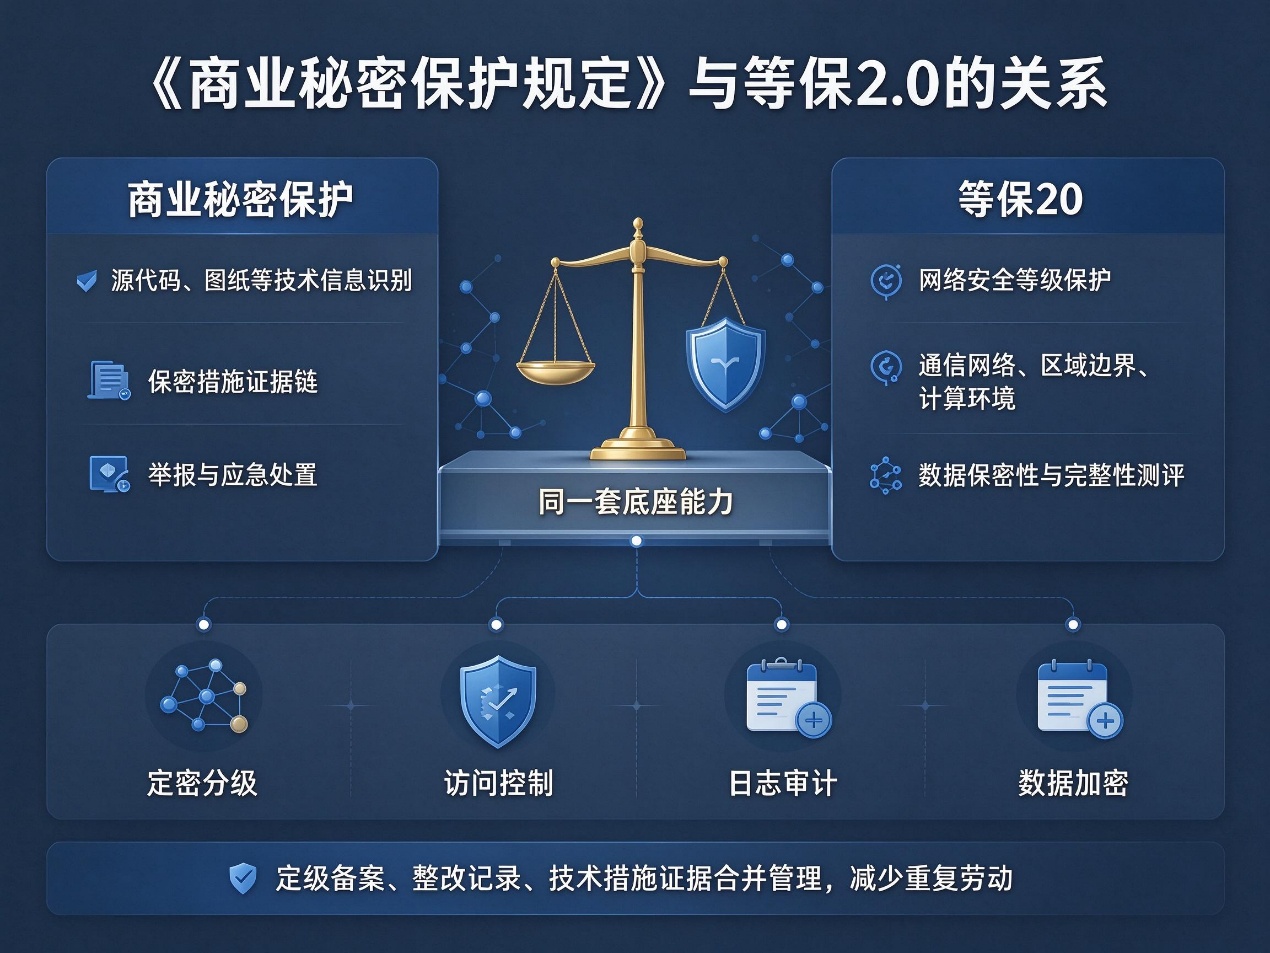
等保2.0(网络安全等级保护制度,依据GB/T 22239-2019)对通信网络、区域边界、计算环境提出安全通用要求,数据保密性与完整性是核心测评项。两道功课,一套底座:定密分级、访问控制、日志审计、数据加密,合规和测评两边都要。研发型企业如果正在准备等保测评,把定级备案、问题项整改记录与技术措施证据合并管理,能省掉一半以上的重复劳动。
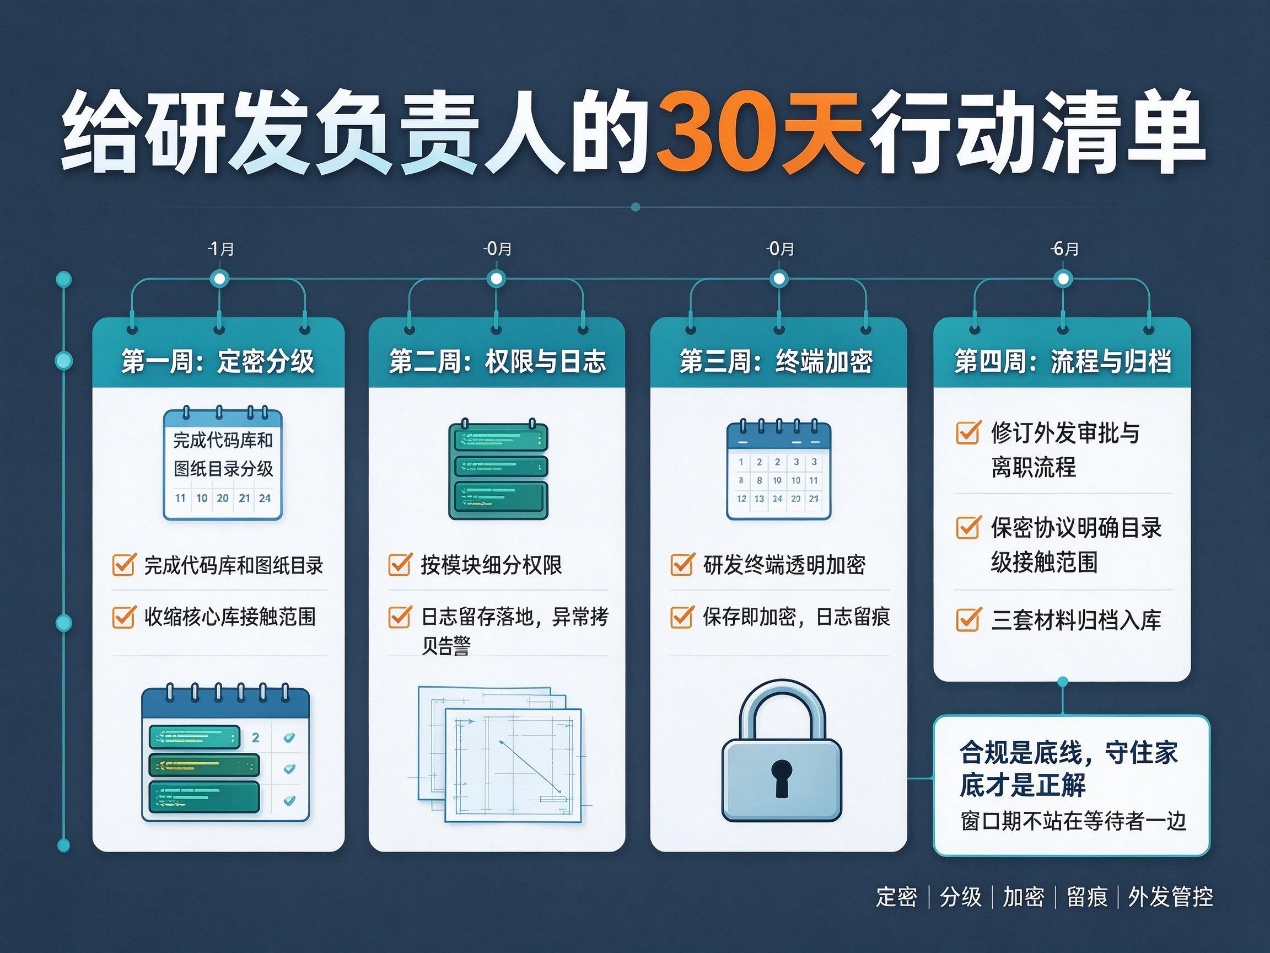
五、给研发负责人的30天行动清单
第一周,完成代码库和图纸目录的定密分级,核心库接触范围收缩到实际需要的名单;第二周,权限按模块细分,日志留存策略落到系统,异常拷贝可告警;第三周,研发终端铺开透明加密——以安秉网盾这类驱动层方案为宜,保存即加密、Git/SVN习惯零改变,日志同时充当第九条要求的留痕证据;第四周,修订外发审批与离职流程,保密协议把接触范围明确到目录级,三套材料归档入库。
结语
把这部规定读成负担,是误读。它本质上倒逼企业把防泄密从"应急预案"升级为"日常体系"——定密、分级、加密、留痕、外发管控,本就是这个体系该有的骨架。合规只是底线,顺便把家底守住,才是这道题的正解。规定已经施行,窗口期不站在等待者一边。
本文来源:数据安全研究院,信息安全平台
主笔专家:姚磊
责任编辑:编辑部-王泽宇
最后更新时间:2026年10月19日